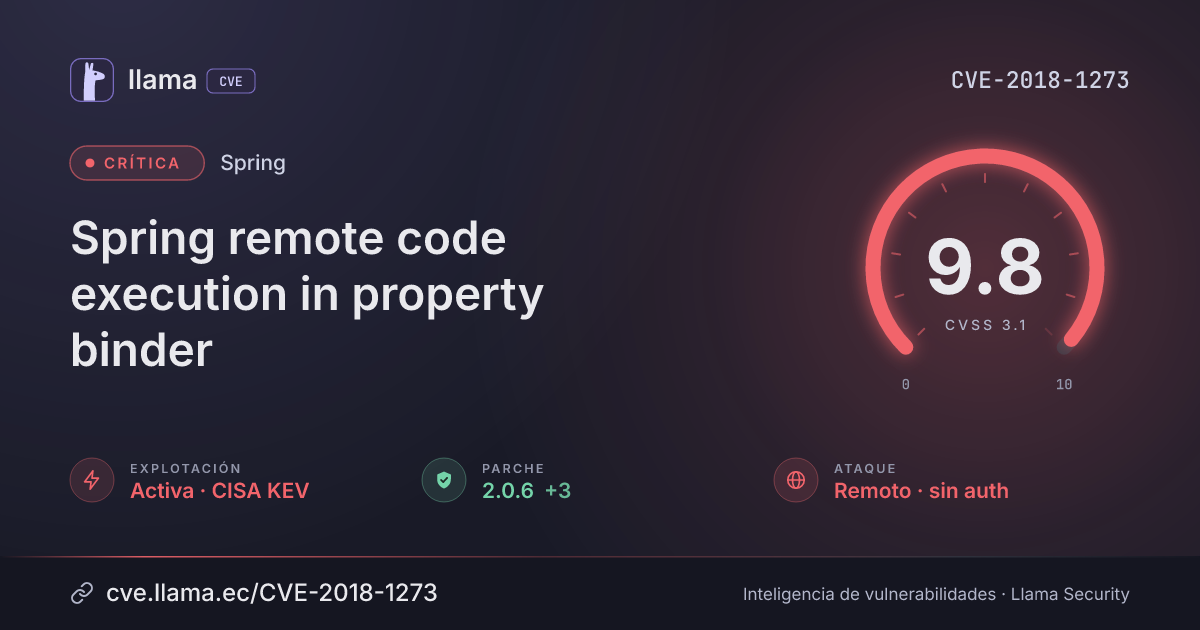
CVE-2018-1273
Spring remote code execution in property binder
An unauthenticated remote attacker may send crafted request parameters to run arbitrary code on the server.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
Fuente: NVD
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 1.13.11.RELEASE | org.springframework.data:spring-data-commons · -7 d desde divulgación | |
| Remediación | Parche 2.0.6.RELEASE | org.springframework.data:spring-data-commons · -7 d desde divulgación | |
| Divulgación | Publicada | CVE-2018-1273 divulgada · CVSS 9.8 (NVD) | |
| Explotación | CISA KEV | Agregada al catálogo de vulnerabilidades explotadas | |
| Remediación | Plazo KEV | Fecha límite de remediación para agencias federales (EE. UU.) | |
| Divulgación | Modificada | Última actualización del registro | |
| Explotación | Umbral EPSS | La probabilidad de explotación supera el 10 % | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Spring Data Commons, a Java library used by applications built on the Spring Framework, is affected, particularly applications exposing Spring Data REST endpoints or using projection-based request binding. An unauthenticated remote attacker could send specially crafted request parameters to these endpoints and potentially execute arbitrary code on the server.
Descripción original del registro
Spring Data Commons, versions prior to 1.13 to 1.13.10, 2.0 to 2.0.5, and older unsupported versions, contain a property binder vulnerability caused by improper neutralization of special elements. An unauthenticated remote malicious user (or attacker) can supply specially crafted request parameters against Spring Data REST backed HTTP resources or using Spring Data's projection-based request payload binding hat can lead to a remote code execution attack.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
mavenorg.springframework.data:spring-data-commons |
Corregida | 1.13.11.RELEASE, 2.0.6.RELEASE | -7 d · -7 d | 4.2.0 no afectada |
1.13.11.RELEASE1.13.112.0.6.RELEASE2.0.6Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://pivotal.io/security/cve-2018-1273http://mail-archives.apache.org/mod_mbox/ignite-dev/201807.mbox/%3CCAK0qHnqzfzmCDFFi6c5Jok19zNkVCz5Xb4sU%3D0f2J_1i4p46zQ%40mail.gmail.com%3Ehttps://www.oracle.com/security-alerts/cpujul2022.htmlLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.