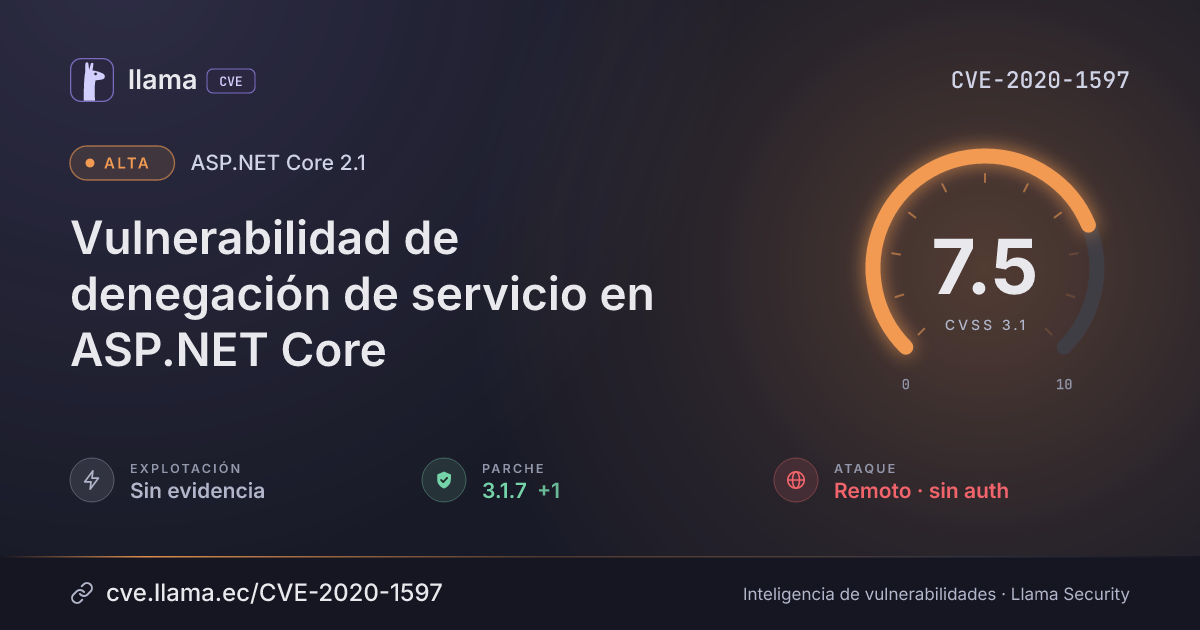
CVE-2020-1597
ASP.NET Core Denial of Service Vulnerability
Texto original en inglés · Ver en español
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
Fuente: NVD
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 2.1.21 | Microsoft.AspNetCore.App · -6 d desde divulgación | |
| Remediación | Parche 3.1.7 | Microsoft.AspNetCore.App.Runtime.linux-arm · -6 d desde divulgación | |
| Divulgación | Publicada | CVE-2020-1597 divulgada · CVSS 7.5 (NVD) | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
A denial of service vulnerability exists when ASP.NET Core improperly handles web requests. An attacker who successfully exploited this vulnerability could cause a denial of service against an ASP.NET Core web application. The vulnerability can be exploited remotely, without authentication. A remote unauthenticated attacker could exploit this vulnerability by issuing specially crafted requests to the ASP.NET Core application. The update addresses the vulnerability by correcting how the ASP.NET Core web application handles web requests.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
nugetMicrosoft.AspNetCore.App |
Corregida | 2.1.21 | -6 d | 2.2.8 no afectada |
nugetMicrosoft.AspNetCore.All |
Corregida | 2.1.21 | -6 d | 2.2.8 no afectada |
nugetMicrosoft.AspNetCore.App.Runtime.linux-arm |
Corregida | 3.1.7 | -6 d | 11.0.0 no afectada |
nugetMicrosoft.AspNetCore.App.Runtime.linux-arm64 |
Corregida | 3.1.7 | -6 d | 11.0.0 no afectada |
nugetMicrosoft.AspNetCore.App.Runtime.linux-musl-arm64 |
Corregida | 3.1.7 | -6 d | 11.0.0 no afectada |
2.1.213.1.7Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://lists.fedoraproject.org/archives/list/package-announce%40lists.fedoraproject.org/message/ZW4CBI26KSO3PRL3HLVVISXPPOYUHSXO/https://lists.fedoraproject.org/archives/list/package-announce%40lists.fedoraproject.org/message/WH5FQ5VT3JGHXFXOETHCTBWJUIAPGHHT/https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2020-1597Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.