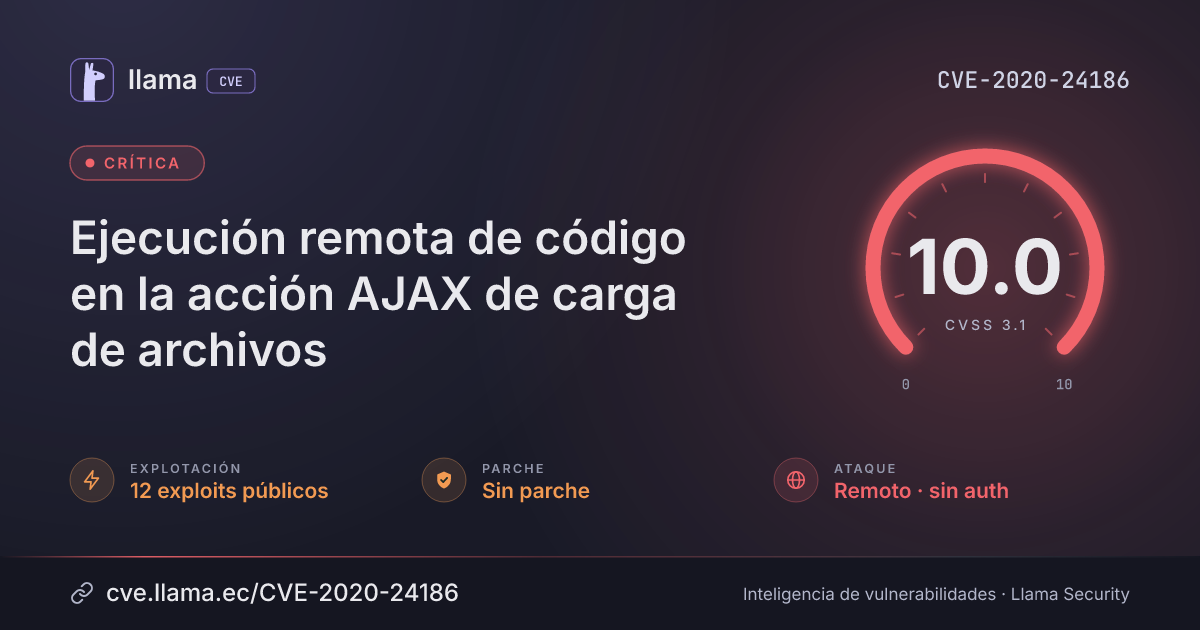
CVE-2020-24186
Remote code execution in file upload AJAX action
Anyone on the network, without logging in, can upload PHP files and run code on the server.
Texto original en inglés · Ver en español
CVSS:3.1/AC:L/AV:N/A:H/C:H/I:H/PR:N/S:C/UI:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2020-24186 divulgada · CVSS 10 (CNA) | |
| Explotación | Exploit-DB | 2 exploits públicos | |
| Divulgación | Modificada | Última actualización del registro | |
| Explotación | Umbral EPSS | La probabilidad de explotación supera el 10 % | |
| Monitoreo | Detectada | Ingresó al índice | |
| Explotación | Exploit en GitHub | SimonL01/wpdiscuz-cve-2020-24186 | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
The gVectors wpDiscuz plugin for WordPress lets anyone on the network, without logging in, upload any type of file, including PHP files, through its wmuUploadFiles AJAX action. That upload can lead to remote code execution on the server, and public exploit code, including a Metasploit module, is available.
Descripción original del registro
A Remote Code Execution vulnerability exists in the gVectors wpDiscuz plugin 7.0 through 7.0.4 for WordPress, which allows unauthenticated users to upload any type of file, including PHP files via the wmuUploadFiles AJAX action.
Desglose de métricas
Estado del parche por paquete
La fuente no informa paquetes ni versiones corregidas.
Arsenal público
Ver los 8 repositorios de GitHub (1 con exploit confirmado)
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
http://packetstormsecurity.com/files/162983/WordPress-wpDiscuz-7.0.4-Shell-Upload.htmlhttp://packetstormsecurity.com/files/163012/WordPress-wpDiscuz-7.0.4-Remote-Code-Execution.htmlhttp://packetstormsecurity.com/files/163302/WordPress-wpDiscuz-7.0.4-Shell-Upload.htmlhttps://www.exploit-db.com/exploits/49962https://www.exploit-db.com/exploits/49967https://github.com/rapid7/metasploit-framework/blob/master/modules/exploits/unix/webapp/wp_wpdiscuz_unauthenticated_file_upload.rbhttps://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2020/CVE-2020-24186.yamlhttps://github.com/GazettEl/CVE-2020-24186https://github.com/Sakura-501/CVE-2020-24186-exploithttps://github.com/SimonL01/wpdiscuz-cve-2020-24186https://github.com/hev0x/CVE-2020-24186-wpDiscuz-7.0.4-RCEhttps://github.com/kiyingiericmark-wq/CVE-2020-24186Ver 4 referencias más
https://github.com/meicookies/CVE-2020-24186https://github.com/sec-dojo-com/CVE-2020-24186https://github.com/substing/CVE-2020-24186_reverse_shell_uploadhttps://www.wordfence.com/blog/2020/07/critical-arbitrary-file-upload-vulnerability-patched-in-wpdiscuz-plugin/Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.