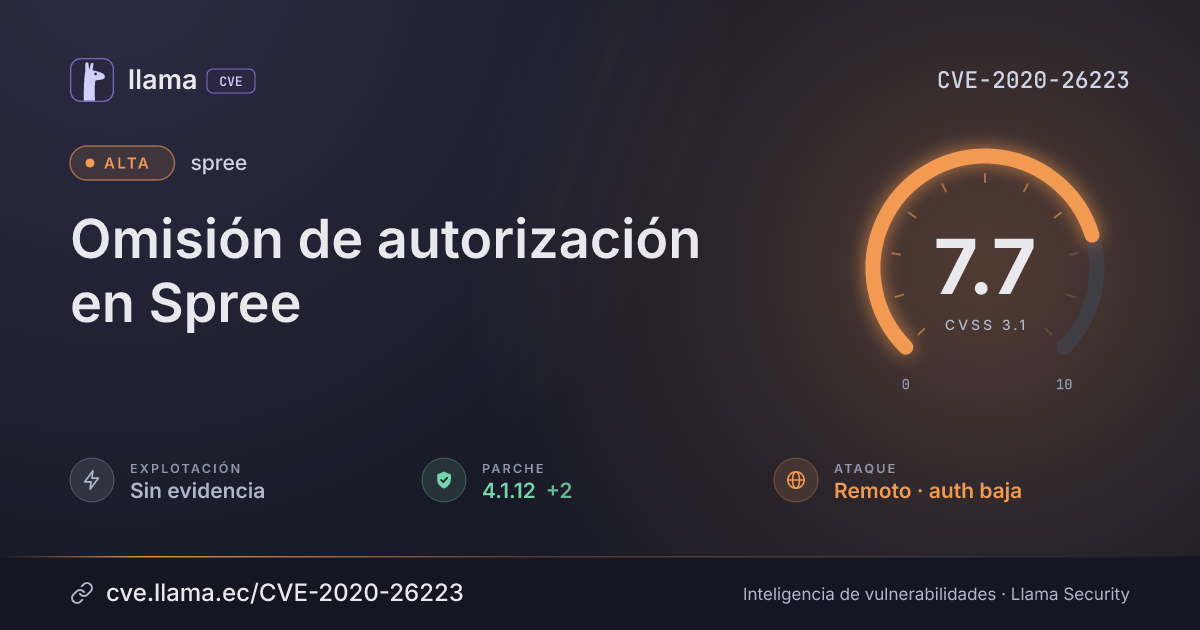
CVSS 3.1
7.7
Alta
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N
Fuente: CNA
6.5NVD · CVSS 3.1
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:NTimeline
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 3.7.13 | spree_api · -3 d desde divulgación | |
| Remediación | Parche 4.0.5 | spree_api · -3 d desde divulgación | |
| Remediación | Parche 4.1.12 | spree_api · -3 d desde divulgación | |
| Divulgación | Publicada | CVE-2020-26223 divulgada · CVSS 7.7 (CNA) | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Resumen
Spree is a complete open source e-commerce solution built with Ruby on Rails. In Spree from version 3.7 and before versions 3.7.13, 4.0.5, and 4.1.12, there is an authorization bypass vulnerability. The perpetrator could query the API v2 Order Status endpoint with an empty string passed as an Order token. This is patched in versions 3.7.11, 4.0.4, or 4.1.11 depending on your used Spree version. Users of Spree < 3.7 are not affected.
Vector CVSS 3.1
Desglose de métricas
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:L
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:C
CambiadoSin cambio
ConfidencialidadC:H
AltoBajoNinguno
IntegridadI:N
AltoBajoNinguno
DisponibilidadA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
8.7/ 10Muy alto
Versiones
Rangos afectados
Afectada
Corregida
Última
≥ 3.7.0 < 3.7.13
≥ 4.0.0 < 4.0.5
≥ 4.1.0 < 4.1.12
3.7.0
3.7.13
4.0.0
4.0.5
4.1.0
4.1.12
6.0.4
Remediación
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
rubygemsspree_api |
Corregida | 3.7.13, 4.0.5, 4.1.12 | -3 d · -3 d · -3 d | 6.0.4 no afectada |
Versiones corregidas
3.7.134.0.54.1.12Explotación
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
Referencias
Fabricante
https://github.com/spree/spree/security/advisories/GHSA-m2jr-hmc3-qmprOtra
https://github.com/spree/spree/pull/10573Otra
https://guides.spreecommerce.org/api/v2/storefront#tag/Order-StatusLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.