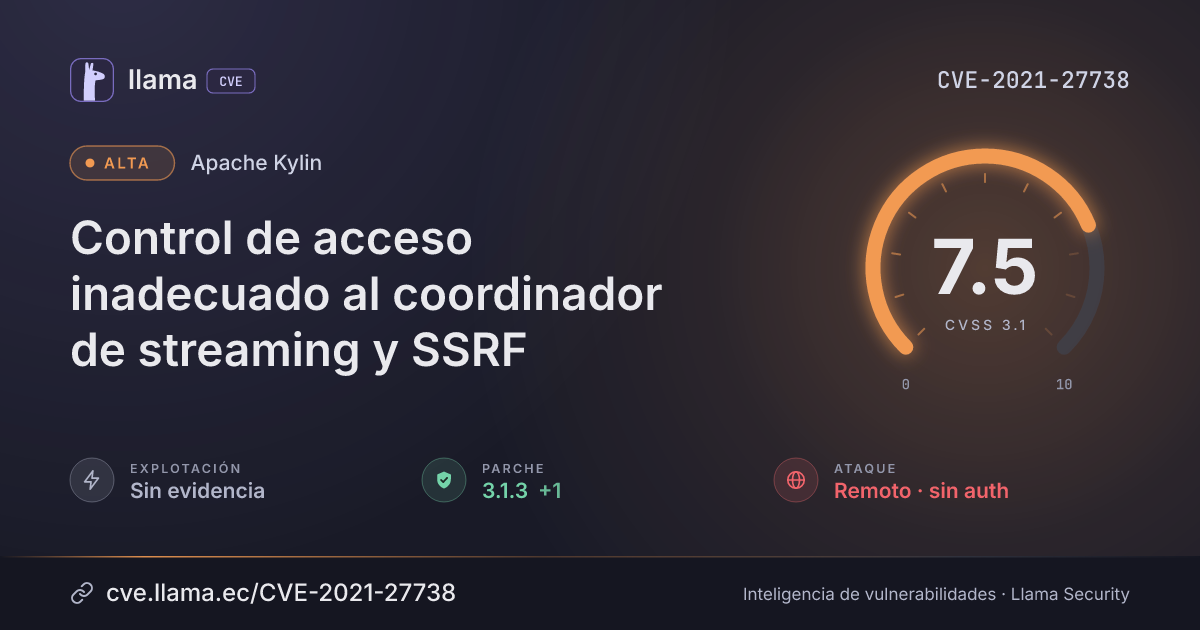
CVE-2021-27738
Control de acceso inadecuado al coordinador de streaming y SSRF
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N
Fuente: NVD
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 3.1.3 | org.apache.kylin:kylin · -8 d desde divulgación | |
| Divulgación | Publicada | CVE-2021-27738 divulgada · CVSS 7.5 (NVD) | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Ninguno de los mapeos de solicitudes en `StreamingCoordinatorController.java` que atienden los endpoints de la API REST `/kylin/api/streaming_coordinator/*` incluía verificaciones de seguridad, lo que permitía a un usuario no autenticado emitir solicitudes arbitrarias al coordinador de Kylin, como asignar y desasignar cubos de streaming, así como crear, modificar y eliminar conjuntos de réplicas. En los endpoints que aceptan los detalles de los nodos en el cuerpo del mensaje HTTP, es posible lograr una falsificación de solicitudes del lado del servidor (SSRF) no autenticada, aunque limitada. Este problema afecta a Apache Kylin 3, en versiones anteriores a 3.1.2.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
mavenorg.apache.kylin:kylin |
Corregida | 3.1.3 | -8 d | 5.0.5 no afectada |
3.1.23.1.3Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://lists.apache.org/thread/vkohh0to2vzwymyb2x13fszs3cs3vd70http://www.openwall.com/lists/oss-security/2022/01/06/6Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.