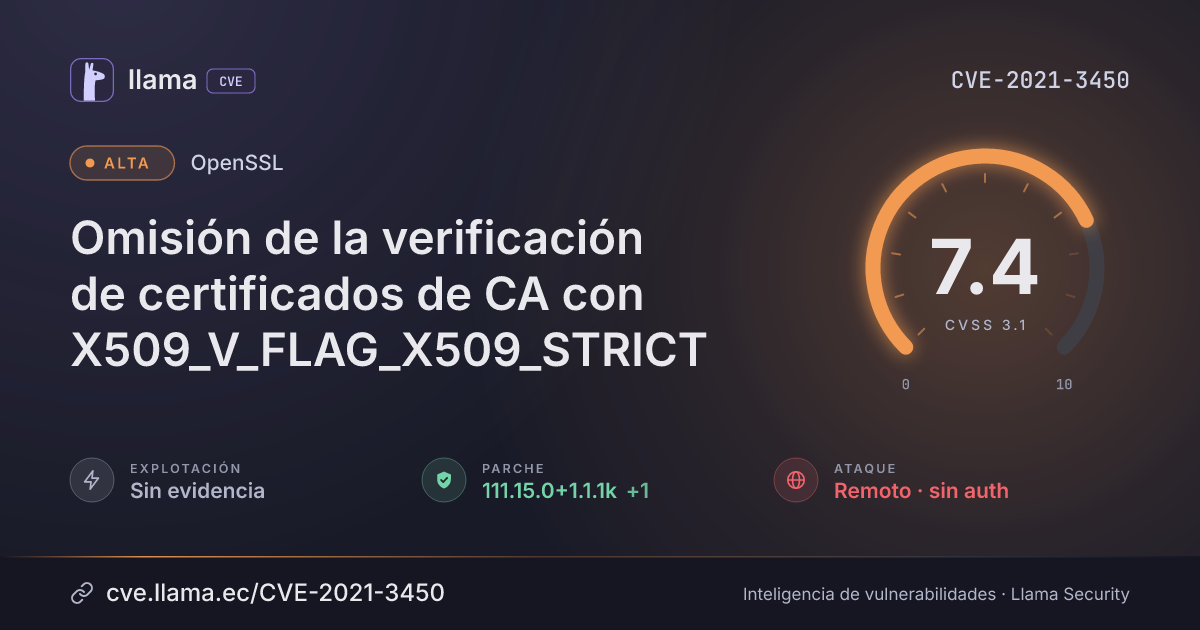
CVE-2021-3450
Omisión de la verificación de certificados de CA con X509_V_FLAG_X509_STRICT
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:N
Fuente: NVD
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2021-3450 divulgada · CVSS 7.4 (NVD) | |
| Remediación | Parche 111.15.0+1.1.1k | openssl-src · 0 d desde divulgación | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Explotación | Umbral EPSS | La probabilidad de explotación supera el 10 % | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
El indicador X509_V_FLAG_X509_STRICT habilita comprobaciones de seguridad adicionales sobre los certificados presentes en una cadena de certificados. No está activado de forma predeterminada. A partir de la versión 1.1.1h de OpenSSL se añadió, como comprobación estricta adicional, una verificación que impide que haya certificados en la cadena con parámetros de curva elíptica codificados explícitamente. Un error en la implementación de esta verificación provocaba que el resultado de una comprobación previa, que confirma que los certificados de la cadena son certificados de CA válidos, fuera sobrescrito. Esto omite de forma efectiva la verificación de que los certificados que no son de CA no puedan emitir otros certificados. Si se ha configurado un "propósito" (purpose), existe una oportunidad posterior de comprobar que el certificado es una CA válida. Todos los valores de "propósito" con nombre implementados en libcrypto realizan esta comprobación. Por lo tanto, cuando se establece un propósito, la cadena de certificados seguirá siendo rechazada incluso si se ha usado el indicador estricto. Las rutinas de verificación de certificados de cliente y servidor de libssl establecen un propósito de forma predeterminada, pero una aplicación puede sobrescribirlo o eliminarlo. Para verse afectada, una aplicación debe establecer explícitamente el indicador de verificación X509_V_FLAG_X509_STRICT y, o bien no establecer un propósito para la verificación del certificado o, en el caso de aplicaciones cliente o servidor TLS, sobrescribir el propósito predeterminado. Las versiones de OpenSSL 1.1.1h y posteriores se ven afectadas por este problema. Los usuarios de estas versiones deben actualizar a OpenSSL 1.1.1k. OpenSSL 1.0.2 no se ve afectado por este problema. Corregido en OpenSSL 1.1.1k (afecta a 1.1.1h-1.1.1j).
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
crates.ioopenssl-src |
Corregida | 111.15.0+1.1.1k | 0 d | 110.0.0 no afectada |
111.15.0111.15.0+1.1.1kArsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-openssl-2021-GHY28dJdhttps://security.gentoo.org/glsa/202103-03https://lists.fedoraproject.org/archives/list/package-announce%40lists.fedoraproject.org/message/CCBFLLVQVILIVGZMBJL3IXZGKWQISYNP/https://www.openssl.org/news/secadv/20210325.txthttps://git.openssl.org/gitweb/?p=openssl.git%3Ba=commitdiff%3Bh=2a40b7bc7b94dd7de897a74571e7024f0cf0d63bhttps://mta.openssl.org/pipermail/openssl-announce/2021-March/000198.htmlhttp://www.openwall.com/lists/oss-security/2021/03/27/1http://www.openwall.com/lists/oss-security/2021/03/27/2http://www.openwall.com/lists/oss-security/2021/03/28/3http://www.openwall.com/lists/oss-security/2021/03/28/4https://www.oracle.com/security-alerts/cpuApr2021.htmlhttps://www.tenable.com/security/tns-2021-09Ver 12 referencias más
https://security.netapp.com/advisory/ntap-20210326-0006/https://security.freebsd.org/advisories/FreeBSD-SA-21:07.openssl.aschttps://www.tenable.com/security/tns-2021-05https://kc.mcafee.com/corporate/index?page=content&id=SB10356https://www.tenable.com/security/tns-2021-08https://www.oracle.com//security-alerts/cpujul2021.htmlhttps://kb.pulsesecure.net/articles/Pulse_Security_Advisories/SA44845https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2021-0013https://www.oracle.com/security-alerts/cpuoct2021.htmlhttps://www.oracle.com/security-alerts/cpuapr2022.htmlhttps://cert-portal.siemens.com/productcert/pdf/ssa-389290.pdfhttps://www.oracle.com/security-alerts/cpujul2022.htmlLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.