next.js
CVE-2021-43803
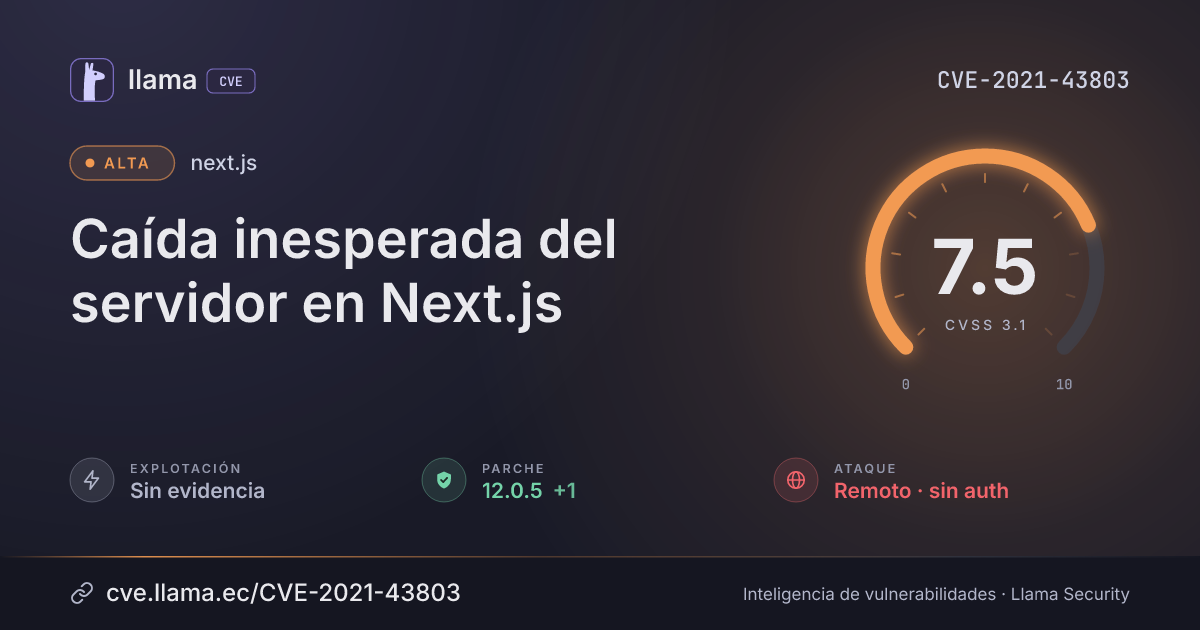
Unexpected server crash in Next.js
Crítica · EPSS ≥ 10 %Parche disponibleimproper input validation
CVSS 3.1
7.5
Alta
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
Fuente: CNA
Timeline
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2021-43803 divulgada · CVSS 7.5 (CNA) | |
| Divulgación | Modificada | Última actualización del registro | |
| Explotación | Umbral EPSS | La probabilidad de explotación supera el 10 % | |
| Monitoreo | Detectada | Ingresó al índice |
Resumen
Next.js is a React framework. In versions of Next.js prior to 12.0.5 or 11.1.3, invalid or malformed URLs could lead to a server crash. In order to be affected by this issue, the deployment must use Next.js versions above 11.1.0 and below 12.0.5, Node.js above 15.0.0, and next start or a custom server. Deployments on Vercel are not affected, along with similar environments where invalid requests are filtered before reaching Next.js. Versions 12.0.5 and 11.1.3 contain patches for this issue.
Vector CVSS 3.1
Desglose de métricas
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:U
CambiadoSin cambio
ConfidencialidadC:N
AltoBajoNinguno
IntegridadI:N
AltoBajoNinguno
DisponibilidadA:H
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Versiones
Rangos afectados
Afectada
Corregida
Última
≥ 0.9.9 < 11.1.3
≥ 11.1.0 < 11.1.3
≥ 12.0.0 < 12.0.5
0.9.9
11.1.0
11.1.3
12.0.0
12.0.5
16.4.6
Remediación
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npmnext |
Corregida | 11.1.3, 12.0.5 | — | 16.4.6 no afectada |
Versiones corregidas
11.1.312.0.5Explotación
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
Referencias
Fabricante
https://github.com/vercel/next.js/security/advisories/GHSA-25mp-g6fv-mqxxOtra
https://github.com/vercel/next.js/pull/32080Otra
https://github.com/vercel/next.js/commit/6d98b4fb4315dec1badecf0e9bdc212a4272b264Otra
https://github.com/vercel/next.js/releases/tag/v11.1.3Otra
https://github.com/vercel/next.js/releases/v12.0.5Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.