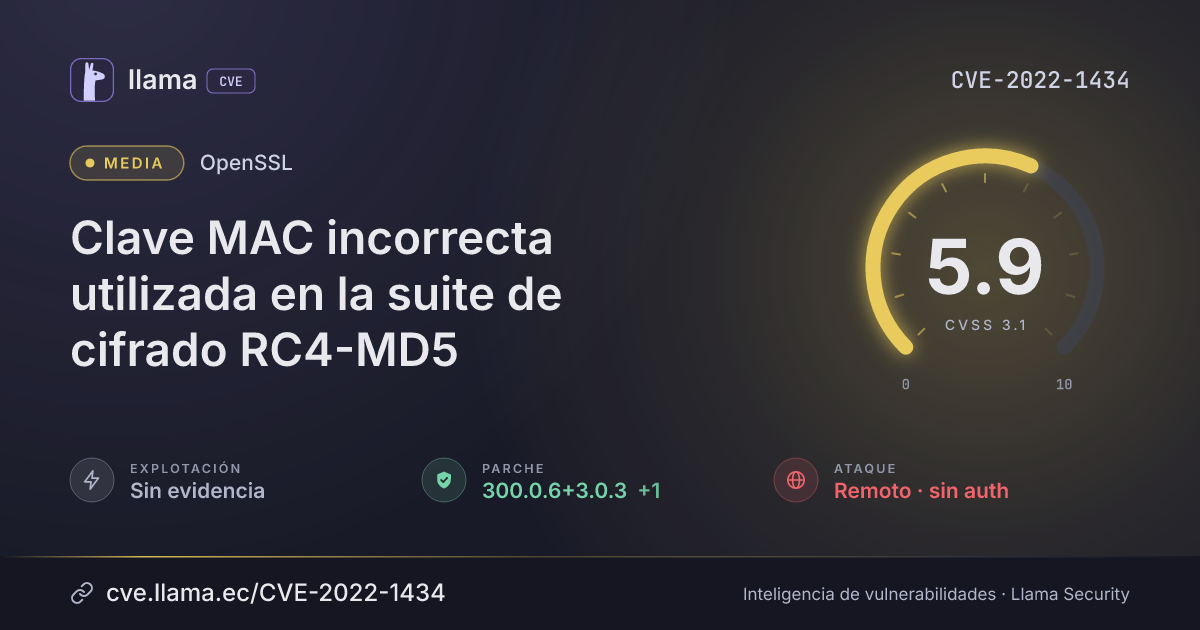
CVE-2022-1434
Clave MAC incorrecta utilizada en la suite de cifrado RC4-MD5
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:N/I:H/A:N
Fuente: NVD
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2022-1434 divulgada · CVSS 5.9 (NVD) | |
| Remediación | Parche 300.0.6+3.0.3 | openssl-src · 2 d desde divulgación | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
La implementación de OpenSSL 3.0 de la suite de cifrado RC4-MD5 utiliza incorrectamente los datos AAD como clave MAC. Esto hace que la clave MAC sea trivialmente predecible. Un atacante podría explotar este problema mediante un ataque de intermediario (man-in-the-middle) para modificar datos enviados desde un extremo hacia un receptor de OpenSSL 3.0, de forma que los datos modificados aún superen la verificación de integridad MAC. Tenga en cuenta que los datos enviados desde un extremo de OpenSSL 3.0 hacia un extremo que no es OpenSSL 3.0 siempre serán rechazados por el receptor, y la conexión fallará en ese punto. Muchos protocolos de aplicación requieren que los datos se envíen primero desde el cliente hacia el servidor. Por lo tanto, en tal caso, solo un servidor OpenSSL 3.0 se vería afectado al comunicarse con un cliente que no es OpenSSL 3.0. Si ambos extremos son OpenSSL 3.0, el atacante podría modificar los datos enviados en ambas direcciones. En este caso, tanto los clientes como los servidores podrían verse afectados, independientemente del protocolo de aplicación. Tenga en cuenta que, en ausencia de un atacante, este error implica que un extremo OpenSSL 3.0 que se comunica con un extremo que no es OpenSSL 3.0 no logrará completar el handshake al usar esta suite de cifrado. La confidencialidad de los datos no se ve afectada por este problema, es decir, un atacante no puede descifrar los datos cifrados con esta suite de cifrado; solo puede modificarlos. Para que este ataque funcione, ambos extremos deben negociar legítimamente la suite de cifrado RC4-MD5. Esta suite de cifrado no se compila por defecto en OpenSSL 3.0 y no está disponible en el proveedor predeterminado ni en la lista de suites de cifrado predeterminada. Esta suite de cifrado nunca se utilizará si se ha negociado TLSv1.3. Para que un extremo de OpenSSL 3.0 utilice esta suite de cifrado, deben haberse dado las siguientes condiciones: 1) OpenSSL debe haberse compilado con la opción de compilación (no predeterminada) enable-weak-ssl-ciphers; 2) el proveedor legacy debe haberse cargado explícitamente (ya sea mediante código de la aplicación o mediante configuración); 3) la suite de cifrado debe haberse agregado explícitamente a la lista de suites de cifrado; 4) el nivel de seguridad de libssl debe haberse establecido en 0 (el valor predeterminado es 1); 5) debe haberse negociado una versión de SSL/TLS inferior a TLSv1.3; 6) ambos extremos deben negociar la suite de cifrado RC4-MD5 en preferencia a cualquier otra que ambos extremos tengan en común. Corregido en OpenSSL 3.0.3 (afectadas: 3.0.0, 3.0.1, 3.0.2).
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
crates.ioopenssl-src |
Corregida | 300.0.6+3.0.3 | 2 d | 110.0.0 no afectada |
300.0.6300.0.6+3.0.3Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://www.openssl.org/news/secadv/20220503.txthttps://git.openssl.org/gitweb/?p=openssl.git%3Ba=commitdiff%3Bh=7d56a74a96828985db7354a55227a511615f732bhttps://security.netapp.com/advisory/ntap-20220602-0009/https://cert-portal.siemens.com/productcert/pdf/ssa-953464.pdfLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.