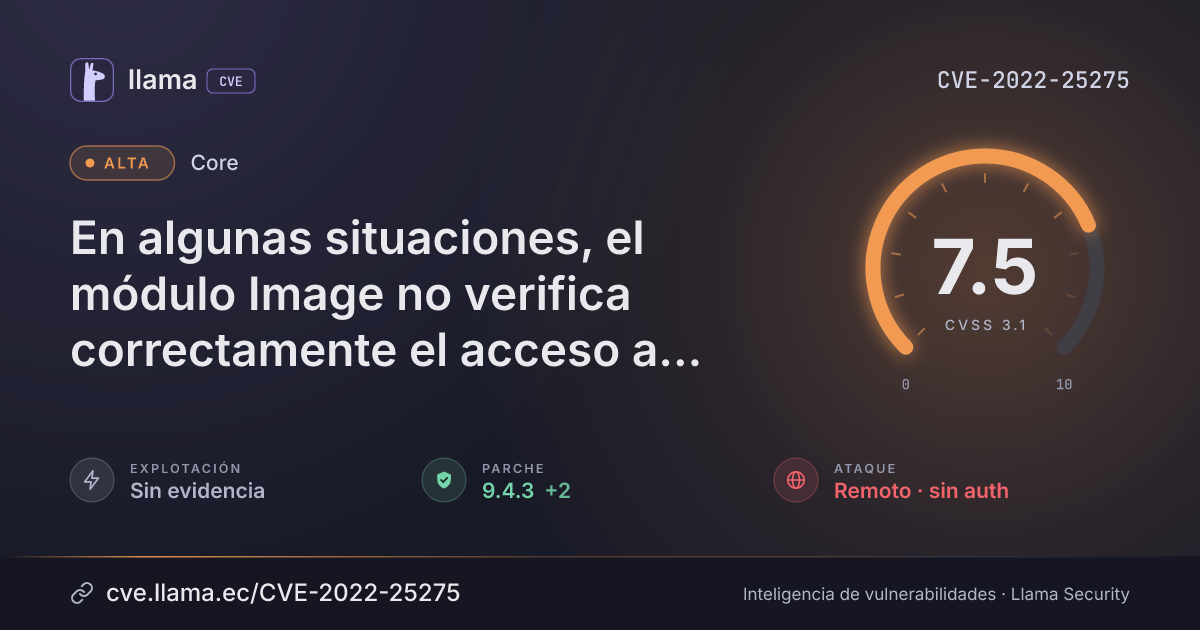
CVE-2022-25275
En algunas situaciones, el módulo Image no verifica correctamente el acceso a los archivos de imagen que no se almacenan en el directorio público estándar de archivos al generar imágenes derivadas mediante el sistema de estilos de imagen
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N
Fuente: CISA-ADP
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2022-25275 divulgada · CVSS 7.5 (CISA-ADP) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
En algunas situaciones, el módulo Image no verifica correctamente el acceso a los archivos de imagen que no se almacenan en el directorio público estándar de archivos al generar imágenes derivadas mediante el sistema de estilos de imagen. El acceso a un archivo no público solo se verifica si está almacenado en el sistema de archivos "private". Sin embargo, algunos módulos contribuidos proporcionan sistemas de archivos o esquemas adicionales, lo que puede dar lugar a esta vulnerabilidad. Esta vulnerabilidad se mitiga por el hecho de que solo se aplica cuando el sitio establece (Drupal 9) $config['image.settings']['allow_insecure_derivatives'] o (Drupal 7) $conf['image_allow_insecure_derivatives'] en TRUE. El valor recomendado y predeterminado es FALSE, y el núcleo de Drupal no ofrece una forma de cambiarlo desde la interfaz de administración. Algunos sitios pueden requerir cambios de configuración tras esta versión de seguridad. Revise las notas de la versión de su versión de Drupal si tiene problemas para acceder a los archivos o a los estilos de imagen después de actualizar.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Core |
Corregida | 7.91, 9.3.19, 9.4.3 | — | — |
7.919.3.199.4.3Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://www.drupal.org/sa-core-2022-012Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.