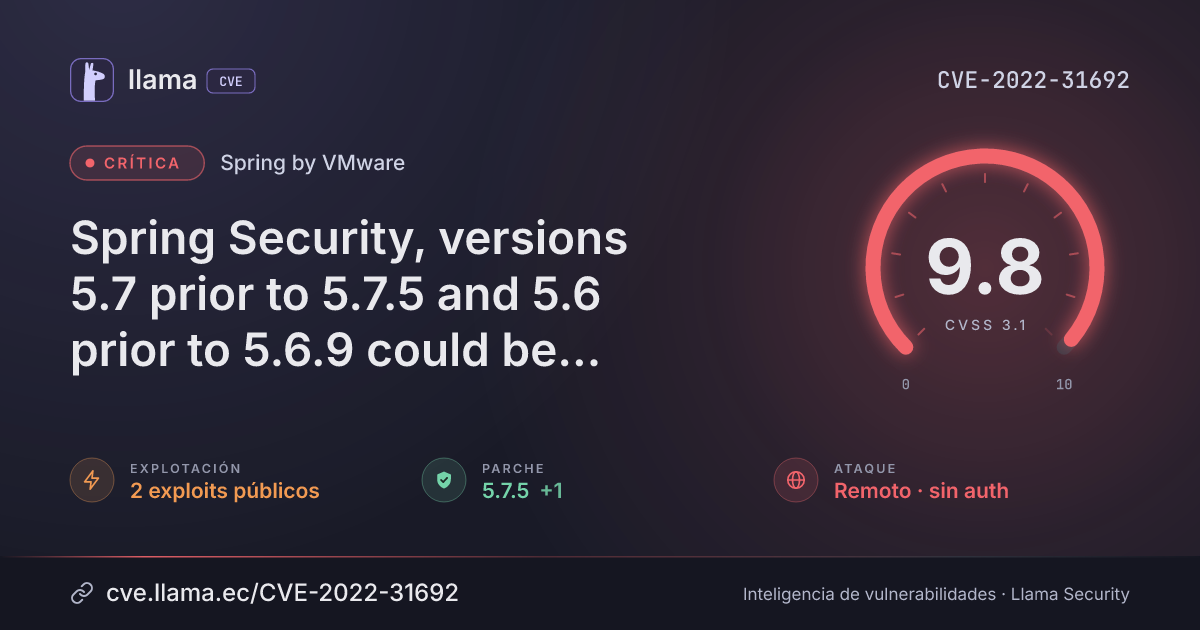
CVE-2022-31692
Spring Security, versions 5.7 prior to 5.7.5 and 5.6 prior to 5.6.9 could be susceptible to authorization rules bypass via forward or include dispatcher types
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
Fuente: CISA-ADP
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2022-31692 divulgada · CVSS 9.8 (CISA-ADP) | |
| Remediación | Parche 5.6.9 | org.springframework.security:spring-security-core · 0 d desde divulgación | |
| Remediación | Parche 5.7.5 | org.springframework.security:spring-security-core · 0 d desde divulgación | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Spring Security, versions 5.7 prior to 5.7.5 and 5.6 prior to 5.6.9 could be susceptible to authorization rules bypass via forward or include dispatcher types. Specifically, an application is vulnerable when all of the following are true: The application expects that Spring Security applies security to forward and include dispatcher types. The application uses the AuthorizationFilter either manually or via the authorizeHttpRequests() method. The application configures the FilterChainProxy to apply to forward and/or include requests (e.g. spring.security.filter.dispatcher-types = request, error, async, forward, include). The application may forward or include the request to a higher privilege-secured endpoint.The application configures Spring Security to apply to every dispatcher type via authorizeHttpRequests().shouldFilterAllDispatcherTypes(true)
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
mavenorg.springframework.security:spring-security-core |
Corregida | 5.6.9, 5.7.5 | 0 d · 0 d | 7.1.2 no afectada |
5.6.95.7.5Arsenal público
Ver los 2 repositorios de GitHub
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
https://tanzu.vmware.com/security/cve-2022-31692https://github.com/blipzip/cve-2022-31692https://github.com/hotblac/cve-2022-31692https://security.netapp.com/advisory/ntap-20221215-0010/Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.