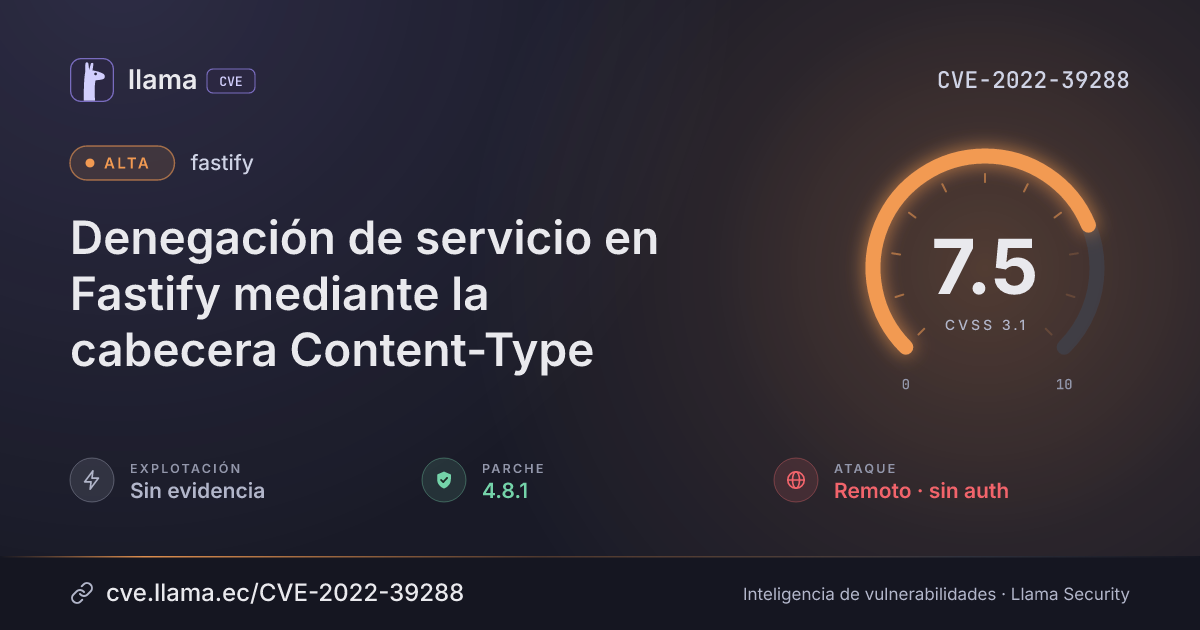
CVE-2022-39288
Denegación de servicio en Fastify mediante la cabecera Content-Type
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2022-39288 divulgada · CVSS 7.5 (CNA) | |
| Remediación | Parche 4.8.1 | fastify · 0 d desde divulgación | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Explotación | Umbral EPSS | La probabilidad de explotación supera el 10 % | |
| Monitoreo | Detectada | Ingresó al índice |
fastify es un framework web rápido y de baja sobrecarga para Node.js. Las versiones afectadas de fastify son vulnerables a una denegación de servicio mediante el uso malicioso de la cabecera Content-Type. Un atacante puede enviar una cabecera Content-Type no válida que puede provocar que la aplicación se bloquee. Este problema se ha corregido en el commit `fbb07e8d` y se incluirá en la versión 4.8.1. Se recomienda a los usuarios actualizar. Los usuarios que no puedan actualizar pueden filtrar manualmente el contenido HTTP con cabeceras Content-Type maliciosas.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npmfastify |
Corregida | 4.8.1 | 0 d | 5.12.8 no afectada |
4.8.1Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/fastify/fastify/security/advisories/GHSA-455w-c45v-86rghttps://github.com/fastify/fastify/commit/fbb07e8dfad74c69cd4cd2211aedab87194618e3https://github.com/fastify/fastify/security/policyLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.