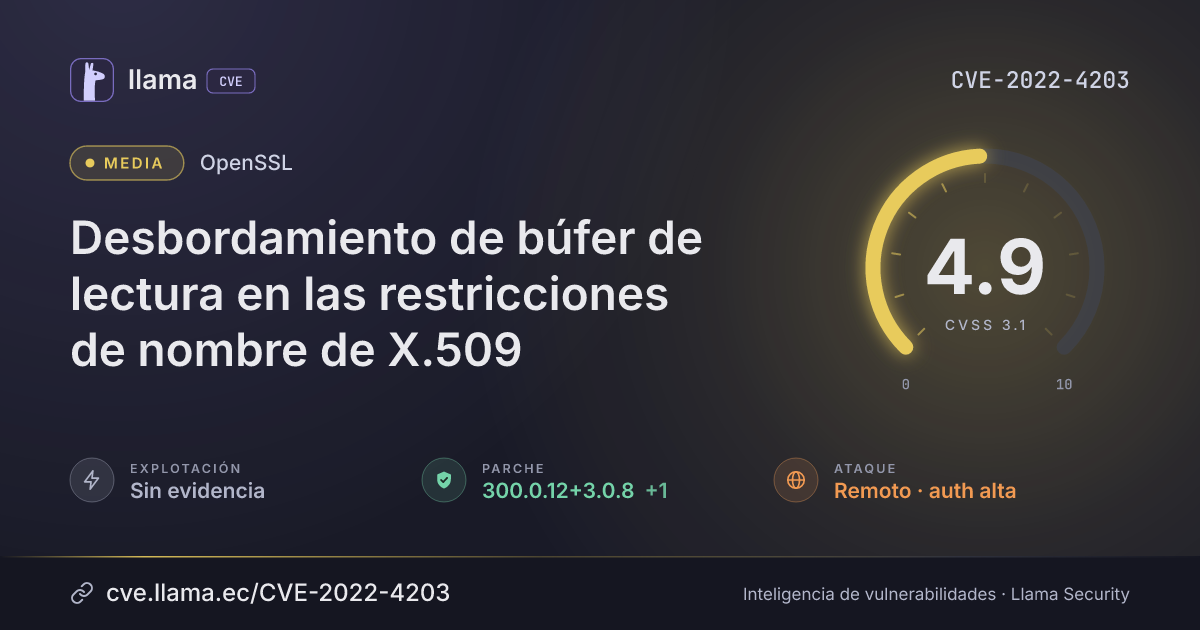
CVE-2022-4203
Desbordamiento de búfer de lectura en las restricciones de nombre de X.509
CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:N/I:N/A:H
Fuente: CISA-ADP
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 300.0.12+3.0.8 | openssl-src · -17 d desde divulgación | |
| Divulgación | Publicada | CVE-2022-4203 divulgada · CVSS 4.9 (CISA-ADP) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Se puede provocar una lectura fuera de los límites del búfer durante la verificación de certificados X.509, específicamente en la comprobación de restricciones de nombre. Cabe señalar que esto ocurre después de la verificación de firma de la cadena de certificados y requiere que una CA haya firmado el certificado malicioso o que la aplicación continúe con la verificación del certificado a pesar de no haber podido construir una ruta hacia un emisor de confianza. La lectura fuera de los límites del búfer podría provocar un bloqueo, lo que a su vez podría derivar en un ataque de denegación de servicio. En teoría, también podría resultar en la divulgación de contenidos de memoria privada (como claves privadas o texto plano sensible), aunque, al momento de la publicación de este aviso, no tenemos conocimiento de ningún exploit funcional que conduzca a la divulgación del contenido de la memoria. En un cliente TLS, esto puede activarse al conectarse a un servidor malicioso. En un servidor TLS, puede activarse si el servidor solicita autenticación del cliente y se conecta un cliente malicioso.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
crates.ioopenssl-src |
Corregida | 300.0.12+3.0.8 | -17 d | 110.0.0 no afectada |
3.0.8300.0.12+3.0.8Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://www.openssl.org/news/secadv/20230207.txthttps://git.openssl.org/gitweb/?p=openssl.git;a=commitdiff;h=c927a3492698c254637da836762f9b1f86cffabchttps://security.gentoo.org/glsa/202402-08https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2023-0003Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.