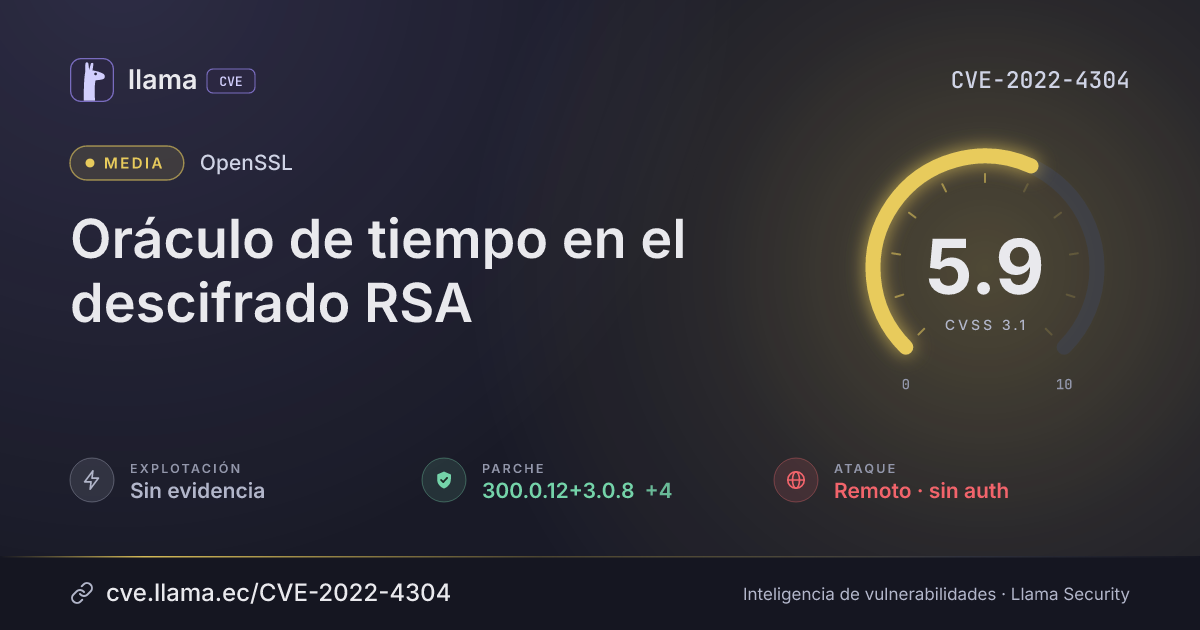
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:N/A:N
Fuente: CISA-ADP
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 111.25.0+1.1.1t | openssl-src · -1 d desde divulgación | |
| Remediación | Parche 300.0.12+3.0.8 | openssl-src · -1 d desde divulgación | |
| Divulgación | Publicada | CVE-2022-4304 divulgada · CVSS 5.9 (CISA-ADP) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Explotación | Umbral EPSS | La probabilidad de explotación supera el 10 % | |
| Monitoreo | Detectada | Ingresó al índice |
Existe un canal lateral basado en el tiempo en la implementación de descifrado RSA de OpenSSL que podría ser suficiente para recuperar un texto plano a través de la red, en un ataque de estilo Bleichenbacher. Para lograr un descifrado exitoso, un atacante tendría que poder enviar una cantidad muy grande de mensajes de prueba para su descifrado. La vulnerabilidad afecta a todos los modos de relleno de RSA: PKCS#1 v1.5, RSA-OEAP y RSASVE. Por ejemplo, en una conexión TLS, RSA se usa comúnmente para que un cliente envíe un secreto pre-maestro cifrado al servidor. Un atacante que hubiera observado una conexión legítima entre un cliente y un servidor podría aprovechar esta falla para enviar mensajes de prueba al servidor y registrar el tiempo que tarda en procesarlos. Después de una cantidad suficientemente grande de mensajes, el atacante podría recuperar el secreto pre-maestro usado en la conexión original y, por lo tanto, descifrar los datos de aplicación enviados por esa conexión.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
crates.ioopenssl-src |
Corregida | 111.25.0+1.1.1t, 300.0.12+3.0.8 | -1 d · -1 d | 110.0.0 afectada |
1.0.2zg1.1.1t3.0.8111.25.0+1.1.1t300.0.12+3.0.8Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://www.openssl.org/news/secadv/20230207.txthttps://security.gentoo.org/glsa/202402-08Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.