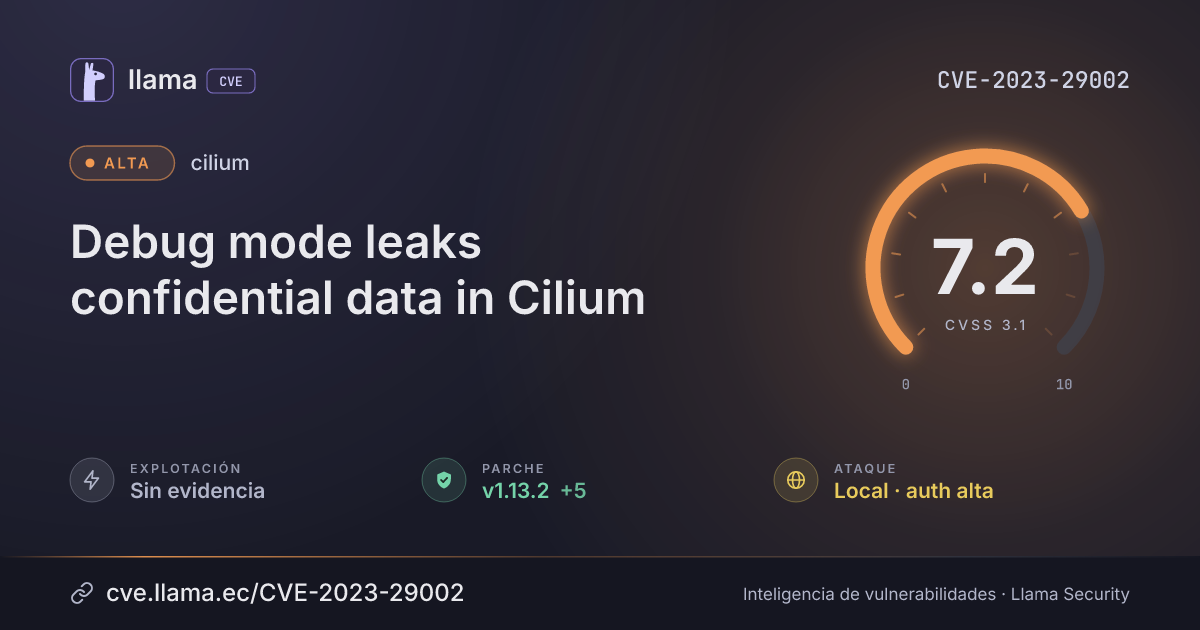
CVE-2023-29002
Debug mode leaks confidential data in Cilium
CVSS:3.1/AV:L/AC:H/PR:H/UI:N/S:C/C:H/I:H/A:N
Fuente: CNA
CVSS:3.1/AV:L/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:NCiclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche v1.11.16 | github.com/cilium/cilium · -1 d desde divulgación | |
| Remediación | Parche v1.12.9 | github.com/cilium/cilium · -1 d desde divulgación | |
| Remediación | Parche v1.13.2 | github.com/cilium/cilium · -1 d desde divulgación | |
| Divulgación | Publicada | CVE-2023-29002 divulgada · CVSS 7.2 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Cilium is a networking, observability, and security solution with an eBPF-based dataplane. When run in debug mode, Cilium will log the contents of the `cilium-secrets` namespace. This could include data such as TLS private keys for Ingress and GatewayAPI resources. An attacker with access to debug output from the Cilium containers could use the resulting output to intercept and modify traffic to and from the affected cluster. Output of the sensitive information would occur at Cilium agent restart, when secrets in the namespace are modified, and on creation of Ingress or GatewayAPI resources. This vulnerability is fixed in Cilium releases 1.11.16, 1.12.9, and 1.13.2. Users unable to upgrade should disable debug mode.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
gogithub.com/cilium/cilium |
Corregida | v1.11.16, v1.12.9, v1.13.2 | -1 d · -1 d · -1 d | v1.20.4 no afectada |
1.11.16v1.11.161.12.9v1.12.91.13.2v1.13.2Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/cilium/cilium/security/advisories/GHSA-pg5p-wwp8-97g8Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.