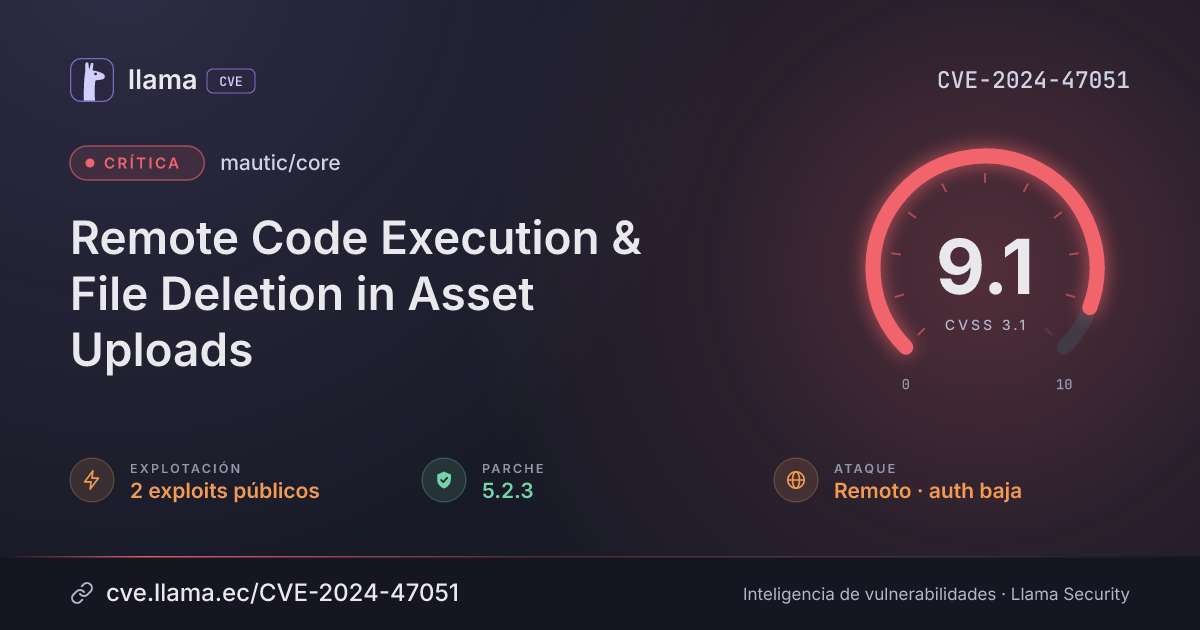
CVE-2024-47051
Remote Code Execution & File Deletion in Asset Uploads
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:L/A:L
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2024-47051 divulgada · CVSS 9.1 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
This advisory addresses two critical security vulnerabilities present in Mautic versions before 5.2.3. These vulnerabilities could be exploited by authenticated users. * Remote Code Execution (RCE) via Asset Upload: A Remote Code Execution vulnerability has been identified in the asset upload functionality. Insufficient enforcement of allowed file extensions allows an attacker to bypass restrictions and upload executable files, such as PHP scripts. * Path Traversal File Deletion: A Path Traversal vulnerability exists in the upload validation process. Due to improper handling of path components, an authenticated user can manipulate the file deletion process to delete arbitrary files on the host system.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
mautic/core |
Corregida | 5.2.3 | — | — |
5.2.3Arsenal público
Ver los 2 repositorios de GitHub
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
https://github.com/mautic/mautic/security/advisories/GHSA-73gx-x7r9-77x2https://github.com/hyeonyeonglee/CVE-2024-47051https://github.com/mallo-m/CVE-2024-47051https://owasp.org/www-community/attacks/Code_Injectionhttps://owasp.org/www-community/attacks/Path_TraversalLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.