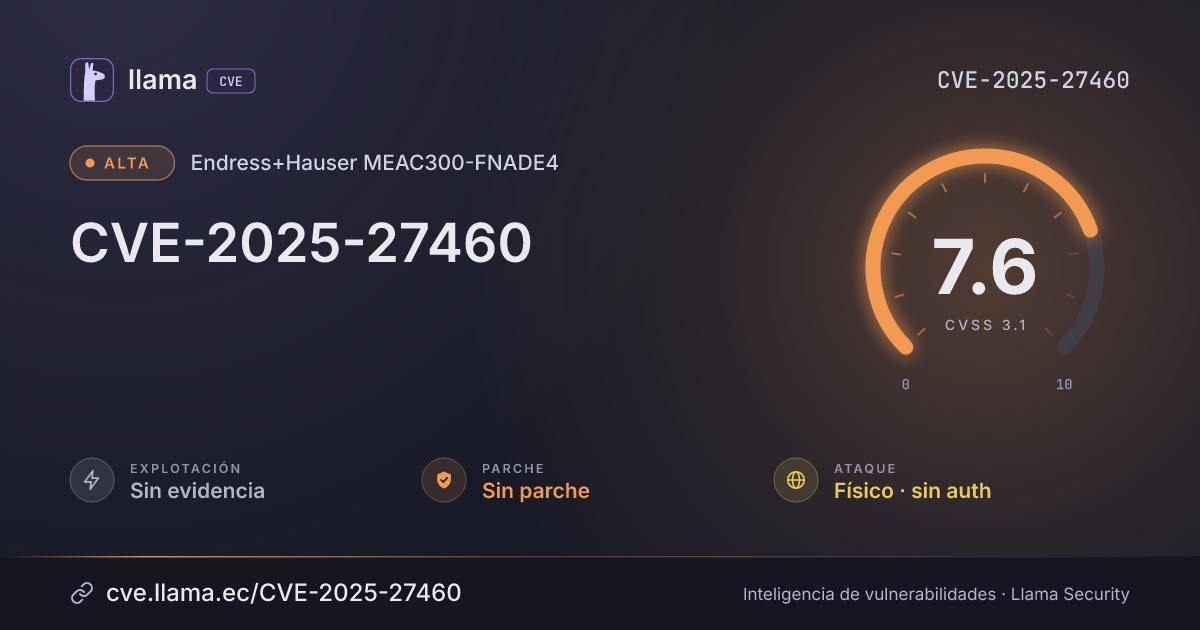
CVSS 3.1
7.6
Alta
CVSS:3.1/AV:P/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Fuente: CNA
6.8NVD · CVSS 3.1
CVSS:3.1/AV:P/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:HDecisión SSVCSeguir de cerca
Monitorear y programar la remediación
Sin explotación conocida, no automatizable e impacto técnico total. No hay versión corregida: aplique mitigaciones.
Timeline
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2025-27460 divulgada · CVSS 7.6 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Resumen
The hard drives of the device are not encrypted using a full volume encryption feature such as BitLocker. This allows an attacker with physical access to the device to use an alternative operating system to interact with the hard drives, completely circumventing the Windows login. The attacker can read from and write to all files on the hard drives.
Vector CVSS 3.1
Desglose de métricas
Vector de ataqueAV:P
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:C
CambiadoSin cambio
ConfidencialidadC:H
AltoBajoNinguno
IntegridadI:H
AltoBajoNinguno
DisponibilidadA:H
AltoBajoNinguno
Remediación
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Endress+Hauser MEAC300-FNADE4 |
Sin parche | — | — | — |
Explotación
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
Referencias
Advisory
https://sick.com/psirtAdvisory
https://www.sick.com/.well-known/csaf/white/2025/sca-2025-0008.pdfFabricante
https://www.endress.com/Otra
https://sick.com/psirtOtra
https://www.cisa.gov/resources-tools/resources/ics-recommended-practicesOtra
https://www.first.org/cvss/calculator/3.1Otra
https://www.sick.com/.well-known/csaf/white/2025/sca-2025-0008.jsonLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.