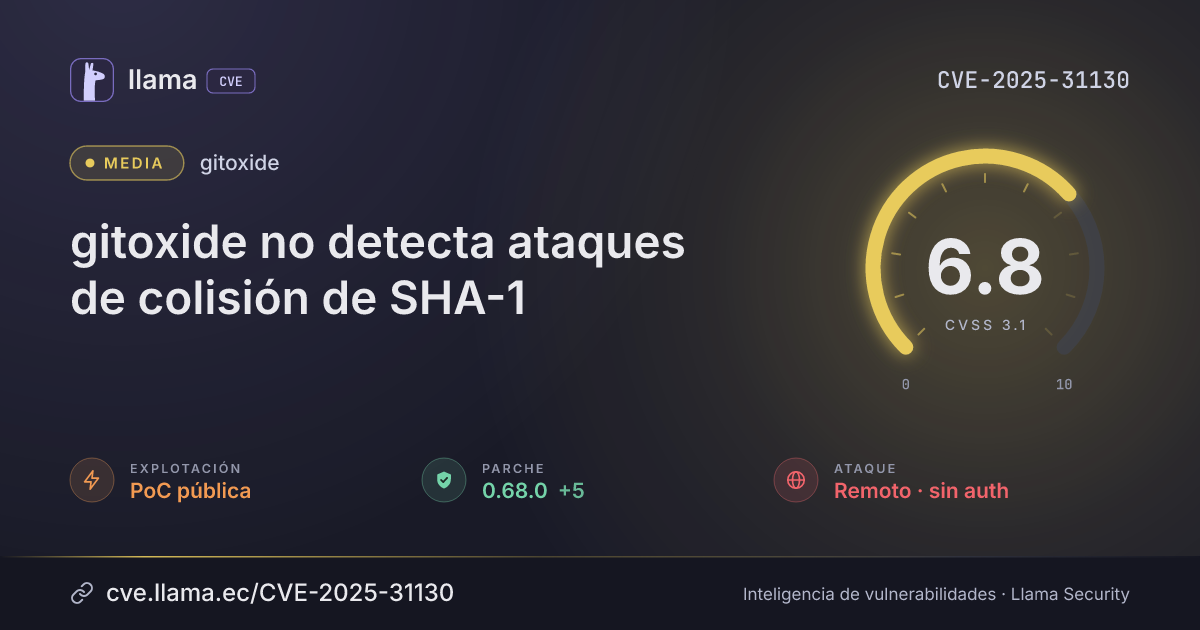
CVE-2025-31130
gitoxide no detecta ataques de colisión de SHA-1
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:N/I:H/A:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2025-31130 divulgada · CVSS 6.8 (CNA) | |
| Remediación | Parche 0.41.0 | gix-features · 0 d desde divulgación | |
| Remediación | Parche 0.27.0 | gix-commitgraph · 0 d desde divulgación | |
| Remediación | Parche 0.39.0 | gix-index · 0 d desde divulgación | |
| Remediación | Parche 0.48.0 | gix-object · 0 d desde divulgación | |
| Remediación | Parche 0.68.0 | gix-odb · 0 d desde divulgación | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
gitoxide es una implementación de git escrita en Rust. Antes de la versión 0.42.0, gitoxide utiliza implementaciones de SHA-1 sin ninguna detección de colisiones, lo que lo deja vulnerable a ataques de colisión de hash. gitoxide emplea el crate sha1_smol o sha1, que implementan SHA-1 estándar sin ninguna mitigación contra ataques de colisión. Esto significa que dos objetos de Git distintos con hashes SHA-1 en colisión romperían el modelo de objetos de Git y las comprobaciones de integridad al utilizar gitoxide. Esta vulnerabilidad está corregida en la versión 0.42.0.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
crates.iogix-features |
Corregida | 0.41.0 | 0 d | 0.50.0 no afectada |
crates.iogix-commitgraph |
Corregida | 0.27.0 | 0 d | 0.42.0 no afectada |
crates.iogix-index |
Corregida | 0.39.0 | 0 d | 0.58.0 no afectada |
crates.iogix-object |
Corregida | 0.48.0 | 0 d | 0.66.1 no afectada |
crates.iogix-odb |
Corregida | 0.68.0 | 0 d | 0.87.0 no afectada |
0.27.00.39.00.41.00.42.00.48.00.68.0Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/GitoxideLabs/gitoxide/security/advisories/GHSA-2frx-2596-x5r6https://github.com/GitoxideLabs/gitoxide/commit/f253f02a6658b3b7612a50d56c71f5ae4da4ca21Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.