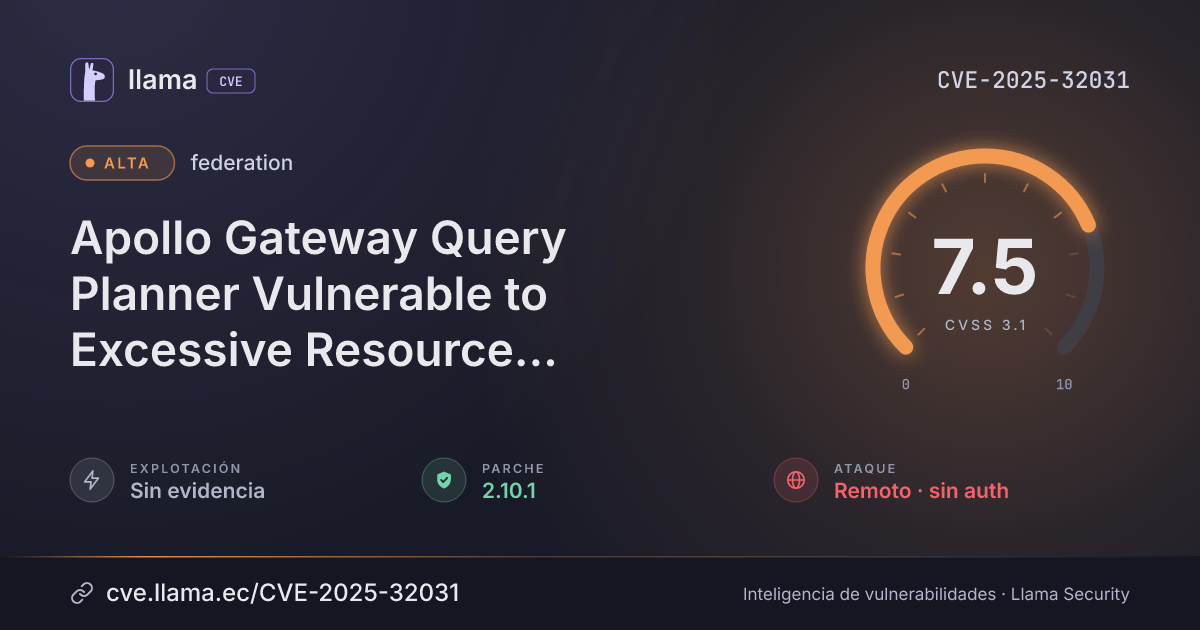
CVE-2025-32031
Apollo Gateway Query Planner Vulnerable to Excessive Resource Consumption via Optimization Bypass
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2025-32031 divulgada · CVSS 7.5 (CNA) | |
| Remediación | Parche 2.10.1 | @apollo/gateway · 0 d desde divulgación | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Apollo Gateway provides utilities for combining multiple GraphQL microservices into a single GraphQL endpoint. Prior to 2.10.1, a vulnerability in Apollo Gateway allowed queries with deeply nested and reused named fragments to be prohibitively expensive to query plan, specifically due to internal optimizations being frequently bypassed. The query planner includes an optimization that significantly speeds up planning for applicable GraphQL selections. However, queries with deeply nested and reused named fragments can generate many selections where this optimization does not apply, leading to significantly longer planning times. Because the query planner does not enforce a timeout, a small number of such queries can render gateway inoperable. This could lead to excessive resource consumption and denial of service. This has been remediated in @apollo/gateway version 2.10.1.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npm@apollo/gateway |
Corregida | 2.10.1 | 0 d | 2.14.4 no afectada |
2.10.1Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/apollographql/federation/security/advisories/GHSA-p2q6-pwh5-m6jrhttps://github.com/apollographql/federation/pull/3236https://github.com/apollographql/federation/releases/tag/%40apollo%2Fgateway%402.10.1Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.