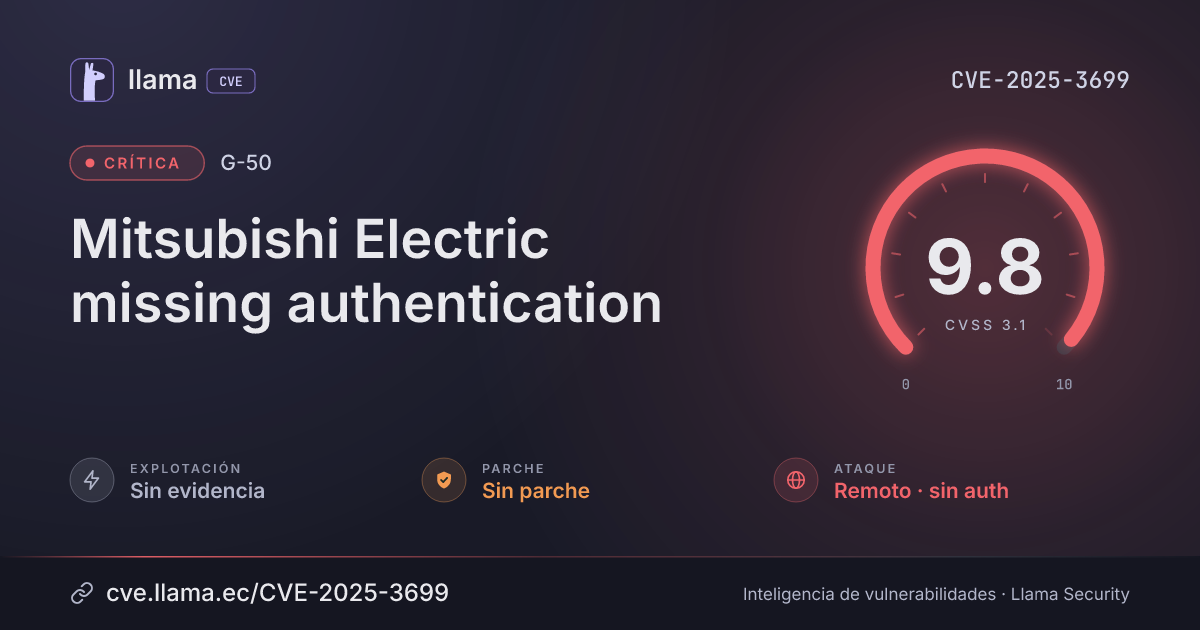
CVE-2025-3699
Mitsubishi Electric missing authentication
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2025-3699 divulgada · CVSS 9.8 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Missing Authentication for Critical Function vulnerability in Mitsubishi Electric Corporation G-50 all versions, G-50-W all versions, G-50A all versions, GB-50 all versions, GB-50A all versions, GB-24A all versions, G-150AD all versions, AG-150A-A all versions, AG-150A-J all versions, GB-50AD all versions, GB-50ADA-A all versions, GB-50ADA-J all versions, EB-50GU-A all versions, EB-50GU-J all versions, AE-200J all versions, AE-200A all versions, AE-200E all versions, AE-50J all versions, AE-50A all versions, AE-50E all versions, EW-50J all versions, EW-50A all versions, EW-50E all versions, TE-200A all versions, TE-50A all versions, TW-50A all versions, and CMS-RMD-J all versions allows a remote unauthenticated attacker to bypass authentication and then control the air conditioning systems illegally, or disclose information in them by exploiting this vulnerability. In addition, the attacker may tamper with firmware for them using the disclosed information.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
G-50 |
Sin parche | — | — | — |
G-50-W |
Sin parche | — | — | — |
G-50A |
Sin parche | — | — | — |
GB-50 |
Sin parche | — | — | — |
GB-50A |
Sin parche | — | — | — |
GB-24A |
Sin parche | — | — | — |
G-150AD |
Sin parche | — | — | — |
AG-150A-A |
Sin parche | — | — | — |
AG-150A-J |
Sin parche | — | — | — |
GB-50AD |
Sin parche | — | — | — |
GB-50ADA-A |
Sin parche | — | — | — |
GB-50ADA-J |
Sin parche | — | — | — |
EB-50GU-A |
Sin parche | — | — | — |
EB-50GU-J |
Sin parche | — | — | — |
AE-200J |
Sin parche | — | — | — |
AE-200A |
Sin parche | — | — | — |
AE-200E |
Sin parche | — | — | — |
AE-50J |
Sin parche | — | — | — |
AE-50A |
Sin parche | — | — | — |
AE-50E |
Sin parche | — | — | — |
EW-50J |
Sin parche | — | — | — |
EW-50A |
Sin parche | — | — | — |
EW-50E |
Sin parche | — | — | — |
TE-200A |
Sin parche | — | — | — |
TE-50A |
Sin parche | — | — | — |
TW-50A |
Sin parche | — | — | — |
CMS-RMD-J |
Sin parche | — | — | — |
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://www.mitsubishielectric.com/psirt/vulnerability/pdf/2025-004_en.pdfhttps://jvn.jp/vu/JVNVU96471539/https://www.cisa.gov/news-events/ics-advisories/icsa-25-177-01Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.