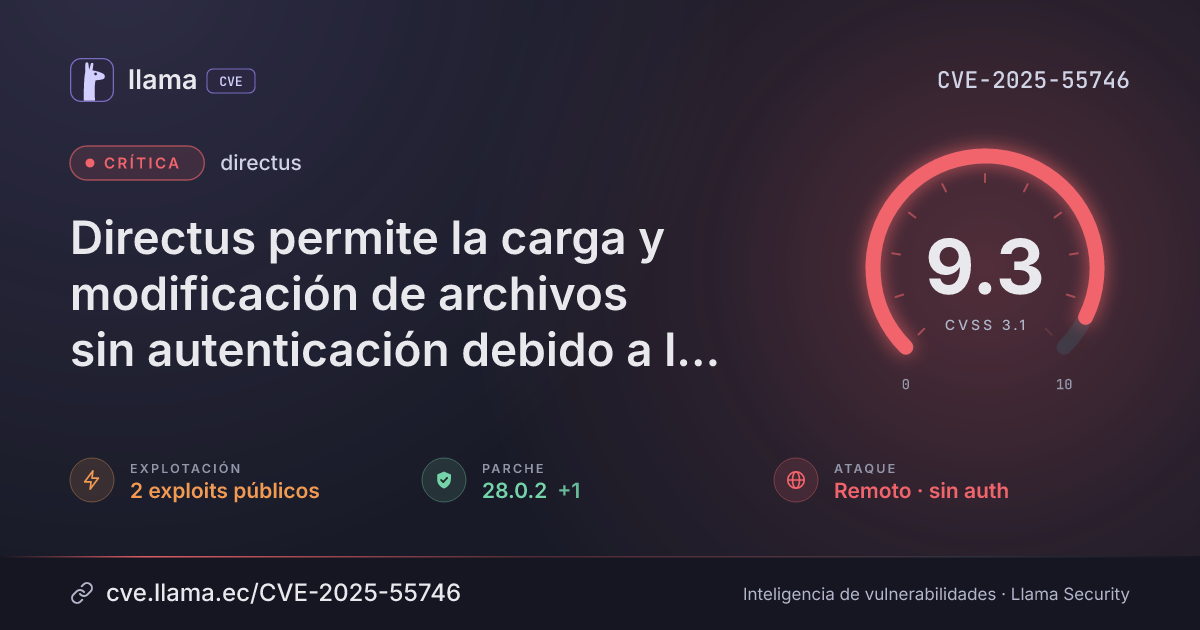
CVE-2025-55746
Directus allows unauthenticated file upload and file modification due to lacking input sanitization
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:N/I:H/A:L
Fuente: CNA
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:NCiclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 28.0.2 | @directus/api · -50 d desde divulgación | |
| Remediación | Parche 11.9.3 | directus · -42 d desde divulgación | |
| Divulgación | Publicada | CVE-2025-55746 divulgada · CVSS 9.3 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Directus is a real-time API and App dashboard for managing SQL database content. From 10.8.0 to before 11.9.3, a vulnerability exists in the file update mechanism which allows an unauthenticated actor to modify existing files with arbitrary contents (without changes being applied to the files' database-resident metadata) and / or upload new files, with arbitrary content and extensions, which won't show up in the Directus UI. This vulnerability is fixed in 11.9.3.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npmdirectus |
Corregida | 11.9.3 | -42 d | 12.6.1 no afectada |
npm@directus/api |
Corregida | 28.0.2 | -50 d | 41.0.1 no afectada |
11.9.328.0.2Arsenal público
Ver los 1 repositorios de GitHub
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
https://github.com/directus/directus/security/advisories/GHSA-mv33-9f6j-pfmchttps://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2025/CVE-2025-55746.yamlhttps://github.com/r4bbit-r4/directus-presohttps://github.com/directus/directus/commit/d84dcc36f75fc5c858d43746b8f9c426c38d696bLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.