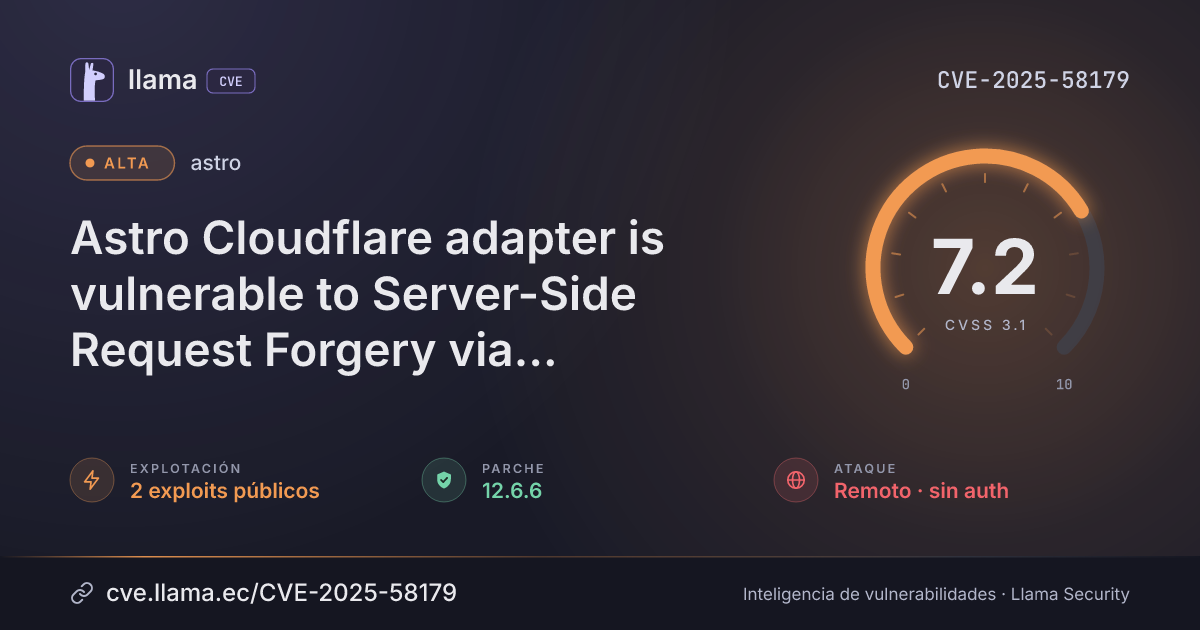
CVE-2025-58179
Astro Cloudflare adapter is vulnerable to Server-Side Request Forgery via /_image endpoint
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:L/I:L/A:N
Fuente: CNA
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:NCiclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 12.6.6 | @astrojs/cloudflare · -8 d desde divulgación | |
| Divulgación | Publicada | CVE-2025-58179 divulgada · CVSS 7.2 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Astro is a web framework for content-driven websites. Versions 11.0.3 through 12.6.5 are vulnerable to SSRF when using Astro's Cloudflare adapter. When configured with output: 'server' while using the default imageService: 'compile', the generated image optimization endpoint doesn't check the URLs it receives, allowing content from unauthorized third-party domains to be served. a A bug in impacted versions of the @astrojs/cloudflare adapter for deployment on Cloudflare’s infrastructure, allows an attacker to bypass the third-party domain restrictions and serve any content from the vulnerable origin. This issue is fixed in version 12.6.6.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npm@astrojs/cloudflare |
Corregida | 12.6.6 | -8 d | 14.4.8 no afectada |
12.6.6Arsenal público
Ver los 1 repositorios de GitHub
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
https://github.com/withastro/astro/security/advisories/GHSA-qpr4-c339-7vq8https://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2025/CVE-2025-58179.yamlhttps://github.com/shitodcy/CVE-2025-58179-Checkhttps://github.com/withastro/astro/commit/9ecf3598e2b29dd74614328fde3047ea90e67252Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.