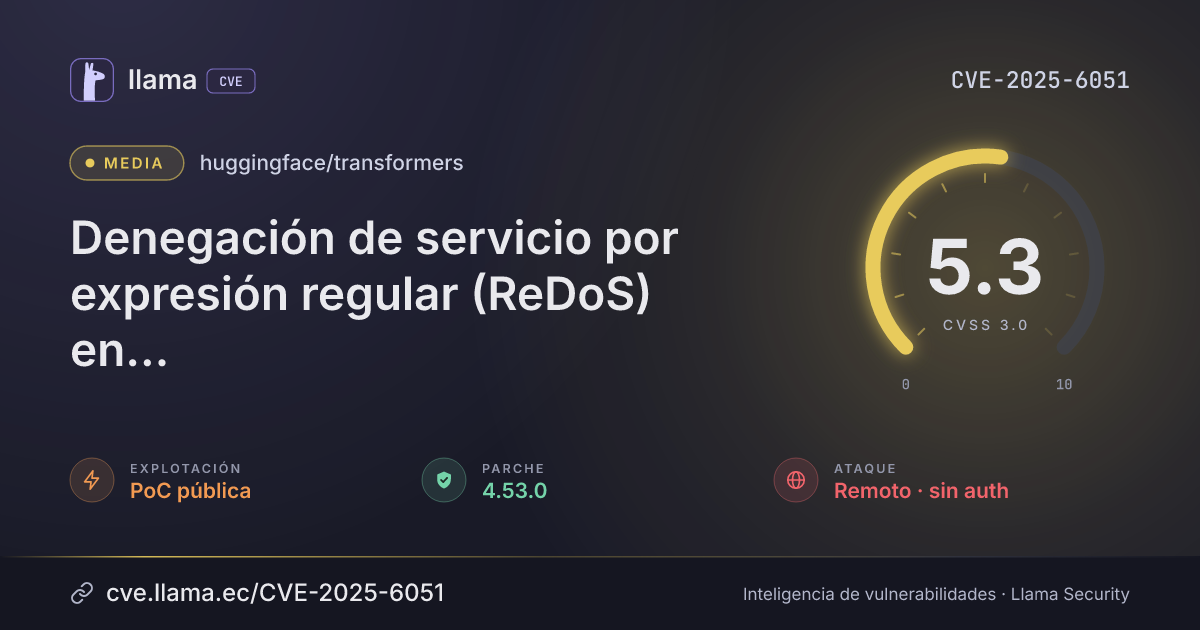
CVE-2025-6051
Regular Expression Denial of Service (ReDoS) in huggingface/transformers
CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:L
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 4.53.0 | transformers · -80 d desde divulgación | |
| Divulgación | Publicada | CVE-2025-6051 divulgada · CVSS 5.3 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
A Regular Expression Denial of Service (ReDoS) vulnerability was discovered in the Hugging Face Transformers library, specifically within the `normalize_numbers()` method of the `EnglishNormalizer` class. This vulnerability affects versions up to 4.52.4 and is fixed in version 4.53.0. The issue arises from the method's handling of numeric strings, which can be exploited using crafted input strings containing long sequences of digits, leading to excessive CPU consumption. This vulnerability impacts text-to-speech and number normalization tasks, potentially causing service disruption, resource exhaustion, and API vulnerabilities.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
pypitransformers |
Corregida | 4.53.0 | -80 d | 5.23.0 no afectada |
4.53.0Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://huntr.com/bounties/af929523-7b59-418a-bf55-301830b2ac9dhttps://github.com/huggingface/transformers/commit/ba8eaba9865618253f997784aa565b96206426f0Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.