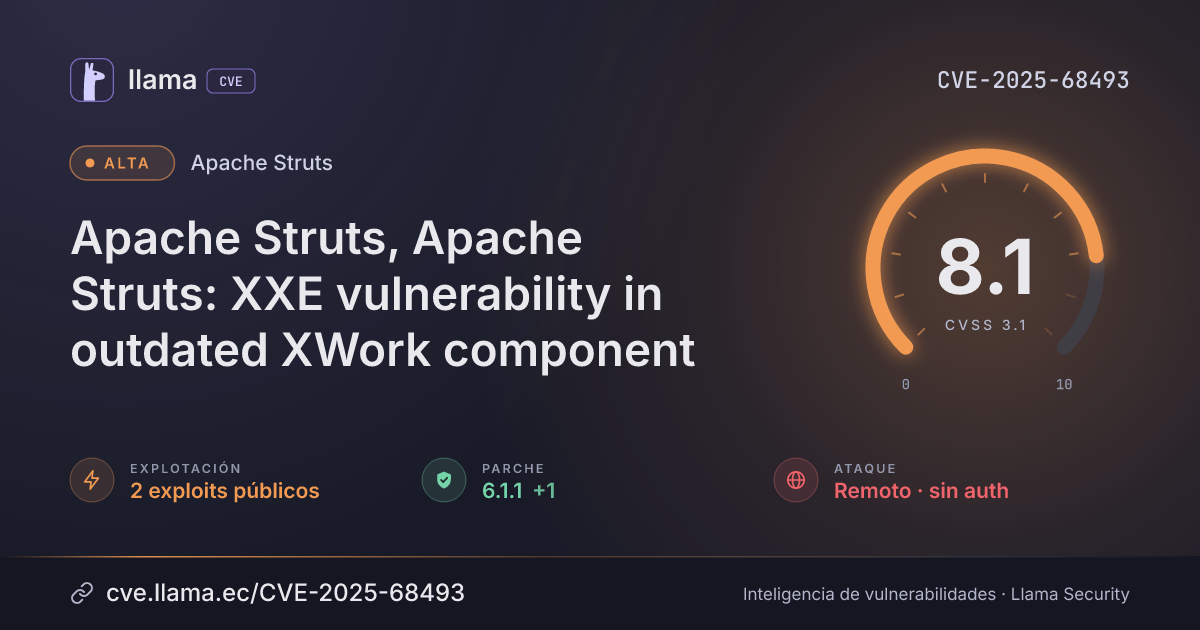
Apache Struts
CVE-2025-68493
Apache Struts, Apache Struts: XXE vulnerability in outdated XWork component
Crítica · EPSS ≥ 10 %Sin parche publicadoXML external entity (XXE)
CVSS 3.1
8.1
Alta
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:N/A:H
Fuente: CISA-ADP
7.1adp · CVSS 3.1
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:N/A:LDecisión SSVC · ajustadaSeguir de cerca
Monitorear y programar la remediación
Exploit público disponible (2), no automatizable e impacto técnico parcial. Decisión recalculada: la evaluación SSVC original indicaba explotación «ninguna». No hay versión corregida: aplique mitigaciones.
Sospechosa como un adjunto llamado factura_final2.exe.Saqué la lupa: aquí hay algo que investigar.
Timeline
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 6.1.1 | org.apache.struts:struts2-core · -1153 d desde divulgación | |
| Divulgación | Publicada | CVE-2025-68493 divulgada · CVSS 8.1 (CISA-ADP) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Explotación | Umbral EPSS | La probabilidad de explotación supera el 10 % | |
| Monitoreo | Detectada | Ingresó al índice |
Resumen
Missing XML Validation vulnerability in Apache Struts, Apache Struts. This issue affects Apache Struts: from 2.0.0 before 2.2.1; Apache Struts: from 2.2.1 through 6.1.0. Users are recommended to upgrade to version 6.1.1, which fixes the issue.
Vector CVSS 3.1
Desglose de métricas
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:R
NingunaRequerida
AlcanceS:U
CambiadoSin cambio
ConfidencialidadC:H
AltoBajoNinguno
IntegridadI:N
AltoBajoNinguno
DisponibilidadA:H
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Versiones
Rangos afectados
Afectada
Corregida
Última
≥ 2.0.0 ≤ 2.3.37
≥ 2.0.0 < 2.2.1
≥ 2.2.1 ≤ 6.1.0
≥ 2.2.1
≥ 2.5.0 ≤ 2.5.33
≥ 6.0.0 < 6.1.1
2.0.0
2.1.3
2.2.1
2.3.37
2.5.0
2.5.33
6.0.0
6.1.0
6.1.1
7.5.0
Remediación
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
mavencom.opensymphony:xwork |
Sin parche | — | — | 2.1.3 afectada |
mavenorg.apache.struts.xwork:xwork-core |
Sin parche | — | — | 2.3.37 afectada |
mavenorg.apache.struts:struts2-core |
Corregida | 6.1.1 | -1153 d | 7.5.0 no afectada |
Versiones corregidas
2.2.16.1.1Explotación
Arsenal público
Exploit-DB
0
Metasploit
0
Nuclei
1
PoC en GitHub
1
Ver los 1 repositorios de GitHub
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
Registro
MitigaciónMitigation for this issue is either not available or the currently available options do not meet the Red Hat Product Security criteria comprising ease of use and deployment, applicability to widespread installation base or stability.redhat-SADP
Referencias
Fabricante
https://cwiki.apache.org/confluence/display/WW/S2-069Análisis
http://www.openwall.com/lists/oss-security/2026/01/11/2Análisis
https://bugzilla.redhat.com/show_bug.cgi?id=2428559Exploit
https://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2025/CVE-2025-68493.yamlExploit
https://github.com/hsltz/CVE-2025-68493Otra
https://access.redhat.com/security/cve/CVE-2025-68493Otra
https://security.access.redhat.com/data/csaf/v2/vex/2025/cve-2025-68493.jsonLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.