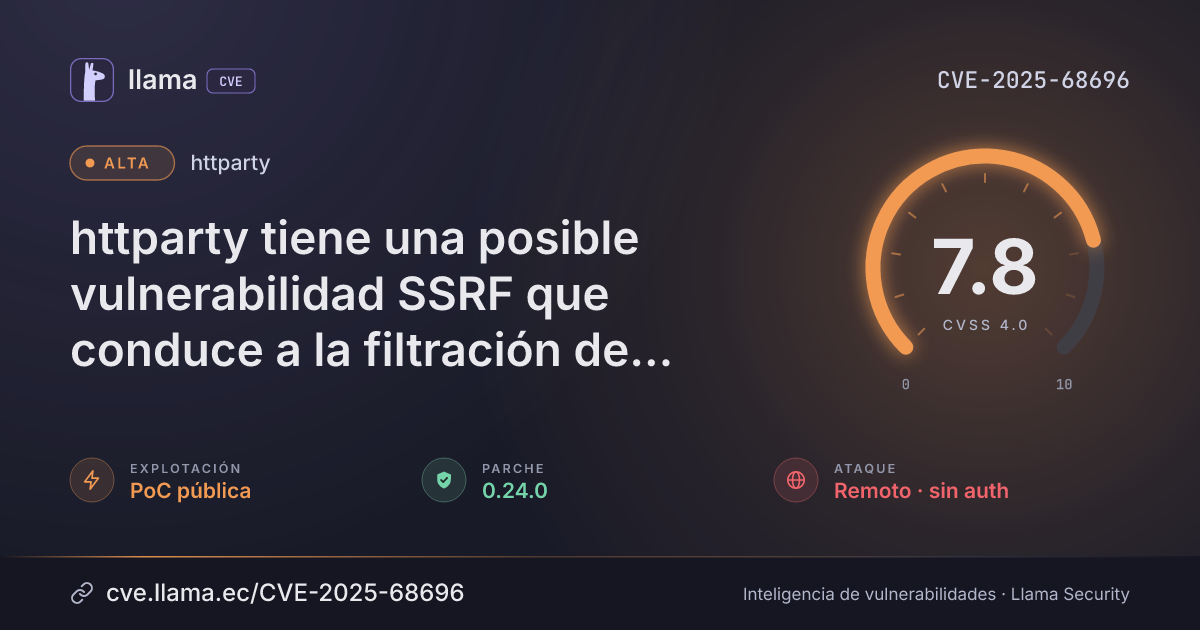
httparty
CVE-2025-68696
httparty Has Potential SSRF Vulnerability That Leads to API Key Leakage
Parche disponibleserver-side request forgery (SSRF)
CVSS 4.0
7.8
Alta
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:L/VA:N/SC:N/SI:N/SA:N/E:P
Fuente: CNA
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Existe PoC pública, automatizable e impacto técnico parcial. Hay versiones corregidas disponibles.
Timeline
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2025-68696 divulgada · CVSS 7.8 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Remediación | Parche 0.24.0 | httparty · 5 d desde divulgación | |
| Monitoreo | Detectada | Ingresó al índice |
Resumen
httparty is an API tool. In versions 0.23.2 and prior, httparty is vulnerable to SSRF. This issue can pose a risk of leaking API keys, and it can also allow third parties to issue requests to internal servers. This issue has been patched via commit 0529bcd.
Vector CVSS 4.0
Desglose de métricas
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
Requisitos de ataqueAT:N
NingunoPresentes
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:H
AltoBajoNinguno
Integridad (sistema)VI:L
AltoBajoNinguno
Disponib. (sistema)VA:N
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Versiones
Rangos afectados
Afectada
Corregida
Última
≤ 0.23.2
< 0.24.0
0.23.2
0.24.0
0.25.0
Remediación
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
rubygemshttparty |
Corregida | 0.24.0 | 5 d | 0.25.0 no afectada |
Versiones corregidas
0.24.0Explotación
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
Referencias
Fabricante
https://github.com/jnunemaker/httparty/security/advisories/GHSA-hm5p-x4rq-38w4Otra
https://github.com/jnunemaker/httparty/commit/0529bcd6309c9fd9bfdd50ae211843b10054c240Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.