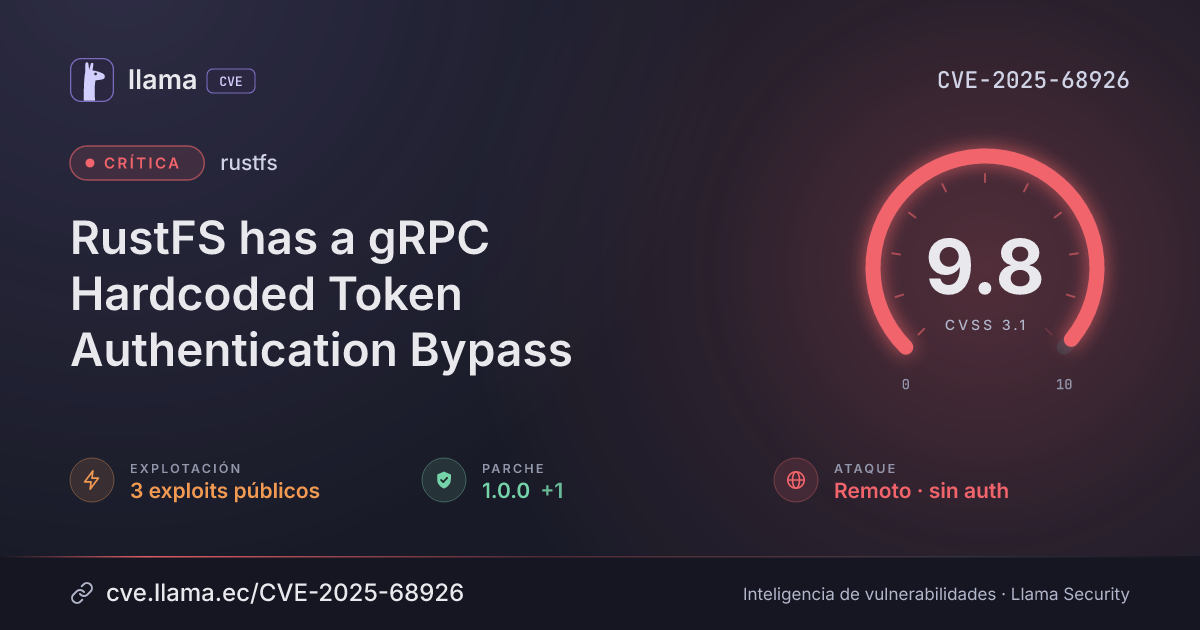
CVE-2025-68926
RustFS has a gRPC Hardcoded Token Authentication Bypass
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2025-68926 divulgada · CVSS 9.8 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Remediación | Parche 1.0.0 | rustfs · 261 d desde divulgación | |
| Explotación | Umbral EPSS | La probabilidad de explotación supera el 10 % | |
| Monitoreo | Detectada | Ingresó al índice |
RustFS is a distributed object storage system built in Rust. In versions prior to 1.0.0-alpha.78, RustFS implements gRPC authentication using a hardcoded static token `"rustfs rpc"` that is publicly exposed in the source code repository, hardcoded on both client and server sides, non-configurable with no mechanism for token rotation, and universally valid across all RustFS deployments. Any attacker with network access to the gRPC port can authenticate using this publicly known token and execute privileged operations including data destruction, policy manipulation, and cluster configuration changes. Version 1.0.0-alpha.78 contains a fix for the issue.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
crates.iorustfs |
Corregida | 1.0.0 | 261 d | 1.0.1 no afectada |
1.0.0-alpha.781.0.0Arsenal público
Ver los 3 repositorios de GitHub
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
https://github.com/rustfs/rustfs/security/advisories/GHSA-h956-rh7x-ppgjhttps://github.com/Arcueld/CVE-2025-68926https://github.com/Chocapikk/CVE-2025-68926https://github.com/materaj2/CVE-2025-68926-repoLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.