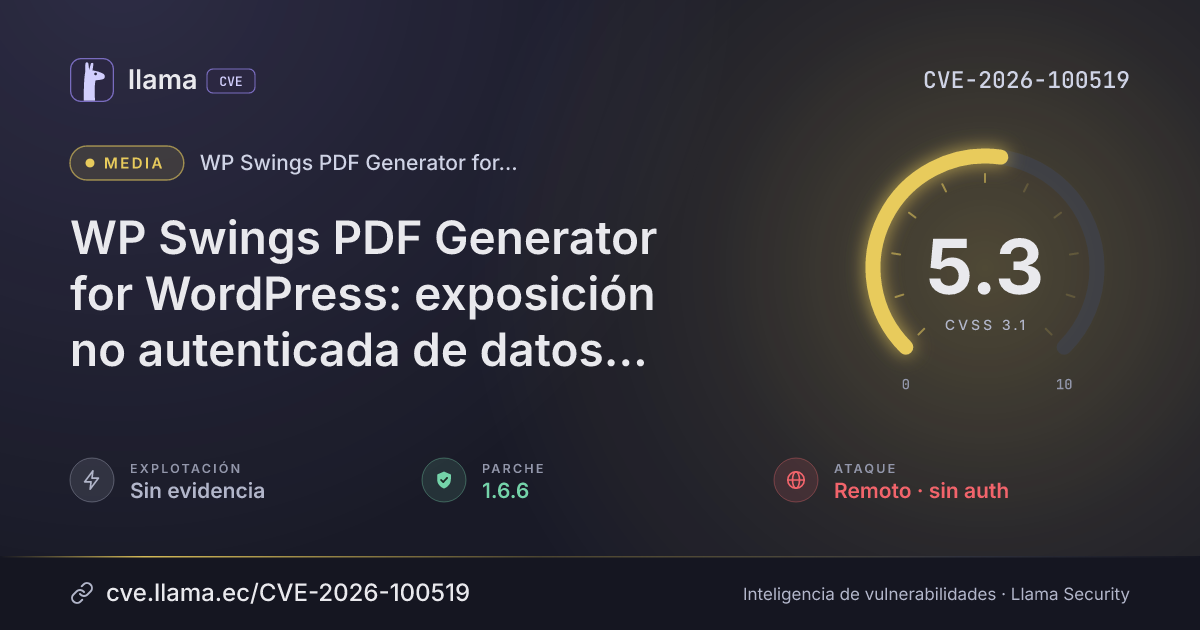
CVE-2026-100519
WP Swings PDF Generator for WordPress: exposición no autenticada de datos sensibles en los datos salientes
Atacantes remotos sin inicio de sesión pueden recuperar datos sensibles incrustados en lo que el complemento envía.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-100519 divulgada · CVSS 5.3 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
El complemento PDF Generator for WordPress de WP Swings presenta una falla de exposición de datos sensibles, en la que se incluye información sensible en los datos que el complemento envía. Atacantes remotos pueden recuperar esos datos incrustados a través de la red sin iniciar sesión.
Descripción original del registro (Patchstack)
Vulnerabilidad de inserción de información sensible en datos enviados (Insertion of Sensitive Information Into Sent Data) en WP Swings PDF Generator for WordPress pdf-generator-for-wp que permite recuperar datos sensibles incrustados. Este problema afecta a PDF Generator for WordPress: desde n/a hasta 1.6.5.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
PDF Generator for WordPress |
Corregida | 1.6.6 | — | — |
1.6.6Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://patchstack.com/database/wordpress/plugin/pdf-generator-for-wp/vulnerability/wordpress-pdf-generator-for-wordpress-plugin-1-6-5-sensitive-data-exposure-vulnerability?_s_id=cveLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.