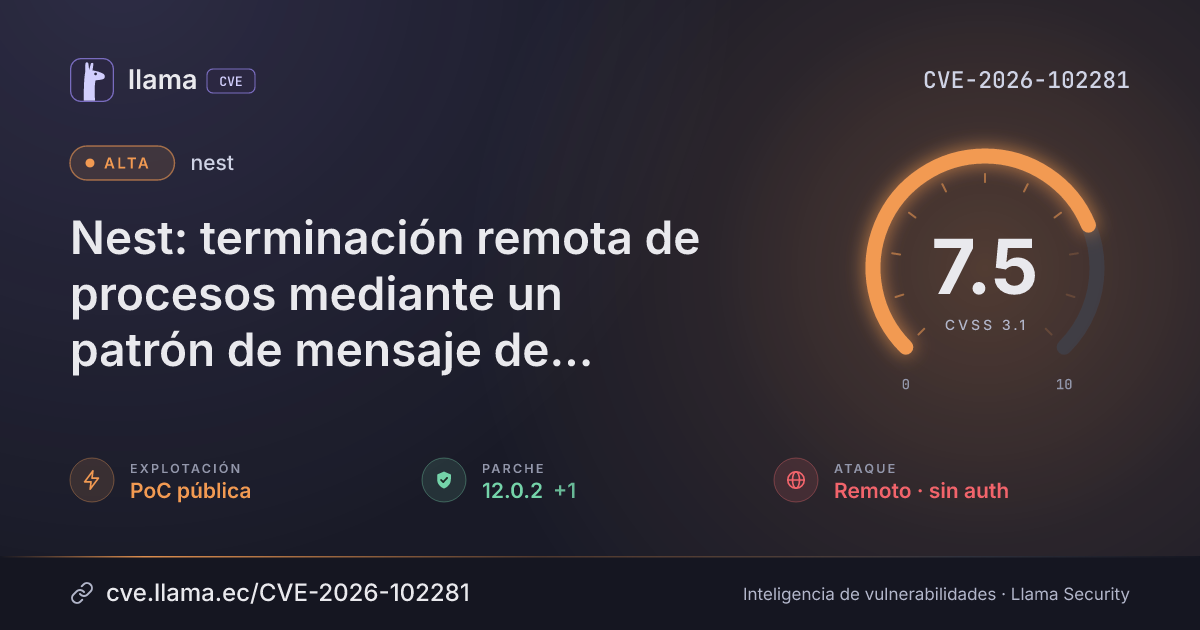
CVE-2026-102281
Nest: terminación remota de procesos mediante un patrón de mensaje de microservicio con anidamiento profundo
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 11.2.4 | @nestjs/microservices · -14 d desde divulgación | |
| Remediación | Parche 12.0.2 | @nestjs/microservices · -14 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-102281 divulgada · CVSS 7.5 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Nest es un framework para construir aplicaciones del lado del servidor escalables en Node.js. Antes de las versiones 11.2.4 y 12.0.2, un único mensaje con un objeto muy anidado en su patrón podía terminar un microservicio de NestJS que usa el transporte TCP o RabbitMQ. Los métodos ServerTCP#handleMessage y ServerRMQ#handleMessage pasan un patrón no textual controlado por el cliente a JSON.stringify para derivar la clave de búsqueda del manejador; un anidamiento suficientemente profundo provoca el error RangeError: Maximum call stack size exceeded, y el rechazo de promesa no gestionado termina Node.js según su comportamiento predeterminado. Un atacante que pueda acceder al puerto TCP o publicar en la cola o el exchange de RabbitMQ consumido puede hacer caer el servicio a voluntad; otros transportes no se ven afectados porque sus patrones llegan como cadenas de texto. Este problema está corregido en las versiones 11.2.4 y 12.0.2.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npm@nestjs/microservices |
Corregida | 11.2.4, 12.0.2 | -14 d · -14 d | 12.5.0 no afectada |
11.2.412.0.2Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/nestjs/nest/security/advisories/GHSA-m8vh-jmq9-5rjghttps://github.com/nestjs/nest/pull/17737https://github.com/nestjs/nest/commit/aa97b5144d8dff1ce700aac521eb86449a679d6fhttps://github.com/nestjs/nest/commit/e9dcd4c7ac64361fbfe79461da85f5b3fc3e02dahttps://github.com/nestjs/nest/releases/tag/v11.2.4https://github.com/nestjs/nest/releases/tag/v12.0.2Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.