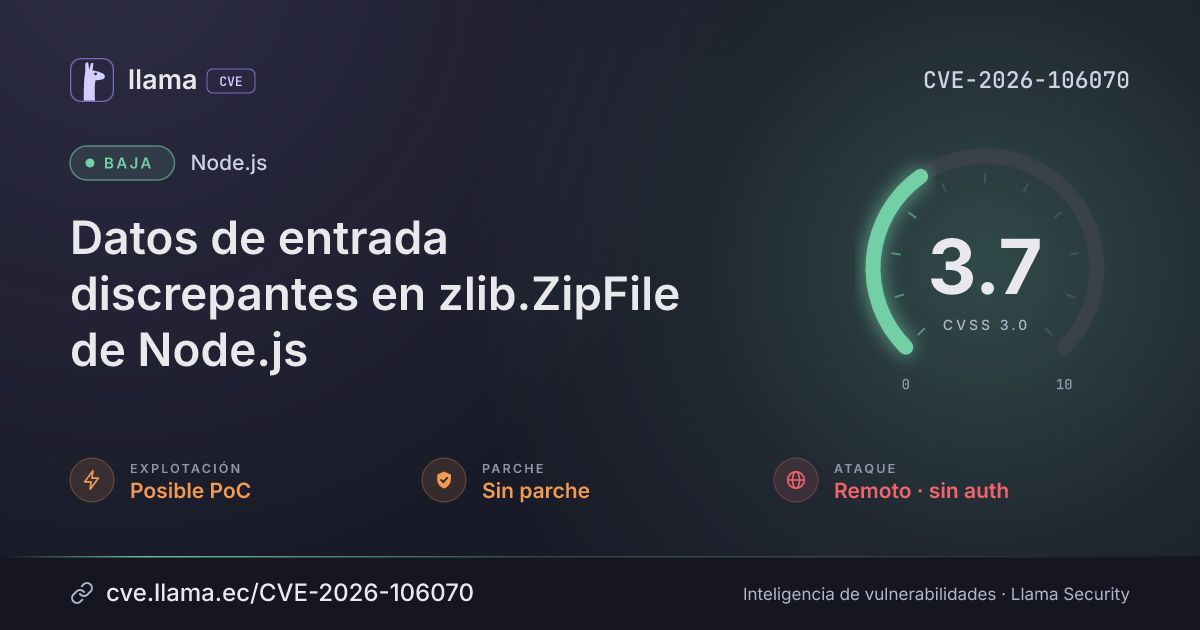
CVE-2026-106070
Datos de entrada discrepantes en zlib.ZipFile de Node.js
Un archivo ZIP manipulado puede hacer que un escáner apruebe contenido que difiere del que extraen otras herramientas.
CVSS:3.0/AV:N/AC:H/PR:N/UI:N/S:U/C:N/I:L/A:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-106070 divulgada · CVSS 3.7 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: PoC-in-GitHub | Registro visto por primera vez en PoC-in-GitHub | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
La vulnerabilidad afecta al entorno de ejecución de Node.js, específicamente a su API integrada `zlib.ZipFile`, que se usa para leer archivos ZIP. Puede hacer que un escáner o una aplicación devuelva contenido de archivo que no pertenece a la entrada solicitada del archivo, de modo que un archivo malicioso podría hacer que un escáner basado en Node.js apruebe contenido distinto del que extraen otras herramientas ZIP.
Descripción original del registro (hackerone)
Un fallo en la API `zlib.ZipFile` de Node.js puede hacer que devuelva bytes que no pertenecen a la entrada solicitada cuando falla la validación del encabezado local y del directorio central. Al leer `zipEntry.modified` en un archivo cuyo encabezado local no coincide con su directorio central, ya sea directamente o durante la compactación del archivo, el error de validación se captura, pero el encabezado local analizado queda en caché sin un desplazamiento de contenido. Una lectura posterior del contenido devuelve entonces bytes controlados por el atacante desde el inicio del archivo, en lugar de rechazar el archivo, y la verificación CRC-32 sigue superándose porque el atacante controla el CRC del directorio central. Por lo tanto, un escáner basado en Node.js puede aprobar contenido distinto del que otra implementación ZIP extrae del mismo archivo. Esta vulnerabilidad afecta a Node.js **26.x**.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
node |
Sin parche | — | — | — |
Arsenal público
Ver los 1 repositorios de GitHub
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
https://nodejs.org/en/blog/vulnerability/october-2026-security-releaseshttps://github.com/CompleteTech-Security/node-cve-2026-106070-checkLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.