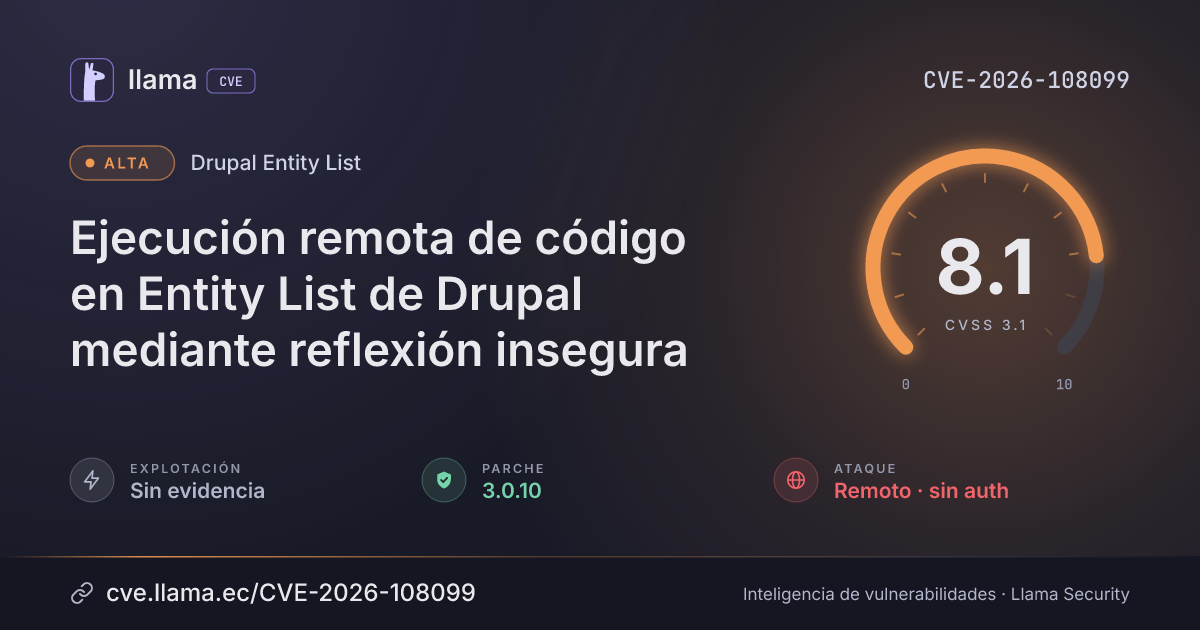
CVE-2026-108099
Ejecución remota de código en Entity List de Drupal mediante reflexión insegura
Un atacante puede ejecutar código arbitrario en el servidor inyectando una entrada no confiable que selecciona las clases a instanciar.
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
Fuente: CISA-ADP
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-108099 divulgada · CVSS 8.1 (CISA-ADP) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Vulnerabilidad de Uso de entrada controlada externamente para seleccionar clases o código ("Reflexión insegura") en Entity List de Drupal que permite la inyección de reflexión. Esta incidencia afecta a las versiones de Entity List desde 0.0.0 hasta 3.0.10.
Entity List para Drupal anterior a 3.0.10 puede permitir la ejecución remota de código cuando se combina con otros módulos contribuidos o con código personalizado que expone la funcionalidad. Corregido en 3.0.10.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Entity List |
Corregida | 3.0.10 | — | — |
3.0.10Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://www.drupal.org/sa-contrib-2026-218Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.