llamaCVEVulnerability Intelligence
/
Red Hat Enterprise Linux

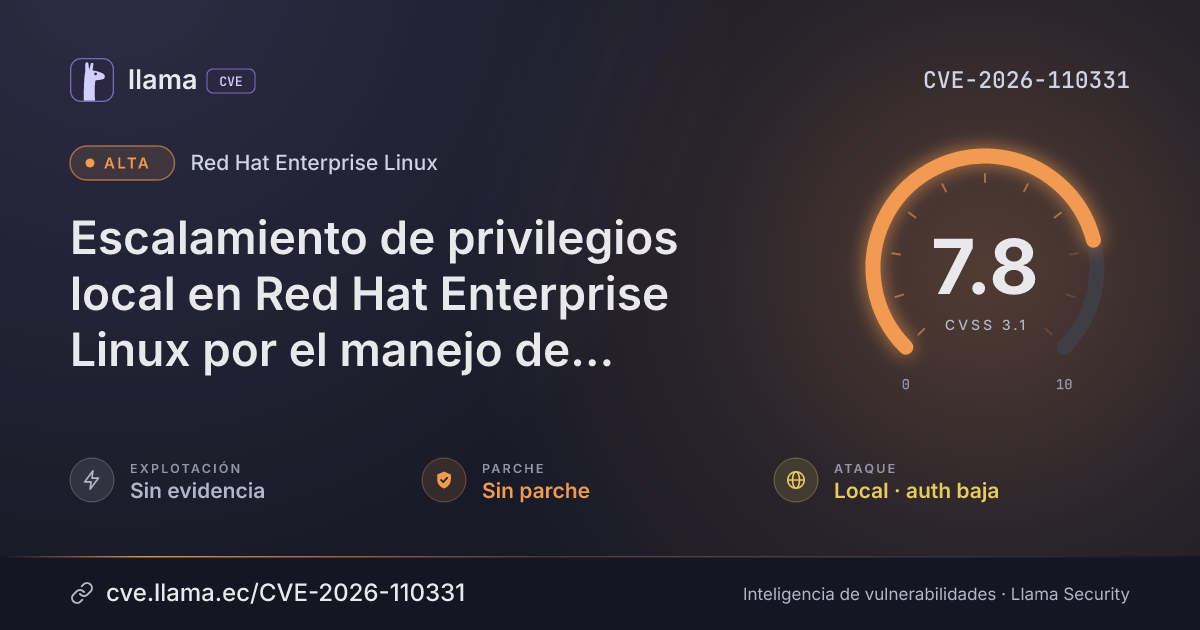
CVE-2026-110331

Escalamiento de privilegios local en Red Hat Enterprise Linux por el manejo de volcados de ABRT

Un usuario local puede alterar los directorios de volcado de fallos que procesan los manejadores privilegiados y apropiarse de ellos.

Solo en configuraciones específicasSin parche publicadofalta de autorización
Descargar PNG JSON
CVSS 3.1
7.8
Alta
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H Fuente: CNA
ExplotaciónSin evidenciaSSVC: ninguna · no figura en CISA KEV
Exploits públicos0Ninguno conocido
ParcheSin parcheEl fabricante no ha publicado corrección
Exposición7 dDesde la divulgación, 13 nov 2026, 4:25 p. m.
Detección10 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Sin explotación conocida, no automatizable e impacto técnico total. No hay versión corregida: aplique mitigaciones.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Monitoreo
Detectada +2
Verificada
13 nov 26
17 nov 26
21 nov 26
13 nov 26
15 nov 26
17 nov 26
19 nov 26
21 nov 26
FechaFaseEventoDetalle
Divulgación Publicada CVE-2026-110331 divulgada · CVSS 7.8 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Monitoreo Fuente: ENISA EUVD Registro visto por primera vez en ENISA EUVD
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Modificada Última actualización del registro
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 13 nov 2026 · Traducción automática · Ver original

El paquete abrt en Red Hat Enterprise Linux está afectado. Un usuario local con una cuenta de bajos privilegios, y sin que se requiera ninguna acción del usuario, puede crear un elemento "count" en un directorio de volcado para eludir una corrección incompleta de CVE-2026-54228 y CVE-2026-54229, y luego agregar o modificar elementos de ese directorio o apropiarse de él mientras los manejadores privilegiados de abrt lo procesan.

Afecta a los sistemas Red Hat Enterprise Linux 6, 7 y 8 donde los directorios de volcado de ABRT son procesados por manejadores privilegiados. CVSS lo puntúa con 7.8 (alta). No se indica ninguna versión corregida ni parche.

¿Qué significa?Un atacante local puede eludir la verificación de integridad y, nuevamente, envenenar elementos o apropiarse de directorios de volcado mientras los manejadores privilegiados de ABRT los procesan.
¿Quién está afectado?Los productos indicados son Red Hat Enterprise Linux 6, 7 y 8. La exposición depende de que los manejadores de ABRT procesen los directorios de volcado con privilegios de administrador. Verifique si los servicios de ABRT (abrtd.service, abrt-journal-core.service, abrt-oops.service, abrt-xorg.service) están instalados y habilitados, por ejemplo con systemctl status abrtd.service.
¿Qué hacer?Los datos no incluyen versiones corregidas ni identificadores de parches para esta vulnerabilidad. La única mitigación indicada en el aviso es deshabilitar o eliminar ABRT si no es necesario.
no-patchDeshabilite o elimine ABRT si no es necesario, usando systemctl disable --now en abrtd.service, abrt-journal-core.service, abrt-oops.service y abrt-xorg.service. En los sistemas que mantienen abrt instalado, restrinja el acceso interactivo local de los usuarios.
Descripción original del registro (redhat)

Se encontró una falla en abrt. La verificación de integridad introducida para mitigar CVE-2026-54228 y CVE-2026-54229 solo comprueba que un directorio de volcado contenga un elemento "count", que un usuario sin privilegios puede crear. Esto permite a un atacante local eludir la protección y, nuevamente, envenenar elementos o apropiarse de directorios de volcado mientras los manejadores privilegiados de ABRT los procesan. Problemas relacionados2: dos métodos de modificación siguen sin estar protegidos por la misma verificación.

Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Los directorios de volcado son procesados por manejadores privilegiados de ABRT durante su procesamiento“while privileged ABRT handlers are processing them”
¿Quién debe revisar?Usuarios locales y administradores de sistemas Red Hat Enterprise Linux que mantienen abrt instalado, ya que los manejadores de ABRT procesan los directorios de volcado.
MitigaciónDeshabilitar o eliminar ABRT si no es necesario, o restringir el acceso interactivo local de los usuarios en los sistemas que mantienen abrt instalado.
Vector CVSS 3.1

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:L
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:L
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:U
CambiadoSin cambio
ConfidencialidadC:H
AltoBajoNinguno
IntegridadI:H
AltoBajoNinguno
DisponibilidadA:H
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
6.4/ 10Medio
Vector 6.4 (fácil) · sin evidencia de explotación.
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
abrt
Sin parche — — —
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Registro
MitigaciónDisable or remove ABRT if not required: systemctl disable --now abrtd.service abrt-journal-core.service abrt-oops.service abrt-xorg.service. Restrict local interactive user access on systems that keep abrt installed. Note that abrt-dbus is D-Bus activatable even when abrtd is stopped.redhat
Referencias
Análisishttps://bugzilla.redhat.com/show_bug.cgi?id=2552067
Otrahttps://access.redhat.com/security/cve/CVE-2026-110331

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.