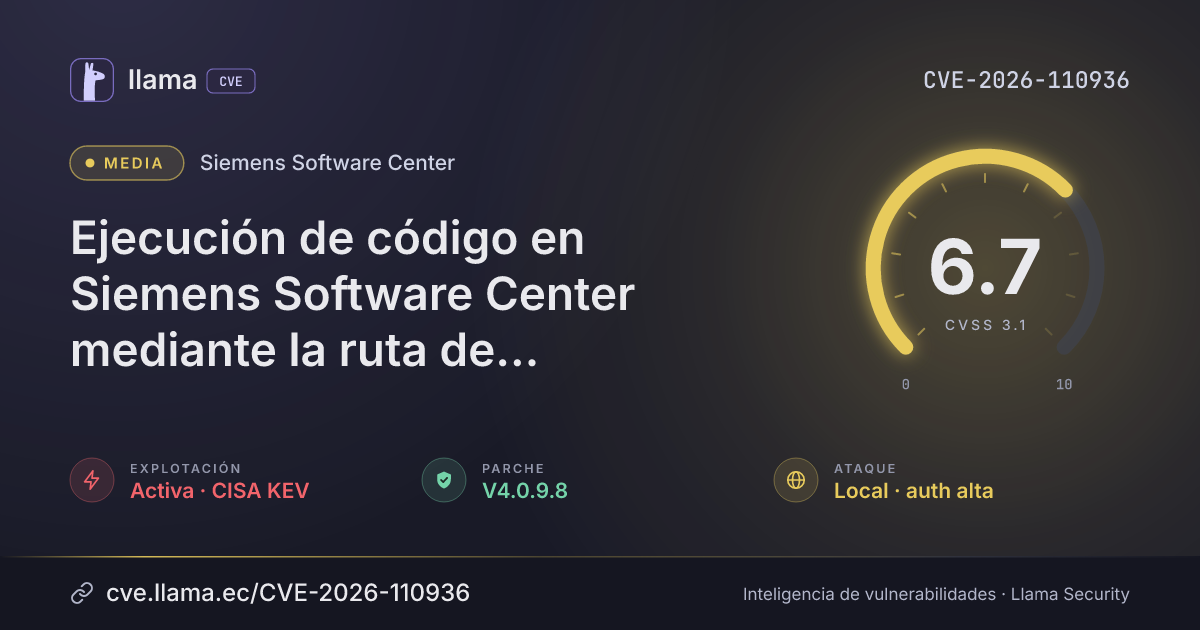
CVE-2026-110936
Ejecución de código en Siemens Software Center mediante la ruta de búsqueda de DLL
Un usuario local con credenciales válidas puede ejecutar código arbitrario con los privilegios de la aplicación colocando una biblioteca maliciosa.
CVSS:3.1/AV:L/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-110936 divulgada · CVSS 6.7 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación activa | |
| Explotación | CISA KEV | Agregada al catálogo de vulnerabilidades explotadas | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: PoC-in-GitHub | Registro visto por primera vez en PoC-in-GitHub | |
| Remediación | Plazo KEV | Fecha límite de remediación para agencias federales (EE. UU.) | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Siemens Software Center carga archivos DLL desde una ruta de búsqueda no controlada, por lo que un atacante local con acceso de inicio de sesión de alto privilegio puede colocar una DLL manipulada y ejecutar código arbitrario con los privilegios de la aplicación. Según CISA, esta vulnerabilidad se está explotando en ataques.
Afecta a Siemens Software Center en versiones anteriores a V4.0.9.8, que cargan DLL desde una ruta de búsqueda no controlada, por lo que una DLL colocada puede ejecutar código con los privilegios de la aplicación. Corregida en V4.0.9.8.
Descripción original del registro (siemens)
Se ha identificado una vulnerabilidad en Siemens Software Center (todas las versiones anteriores a V4.0.9.8). La aplicación afectada carga bibliotecas de enlace dinámico (DLL) desde una ruta de búsqueda no controlada. Esto podría permitir que un atacante local autenticado coloque una DLL especialmente diseñada en un directorio que la aplicación busca, lo que lleva a la ejecución de código arbitrario con los privilegios de la aplicación afectada.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Siemens Software Center |
Corregida | V4.0.9.8 | — | — |
V4.0.9.8Arsenal público
Ver los 1 repositorios de GitHub
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
https://cert-portal.siemens.com/productcert/html/ssa-580366.htmlhttps://productcert.siemens.com/news/2026/10/19/active-exploitation-of-cve-2026-110936-in-siemens-software-center/https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-110936https://github.com/DAS-Bodhi/CVE-2026-110936-Siemens-AttackLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.