Exploits públicos0Explotada, pero sin código público enlazado
ParcheSin parcheEl fabricante no ha publicado corrección
Exposición18 dDesde la divulgación, 2 nov 2026, 7:59 a. m.
Detección9 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCAtender
Priorizar en el próximo ciclo de cambios
Explotación activa (CISA KEV), no automatizable e impacto técnico total. No hay versión corregida: aplique mitigaciones.
Me tiemblan las patas… al próximo ciclo sin falta.
Timeline
Ciclo de vida de la vulnerabilidad
Hoy
Divulgación
Evaluación SSVC +1
Modificada
Explotación
CISA KEV
Remediación
Plazo KEV
Monitoreo
Detectada +2
Verificada
2 nov 26
10 nov 26
11 nov 26
13 nov 26
16 nov 26
21 nov 26
2 nov 26
6 nov 26
11 nov 26
16 nov 26
21 nov 26
Fecha
Fase
Evento
Detalle
Divulgación
Evaluación SSVC
CISA-ADP · explotación activa
Divulgación
Publicada
CVE-2026-111560 divulgada · CVSS 8.6 (CNA)
Monitoreo
Detectada
Ingresó al índice
Monitoreo
Fuente: NIST NVD
Registro visto por primera vez en NIST NVD
Monitoreo
Fuente: ENISA EUVD
Registro visto por primera vez en ENISA EUVD
Explotación
CISA KEV
Agregada al catálogo de vulnerabilidades explotadas
Divulgación
Modificada
Última actualización del registro
Remediación
Plazo KEV
Fecha límite de remediación para agencias federales (EE. UU.)
Monitoreo
Verificada
Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 11 nov 2026 · Traducción automática · Ver original
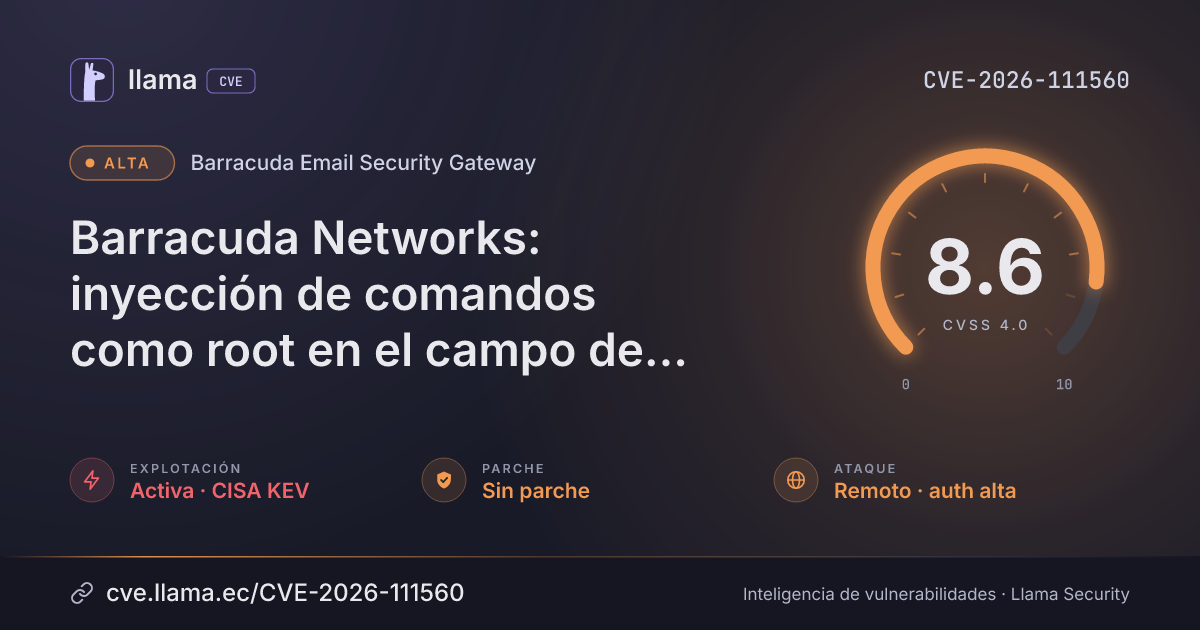
Varios dispositivos de Barracuda Networks, entre ellos Email Security Gateway, Load Balancer ADC, Web Application Firewall, Web Security Gateway, Message Archiver y WAF Control Center, presentan una falla en la configuración de zona horaria que permite a un atacante con acceso de administrador ejecutar comandos con privilegios de root en el dispositivo. El atacante puede llegar al dispositivo a través de la red, y la falla se está explotando en ataques.
Afecta a Barracuda ESG hasta 9.4.0.27, ADC hasta 6.4.0, WAF hasta 11.0.1, WSG hasta 16.1.100.100, BMA hasta 5.5.4.0 y WCC hasta 2.2.1, para atacantes con acceso a la interfaz administrativa. Parches del proveedor: BNSF-40425, BNSF-40430.
¿Qué significa?Un valor de zona horaria manipulado guardado en la configuración del dispositivo se procesa más adelante de una forma que permite inyectar comandos del sistema operativo. Esos comandos se ejecutan con privilegios de root en el dispositivo.
¿Qué hacer?Actualice al firmware más reciente; los identificadores de parche del proveedor son BNSF-40425 y BNSF-40430. Como mitigación, restrinja el acceso a las interfaces administrativas a redes internas de confianza y utilice controles de acceso de red para limitar la exposición.
Descripción original del registro (Mandiant)
La neutralización inadecuada de metacaracteres de shell en el campo de configuración de zona horaria de ciertos productos Barracuda que utilizan código común de Barracuda permite a un administrador autenticado inyectar comandos del sistema operativo que se ejecutan con privilegios de root cuando el valor de zona horaria manipulado se procesa posteriormente.
Contexto
Condiciones y alcance
Condiciones necesarias para que el fallo sea explotable
01
Dispositivo Barracuda afectado (ESG, ADC, WAF, WSG, BMA o WCC) que ejecuta una versión vulnerable, p. ej., ESG <= 9.4.0.27“Barracuda Email Security Gateway (ESG) <= 9.4.0.27”
02
El atacante debe poder acceder a la interfaz administrativa del dispositivo“Successful exploitation requires an attacker to have access to the administrative interface of an affected product.”
03
El dispositivo procesa posteriormente un valor de configuración de zona horaria manipulado“when the crafted timezone value is subsequently processed”
¿Quién debe revisar?Equipos que ejecutan dispositivos Barracuda ESG, Load Balancer ADC, WAF, WSG, Message Archiver o WAF Control Center, especialmente si la interfaz de administración es accesible desde redes no confiables.
MitigaciónRestringir el acceso a las interfaces administrativas a redes internas de confianza y utilizar controles de acceso de red para limitar la exposición.
Vector CVSS 3.1
Desglose de métricas
Opción resaltada = valor del vector · izquierda = peor caso · NVD
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:H
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:U
CambiadoSin cambio
ConfidencialidadC:H
AltoBajoNinguno
IntegridadI:H
AltoBajoNinguno
DisponibilidadA:H
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Vector 5.0 (moderada) · +5.0 por explotación activa.
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
Acción requerida por CISAAplicar las mitigaciones de acuerdo con las instrucciones del proveedor, asegurando el cumplimiento de la guía de CISA BOD 26-04, “Priorización de actualizaciones de seguridad según el riesgo” (ver URL en Notas), y de los “Requisitos de triaje forense” de CISA (ver URL en Notas). Siga la guía aplicable de BOD 26-04 para servicios en la nube o deje de usar el producto si las mitigaciones no están disponibles. Las partes interesadas son responsables de evaluar la exposición a Internet de cada activo y de asegurar el cumplimiento de las pautas de parcheo de BOD 26-04.
Usamos cookies propias estrictamente necesarias para que el sitio funcione y sea seguro. Con tu permiso, también usamos almacenamiento local para recordar tus preferencias y medir el uso del sitio de forma agregada. Puedes aceptar, rechazar o configurar cada categoría, y cambiar tu decisión cuando quieras desde el enlace “Preferencias de cookies” del pie de página. Más información
Preferencias de cookies
Elige qué permites
Solo usamos tecnologías propias de este dominio. Sin publicidad ni rastreadores de terceros. Detalle en la Política de cookies.