CVE-2026-112865
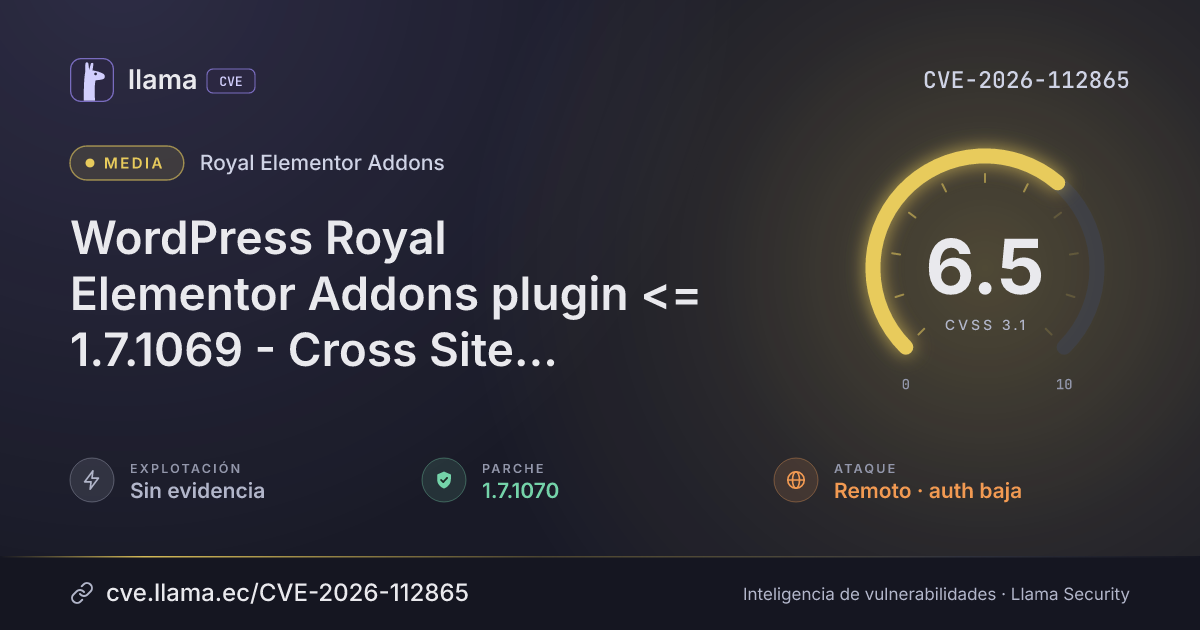
WordPress Royal Elementor Addons plugin <= 1.7.1069 - Cross Site Scripting (XSS) vulnerability
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:L
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-112865 divulgada · CVSS 6.5 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
The Royal Elementor Addons plugin for WordPress, which extends the Elementor page builder, is affected by this vulnerability. An attacker could inject malicious scripts that run in a visitor's or administrator's web browser, potentially allowing them to steal session data or perform actions on the site as that user.
Descripción original del registro (Patchstack)
Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting') vulnerability in WProyal Royal Elementor Addons royal-elementor-addons allows DOM-Based XSS.This issue affects Royal Elementor Addons: from n/a through 1.7.1069.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Royal Elementor Addons |
Corregida | 1.7.1070 | — | — |
1.7.1070Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://patchstack.com/database/wordpress/plugin/royal-elementor-addons/vulnerability/wordpress-royal-elementor-addons-plugin-1-7-1069-cross-site-scripting-xss-vulnerability?_s_id=cveLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.