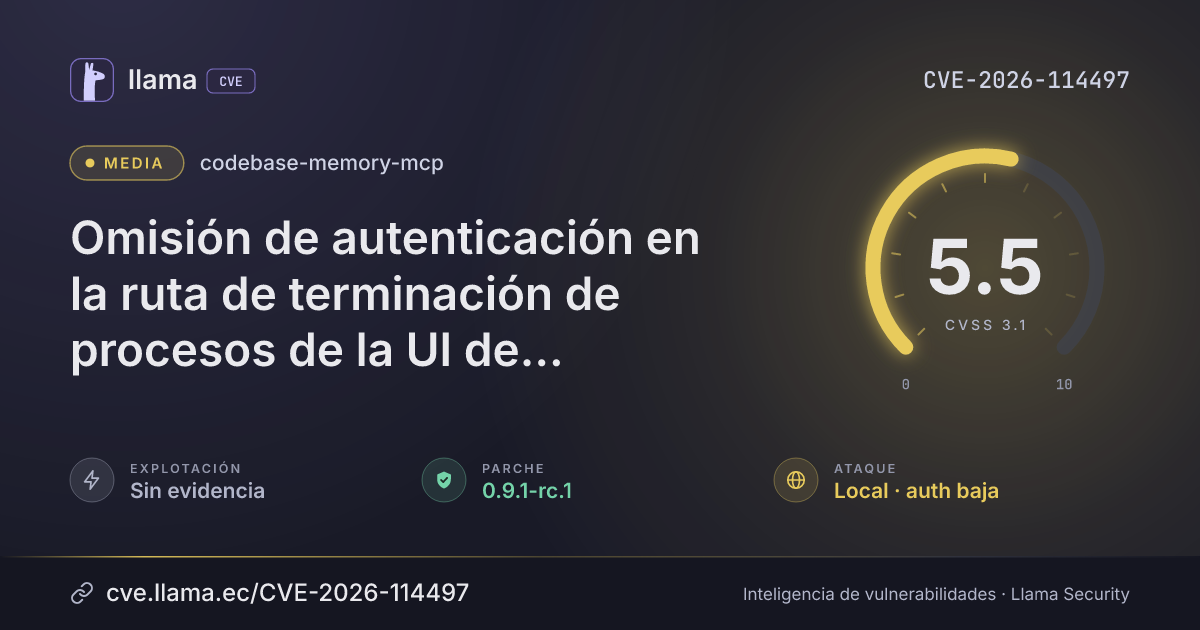
CVE-2026-114497
Omisión de autenticación en la ruta de terminación de procesos de la UI de codebase-memory-mcp en Windows
Un usuario local con privilegios bajos puede detener cualquier proceso que el usuario del servidor pueda terminar, proporcionando su ID.
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:N/I:N/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-114497 divulgada · CVSS 5.5 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
El codebase-memory-mcp de DeusData en Windows tiene un fallo que permite a un usuario local con privilegios bajos detener cualquier proceso que el usuario del servidor tiene permitido terminar. El atacante proporciona un ID de proceso a la ruta de terminación de procesos de la UI de grafos, que omite la verificación de propiedad que sí se mantiene en otros sistemas.
Descripción original del registro (GitHub_M)
codebase-memory-mcp proporciona inteligencia de código local para desarrolladores y agentes de IA mediante un grafo persistente y herramientas MCP. Antes de la versión 0.9.1-rc.1, la ruta POST /api/process-kill de la UI de grafos opcional omitía la verificación de propiedad de trabajos de indexación en Windows, mientras que la conservaba en sistemas POSIX. Un solicitante capaz de acceder a la UI opcional podía proporcionar un identificador de proceso arbitrario, provocando que TerminateProcess detuviera cualquier proceso que el usuario del servidor tuviera permitido terminar. El fallo afecta a la ruta de terminación de procesos específica de Windows y puede causar un alto impacto en la disponibilidad sin divulgar ni modificar datos. Este problema está corregido en la versión 0.9.1-rc.1.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
codebase-memory-mcp |
Corregida | 0.9.1-rc.1 | — | — |
0.9.1-rc.1Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/DeusData/codebase-memory-mcp/security/advisories/GHSA-r2qv-x3rg-p49mhttps://github.com/DeusData/codebase-memory-mcp/pull/1139https://github.com/DeusData/codebase-memory-mcp/commit/0baddf788737b1b0792f5af7ac63e05de87f382ahttps://github.com/DeusData/codebase-memory-mcp/releases/tag/v0.10.0https://github.com/DeusData/codebase-memory-mcp/releases/tag/v0.9.1-rc.1Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.