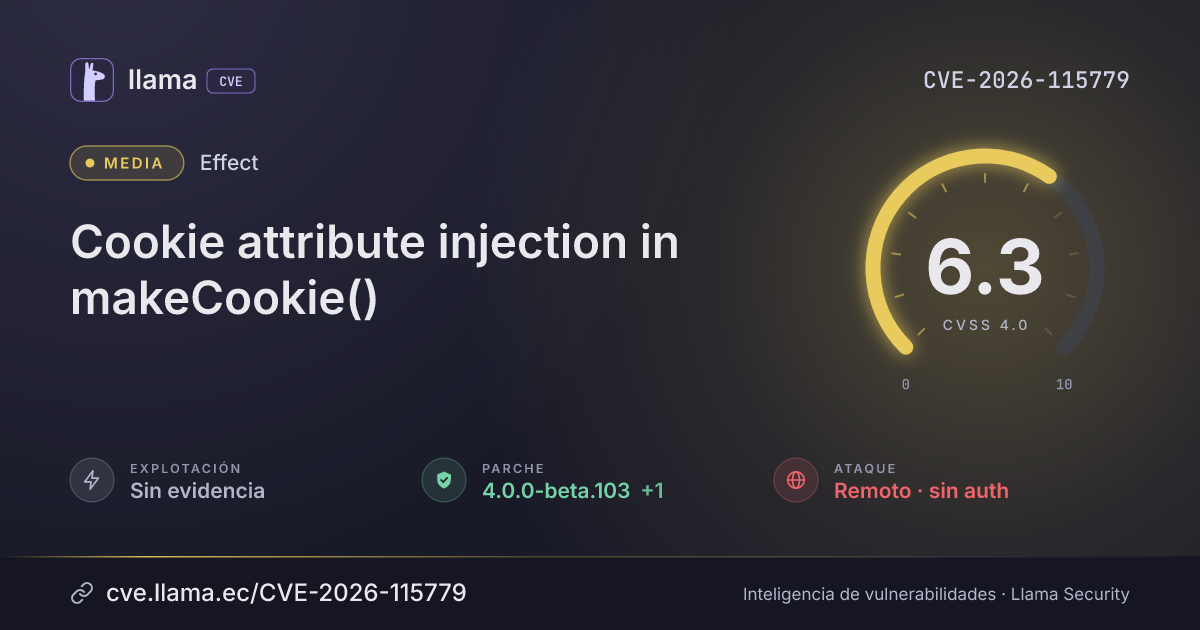
CVE-2026-115779
Cookie attribute injection in makeCookie()
An attacker who controls the cookie name, domain, or path can inject attributes like a broader Domain or SameSite=None.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:L/VI:L/VA:N/SC:L/SI:L/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 0.97.1 | @effect/platform · -96 d desde divulgación | |
| Remediación | Parche 4.0.0-beta.103 | effect · -91 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-115779 divulgada · CVSS 6.3 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
The Effect TypeScript framework's @effect/platform package and the effect 4.0 beta packages are affected when the cookie name, domain, or path passed to makeCookie() comes from untrusted input. An attacker can inject extra cookie attributes, such as a broader Domain, SameSite=None, or Max-Age, which can widen a cookie's scope or change its behavior.
Descripción original del registro (GitHub_M)
Effect is a TypeScript framework that consists of several packages that work together to help build TypeScript applications. From @effect/platform 0.1.0 until 0.97.1 and effect 4.0.0-beta.0 until 4.0.0-beta.103, the name, domain, and path fields passed to makeCookie() allow semicolon delimiters that serializeCookie() writes verbatim into Set-Cookie headers. A caller that supplies attacker-controlled values can append cookie attributes, including a broader Domain or, when the caller has not set those options itself, SameSite=None or Max-Age. Encoded cookie values and CR or LF characters remain unaffected. This can widen a cookie's scope or add otherwise-unset cookie attributes. This issue is fixed in @effect/platform 0.97.1 and effect 4.0.0-beta.103.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npm@effect/platform |
Corregida | 0.97.1 | -96 d | 0.97.2 no afectada |
npmeffect |
Corregida | 4.0.0-beta.103 | -91 d | 4.1.4 no afectada |
0.97.14.0.0-beta.103Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/Effect-TS/effect/security/advisories/GHSA-chp3-j5qr-2vfrhttps://github.com/Effect-TS/effect/pull/6763https://github.com/Effect-TS/effect/pull/6765https://github.com/Effect-TS/effect/commit/4a57af24011db1d66e947289d2f7ffc2074696d2https://github.com/Effect-TS/effect/commit/5859b373b9be04d5037a594196b4743ad80379bdhttps://github.com/Effect-TS/effect/releases/tag/@effect/platform@0.97.1https://github.com/Effect-TS/effect/releases/tag/effect@4.0.0-beta.103Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.