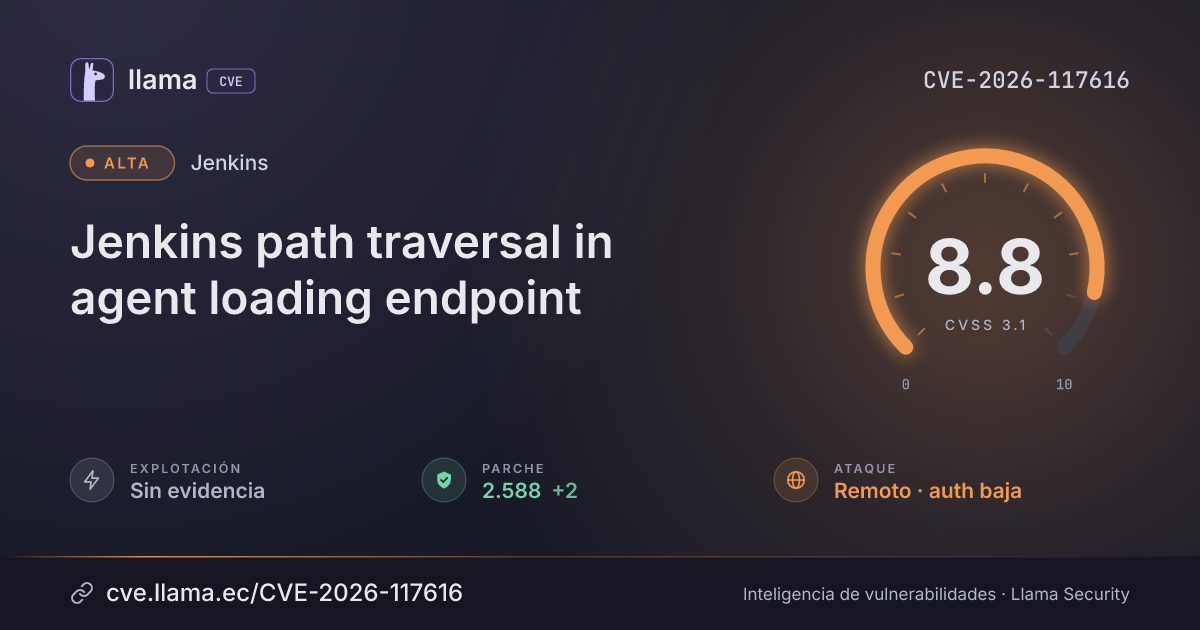
CVE-2026-117616
Jenkins path traversal in agent loading endpoint
Attackers with basic read access could overwrite server config files, potentially enabling code execution.
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
Fuente: CISA-ADP
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-117616 divulgada · CVSS 8.8 (CISA-ADP) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Jenkins, an open-source automation server, is affected by this vulnerability. An attacker with basic read access could load and overwrite configuration files on the server, which could potentially lead to arbitrary code execution.
Descripción original del registro (jenkins)
Jenkins 2.587 and earlier, LTS 2.580.1 and earlier provides an HTTP endpoint that loads agents by name without validating the name, allowing attackers with Overall/Read permission to load any config.xml file on the controller file system as an agent configuration, and to overwrite an arbitrary config.xml file when that agent is saved, potentially resulting in arbitrary code execution.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Jenkins |
Corregida | 2.580.2, 2.588 | — | — |
LTS 2.580.22.580.22.588Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://www.jenkins.io/security/advisory/2026-10-28/#SECURITY-4188Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.