llamaCVEVulnerability Intelligence
/
OpenSSL

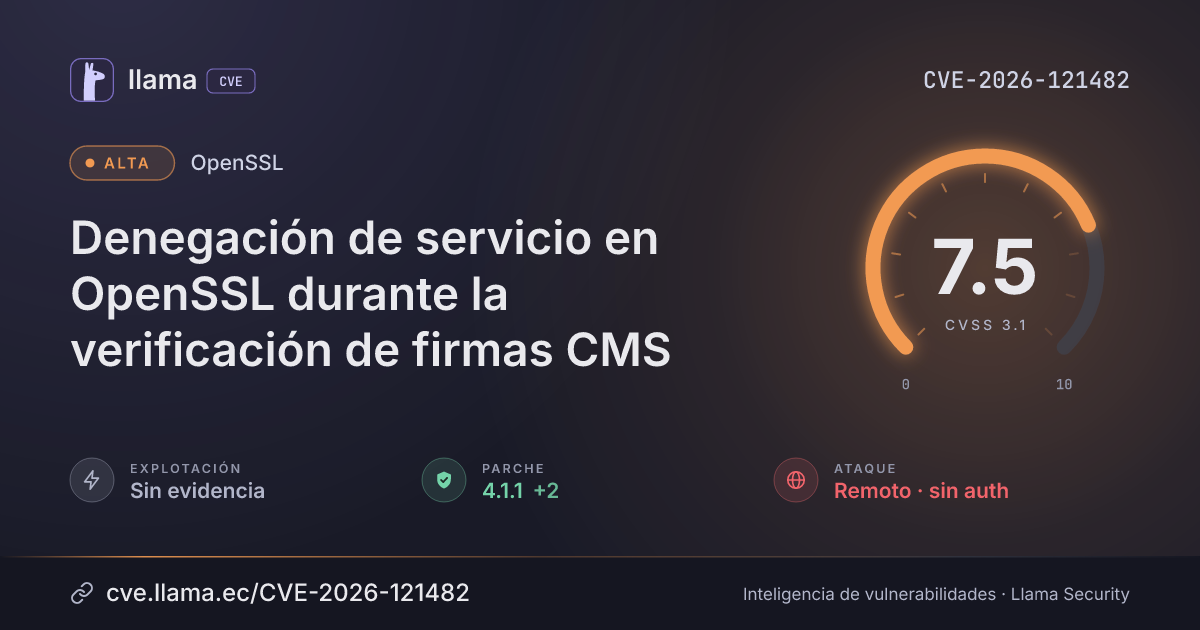
CVE-2026-121482

Denegación de servicio en OpenSSL durante la verificación de firmas CMS

Un atacante puede elaborar un mensaje CMS o PKCS#7 que haga que la verificación con comprobación de CRL consuma un tiempo de CPU excesivo.

UnclearParche disponibledenegación de servicio
Descargar PNG JSON
CVSS 3.1
7.5
Alta
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H Fuente: CISA-ADP
ExplotaciónSin evidenciaSSVC: ninguna · no figura en CISA KEV
Exploits públicos0Ninguno conocido
Parche3 versiones3.5.10 · 4.0.4 · 4.1.1
Exposición2 dDesde la divulgación, 18 nov 2026, 6:43 a. m.
Detección35 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir
Remediar en la ventana regular de mantenimiento
Sin explotación conocida, automatizable e impacto técnico parcial. Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Monitoreo
Detectada
Fuente: ENISA EUVD +1
06:43 a. m.
07:18 a. m.
04:21 p. m.
05:26 p. m.
03:32 a. m.
06:43 a. m.
11:56 p. m.
05:08 p. m.
10:20 a. m.
03:32 a. m.
FechaFaseEventoDetalle
Divulgación Publicada CVE-2026-121482 divulgada · CVSS 7.5 (CISA-ADP)
Monitoreo Detectada Ingresó al índice
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Modificada Última actualización del registro
Monitoreo Fuente: ENISA EUVD Registro visto por primera vez en ENISA EUVD
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 18 nov 2026 · Traducción automática · Ver original

La verificación de un mensaje CMS o PKCS#7 SignedData elaborado de forma maliciosa, con la comprobación de CRL habilitada, puede hacer que OpenSSL consuma un tiempo de CPU excesivo, y el costo crece con el cuadrado del tamaño del mensaje. La descripción no indica cómo un atacante entrega dicho mensaje.

Afecta a OpenSSL 3.5.0 anterior a 3.5.10, 4.0.0 anterior a 4.0.4 y 4.1.0 anterior a 4.1.1 cuando la comprobación de CRL está habilitada. Corregido en 3.5.10, 4.0.4 y 4.1.1.

¿Qué significa?Verificar un mensaje CMS o PKCS#7 SignedData elaborado con la comprobación de CRL habilitada puede consumir un tiempo de CPU excesivo, y el costo crece con la cantidad de puntos de distribución de CRL de un certificado. Esto puede provocar una denegación de servicio por un tiempo de ejecución prolongado.
¿Quién está afectado?Están afectadas las versiones OpenSSL 3.5.0 a 3.5.9, 4.0.0 a 4.0.3 y 4.1.0. El problema solo aplica cuando la comprobación de CRL está habilitada durante la verificación de los puntos de distribución de CRL del certificado. Ejecute openssl version para ver la versión instalada.
¿Qué hacer?Actualice a OpenSSL 3.5.10, 4.0.4 o 4.1.1, según corresponda a su línea de versiones.
Descripción original del registro (openssl)

La verificación de un mensaje CMS o PKCS#7 SignedData elaborado de forma maliciosa, con la comprobación de CRL habilitada, puede consumir un tiempo de CPU excesivo, que crece con el cuadrado del tamaño del mensaje.

Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Comprobación de CRL habilitada durante la verificación de los puntos de distribución de CRL del certificado“crl_crldp_check rebuilds the full X509_NAME for each crl distribution point in a certificate”
¿Quién debe revisar?Equipos que usan OpenSSL para verificar mensajes CMS o PKCS#7 SignedData o certificados con la comprobación de CRL habilitada
Vector CVSS 3.1

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CISA-ADP
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:U
CambiadoSin cambio
ConfidencialidadC:N
AltoBajoNinguno
IntegridadI:N
AltoBajoNinguno
DisponibilidadA:H
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Vector 10.0 (muy fácil) · sin evidencia de explotación.
Versiones

Rangos afectados

Afectada Corregida
OpenSSL≥ 3.5.0 < 3.5.10
OpenSSL≥ 4.0.0 < 4.0.4
OpenSSL≥ 4.1.0 < 4.1.1
3.5.0
3.5.10
4.0.0
4.0.4
4.1.0
4.1.1
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
OpenSSL
Corregida 3.5.10, 4.0.4, 4.1.1 — —
Versiones corregidas3.5.104.0.44.1.1
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Referencias
Parchehttps://github.com/openssl/openssl/pull/33546

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.