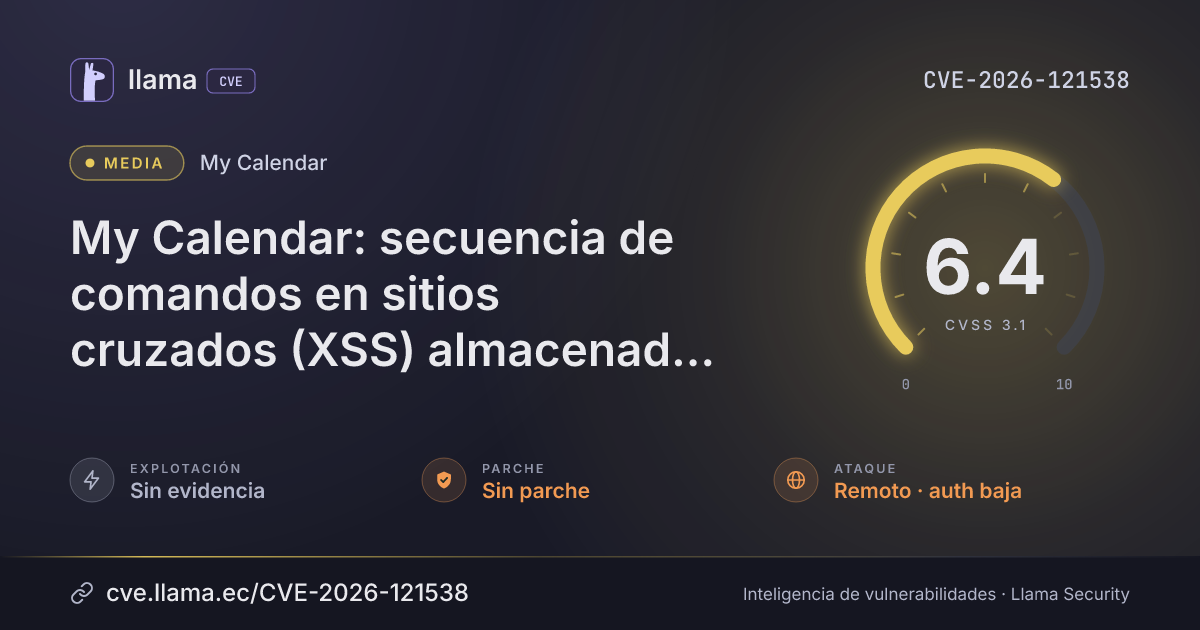
CVE-2026-121538
My Calendar: secuencia de comandos en sitios cruzados (XSS) almacenada en el parámetro de envío de eventos
Un suscriptor con sesión iniciada puede inyectar scripts que se ejecutan en el navegador de cualquier persona que visualice la página afectada.
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:L/I:L/A:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-121538 divulgada · CVSS 6.4 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
El complemento My Calendar – Accessible Event Manager para WordPress presenta una vulnerabilidad de secuencia de comandos en sitios cruzados (XSS) almacenada en sus parámetros de envío de eventos. Atacantes remotos con una cuenta de bajo privilegio y sesión iniciada, como un Subscriber, pueden inyectar scripts en páginas que se ejecutan en el navegador de cualquier persona que abra la página afectada.
Descripción original del registro (Wordfence)
El complemento My Calendar – Accessible Event Manager para WordPress es vulnerable a secuencia de comandos en sitios cruzados (XSS) almacenada mediante el parámetro 'event_post (post ID) + event_title (XSS payload) + content (shortcode)' en todas las versiones hasta la 3.8.13 inclusive, debido a una sanitización insuficiente de las entradas y a un escape insuficiente de las salidas. Esto permite que atacantes autenticados, con acceso de nivel Subscriber o superior, inyecten scripts web arbitrarios en páginas que se ejecutarán cada vez que un usuario acceda a una página inyectada. Esto requiere que un administrador haya otorgado la capacidad mc_add_events a los roles Subscriber u otros roles de menor privilegio, que es el flujo de trabajo documentado del complemento para permitir envíos de eventos desde el front-end.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
My Calendar – Accessible Event Manager |
Sin parche | — | — | — |
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://www.wordfence.com/threat-intel/vulnerabilities/id/1ade1d2a-4f3f-412c-862c-30b1eaacce48?source=cvehttps://plugins.trac.wordpress.org/browser/my-calendar/tags/3.8.11/my-calendar-event-editor.php#L46https://plugins.trac.wordpress.org/browser/my-calendar/tags/3.8.11/my-calendar-event-editor.php#L133https://plugins.trac.wordpress.org/browser/my-calendar/tags/3.8.11/my-calendar-event-editor.php#L511https://plugins.trac.wordpress.org/browser/my-calendar/tags/3.8.11/my-calendar-events.php#L1095https://plugins.trac.wordpress.org/browser/my-calendar/tags/3.8.11/my-calendar-templates.php#L126https://github.com/joedolson/my-calendar/compare/v3.8.13...v3.8.14Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.