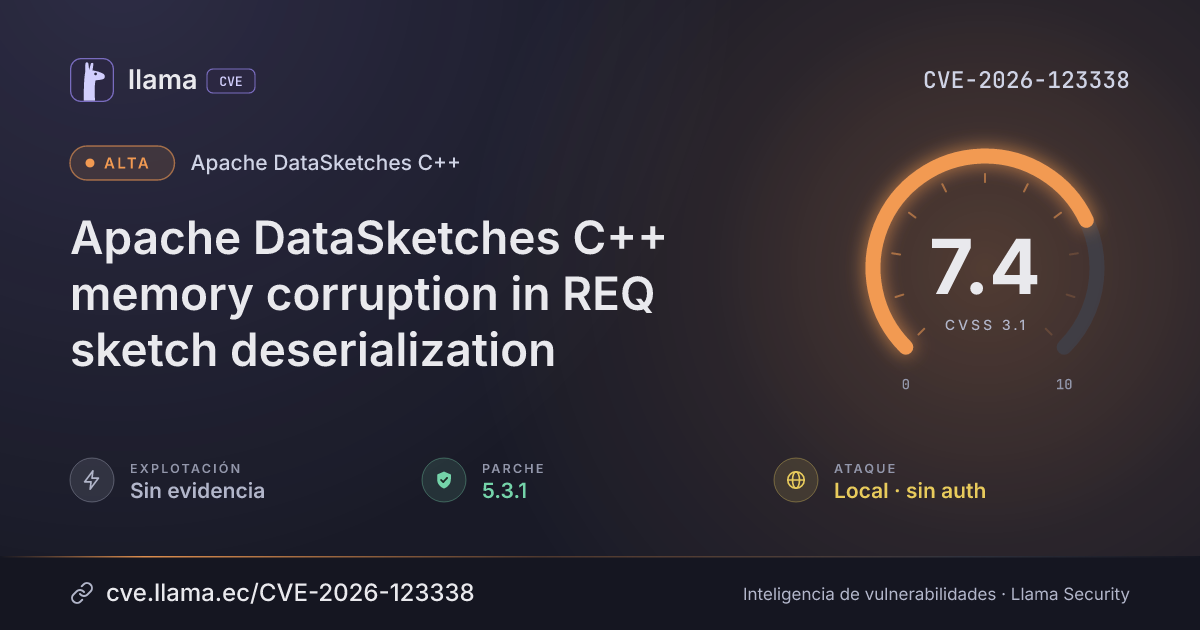
CVE-2026-123338
Apache DataSketches C++ memory corruption in REQ sketch deserialization
An attacker can corrupt heap memory by sending a crafted REQ sketch that an app loads from untrusted input.
CVSS:3.1/AV:L/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
Fuente: CISA-ADP
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-123338 divulgada · CVSS 7.4 (CISA-ADP) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Apache DataSketches C++ contains an out-of-bounds write flaw in how it deserializes REQ sketches. An application that loads a REQ sketch from an untrusted source can have its heap memory corrupted by a crafted sketch, because the serialized compactor headers are not validated.
Only affects Apache DataSketches C++ 3.0.0 through 5.3.0 when an application deserializes a REQ sketch from an untrusted source. Fixed in 5.3.1.
Descripción original del registro (apache)
Out-of-bounds Write vulnerability in Apache DataSketches C++. An application that deserializes a REQ sketch from an untrusted source can have heap memory corrupted by a crafted sketch, because the serialized compactor headers were not validated. This issue affects Apache DataSketches C++: from 3.0.0 through 5.3.0. Users are recommended to upgrade to version 5.3.1, which fixes the issue.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Apache DataSketches C++ |
Corregida | 5.3.1 | — | — |
5.3.1Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://lists.apache.org/thread/wjsso4wl0f0nczwh7gd74kc5wckn1635https://github.com/apache/datasketches-cpp/commit/9839ffd2ccc038d453e38b545750a5ed2d589deahttps://github.com/apache/datasketches-cpp/pull/568http://www.openwall.com/lists/oss-security/2026/11/13/2https://github.com/apache/datasketches-cpp/releases/tag/5.3.1Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.