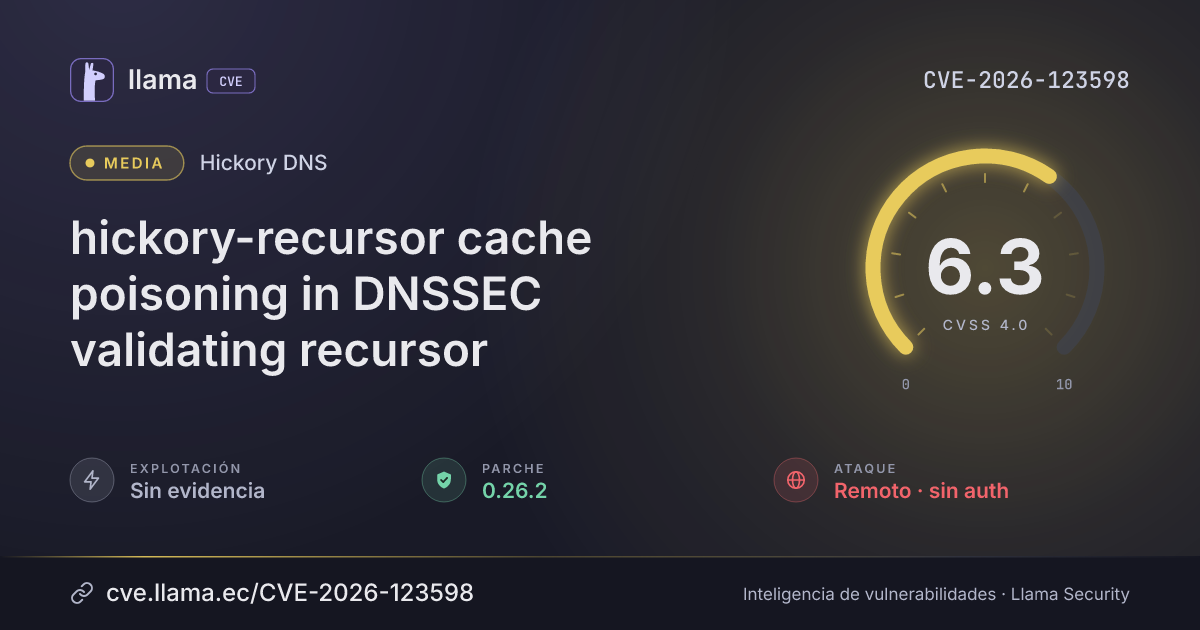
CVE-2026-123598
hickory-recursor cache poisoning in DNSSEC validating recursor
A remote attacker can spoof one response with an invalid signature to keep bogus answers cached for up to 24 hours.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:N/VI:N/VA:L/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 0.26.2 | hickory-resolver · -66 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-123598 divulgada · CVSS 6.3 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
The validating recursor in Hickory DNS hickory-recursor 0.25.0 through 0.26.0-alpha.1, hickory-resolver 0.26.0-alpha.1 before 0.26.2, and hickory-net 0.26.0-beta.1 before 0.26.2 caches DNSSEC-bogus answers using the untrusted, attacker-supplied record TTL (capped at 24 hours) instead of a short validation-failure TTL. A remote attacker who spoofs a single authoritative response with an invalid signature and a long TTL can keep the bogus result cached for up to 24 hours.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
crates.iohickory-recursor |
Sin parche | — | — | 0.25.2 afectada |
crates.iohickory-resolver |
Corregida | 0.26.2 | -66 d | 0.26.3 no afectada |
crates.iohickory-net |
Corregida | 0.26.2 | -66 d | 0.26.3 no afectada |
0.26.2Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/hickory-dns/hickory-dns/security/advisories/GHSA-29q9-p769-j8gqhttps://www.vulncheck.com/advisories/hickory-dns-0.25.0-through-0.26.0-alpha.1-dnssec-bogus-answer-cache-poisoningLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.