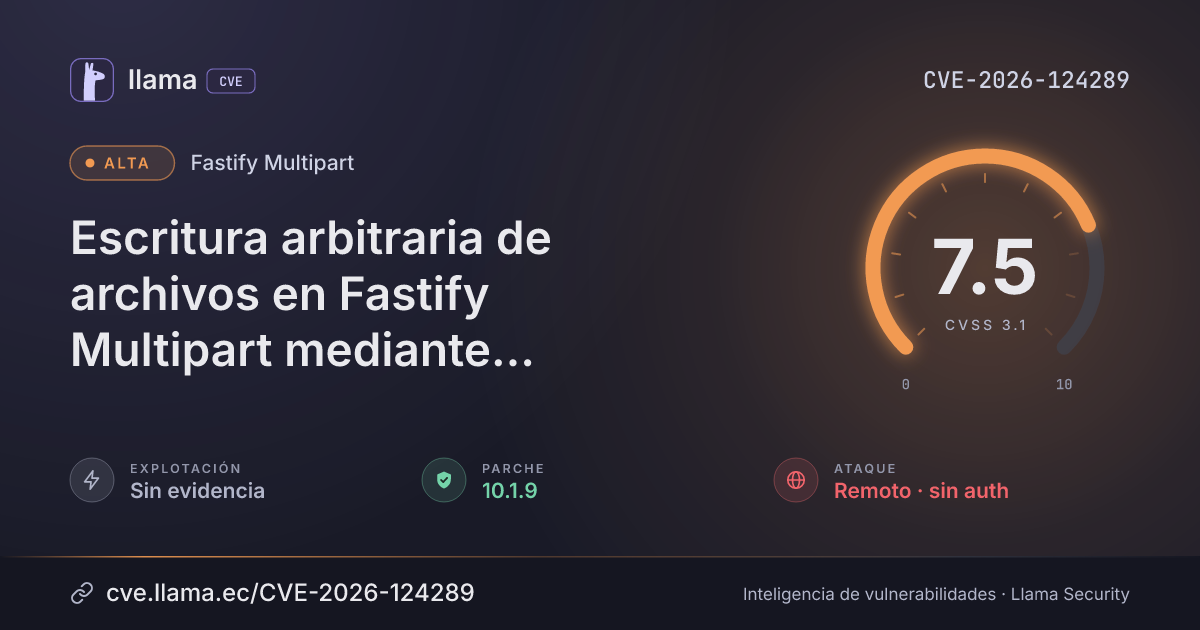
CVE-2026-124289
Escritura arbitraria de archivos en Fastify Multipart mediante saveRequestFiles()
Un atacante remoto no autenticado puede escribir archivos elegidos en rutas arbitrarias del servidor mediante solicitudes manipuladas.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-124289 divulgada · CVSS 7.5 (CNA) | |
| Remediación | Parche 10.1.9 | @fastify/multipart · 0 d desde divulgación | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
El plugin @fastify/multipart, cuando se registra con la opción attachFieldsToBody, permite que un atacante no autenticado por red envíe una solicitud JSON manipulada o un campo multipart de tipo JSON que hace que el helper saveRequestFiles escriba bytes elegidos por el atacante en el directorio temporal, omitiendo los hooks de carga y los límites de archivos. Las aplicaciones que usan el filename devuelto, que no se reduce a su basename, como destino de escritura también pueden ser engañadas para escribir archivos en rutas relativas arbitrarias.
Solo afecta a @fastify/multipart desde 7.4.0 hasta 10.1.9 (sin incluirla) cuando se registra con attachFieldsToBody en true o 'keyValues'. Corregido en 10.1.9.
Descripción original del registro (openjs)
@fastify/multipart es el plugin oficial de Fastify para gestionar cargas multipart/form-data. En las versiones 7.4.0 a 10.1.8, cuando el plugin se registra con la opción attachFieldsToBody, el helper saveRequestFiles trata como archivo subido cualquier objeto del cuerpo de la solicitud analizada que tenga las propiedades file y buffer con valor verdadero. Un cliente no autenticado puede falsificar ese objeto mediante una solicitud JSON común o un campo multipart de tipo JSON, de modo que los bytes elegidos por el atacante se escriben en el directorio temporal mientras se omiten los hooks de carga y los límites de cantidad y tamaño de archivos, y la entrada guardada conserva el filename del atacante tal cual, sin reducirlo a su basename. Como ese filename puede contener segmentos de directorio padre, las aplicaciones que lo usan como destino de escritura, como hace el ejemplo del README del proyecto, quedan expuestas a una escritura arbitraria de archivos en rutas relativas con una sola solicitud. El problema está corregido en @fastify/multipart 10.1.9; los usuarios deben actualizar a la versión 10.1.9 o posterior. Como solución temporal, llame a saveRequestFiles solo después de confirmar que la solicitud es multipart, y reduzca cada filename devuelto a su basename o valídelo contra una lista de permitidos antes de usarlo como destino.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npm@fastify/multipart |
Corregida | 10.1.9 | 0 d | 10.1.9 no afectada |
10.1.9Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/fastify/fastify-multipart/security/advisories/GHSA-gmhr-r4mc-w935https://cna.openjsf.org/security-advisories.htmlLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.