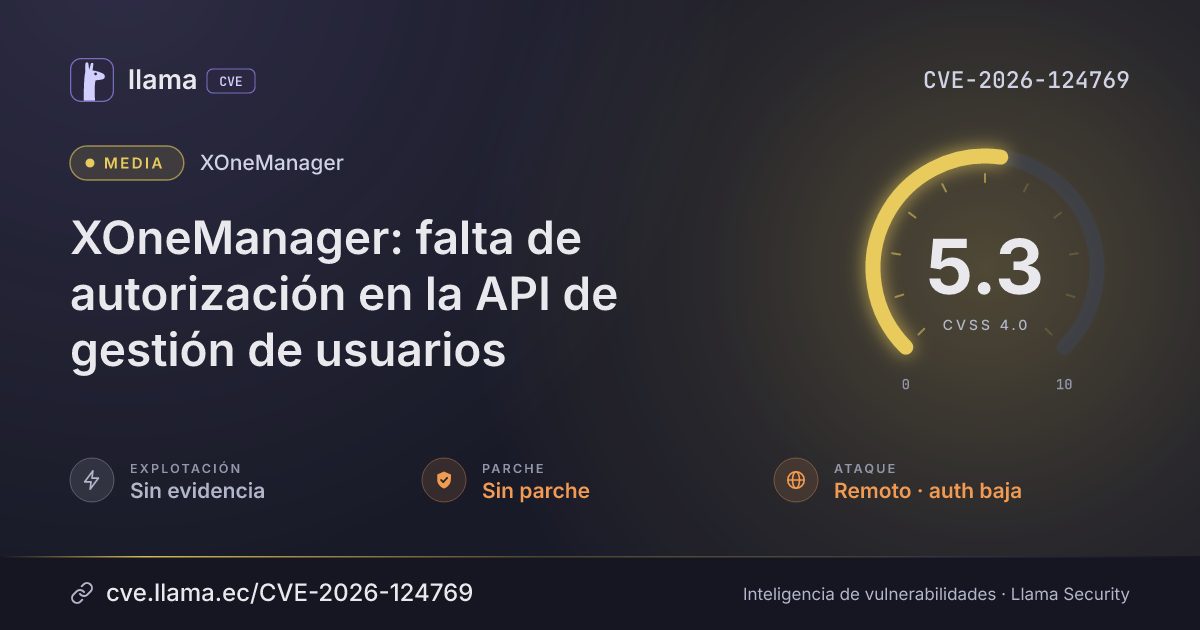
CVE-2026-124769
XOneManager missing authorization in user-management API
A low-privilege member can remotely list every project user's internal ID and first and last name.
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:L/VI:N/VA:N/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-124769 divulgada · CVSS 5.3 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
XOne's XOneManager has an authorization flaw in its user-management API that fails to check whether a logged-in project member has the role needed to manage users. An attacker with a low-privilege account can reach it remotely over the network to list the users in the project, including their internal IDs, first names, and last names.
Descripción original del registro (INCIBE)
Authorization omission in the 'users' POST operation at '/xmanagercore/api/services/' in XOneManager 3.8.3.0. The API checks project membership but fails to validate the role required to manage users. An authenticated user can view the list of users in the project, including their internal IDs, first names, and last names.
Desglose de métricas
Versiones afectadas
3.8.3.0Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
XOneManager |
Sin parche | — | — | — |
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://www.incibe.es/en/incibe-cert/notices/aviso/multiple-vulnerabilities-xones-xonemanagerLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.