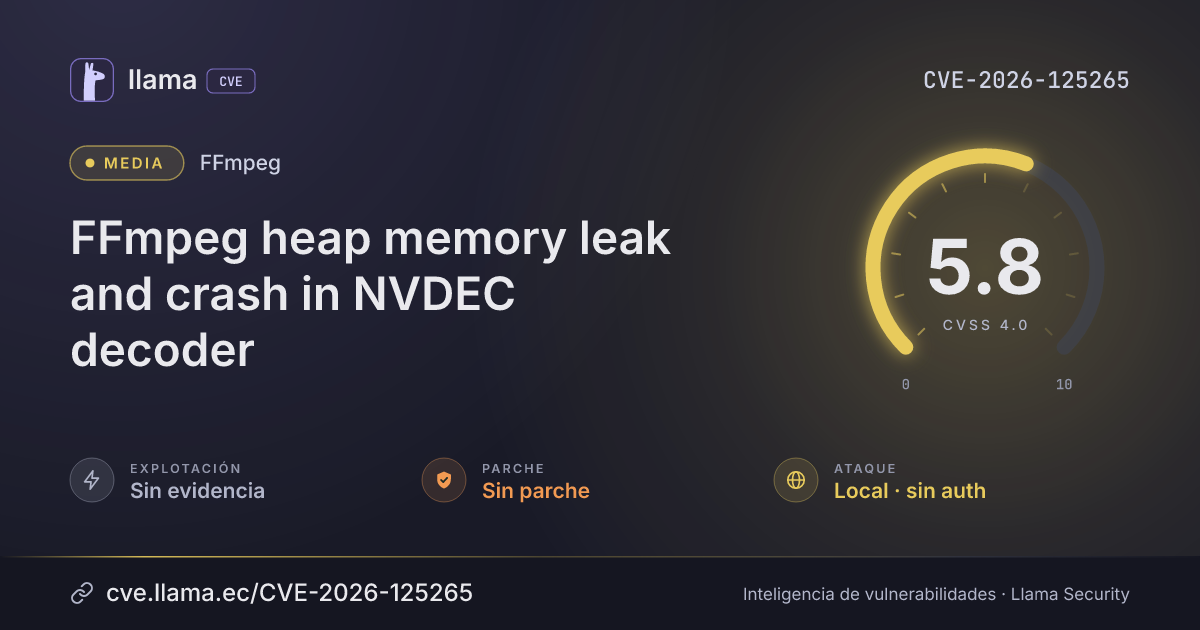
CVE-2026-125265
FFmpeg heap memory leak and crash in NVDEC decoder
An attacker can crash the app or read leftover memory by getting a user to open a crafted video file.
CVSS:4.0/AV:L/AC:H/AT:P/PR:N/UI:P/VC:L/VI:N/VA:H/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-125265 divulgada · CVSS 5.8 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
FFmpeg versions up to 9.0.2 have a use-after-free bug in the NVDEC hardware decoding code that an attacker can trigger locally, without logging in, by getting a user to open crafted video. The flaw can crash the application or expose leftover heap memory contents.
Descripción original del registro (VulnCheck)
FFmpeg through 9.0.2 contains a use-after-free vulnerability in libavcodec/nvdec.c because ff_nvdec_start_frame() fails to reset ctx->bitstream after slice errors. Attackers can supply crafted video that abandons a picture before end_frame, causing cuvidDecodePicture() to read freed heap memory, crashing applications or exposing stale heap contents.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
FFmpeg |
Sin parche | — | — | — |
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/FFmpeg/FFmpeg/commit/03cd7851955c023f1ff4c8a495d47e996d01485ahttps://code.ffmpeg.org/FFmpeg/FFmpeg/pulls/25231https://github.com/FFmpeg/FFmpeg/blob/n9.0.2/libavcodec/nvdec.c#L694https://github.com/FFmpeg/FFmpeghttps://www.vulncheck.com/advisories/ffmpeg-through-9.0.2-use-after-free-via-nvdec-stale-bitstream-pointerLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.