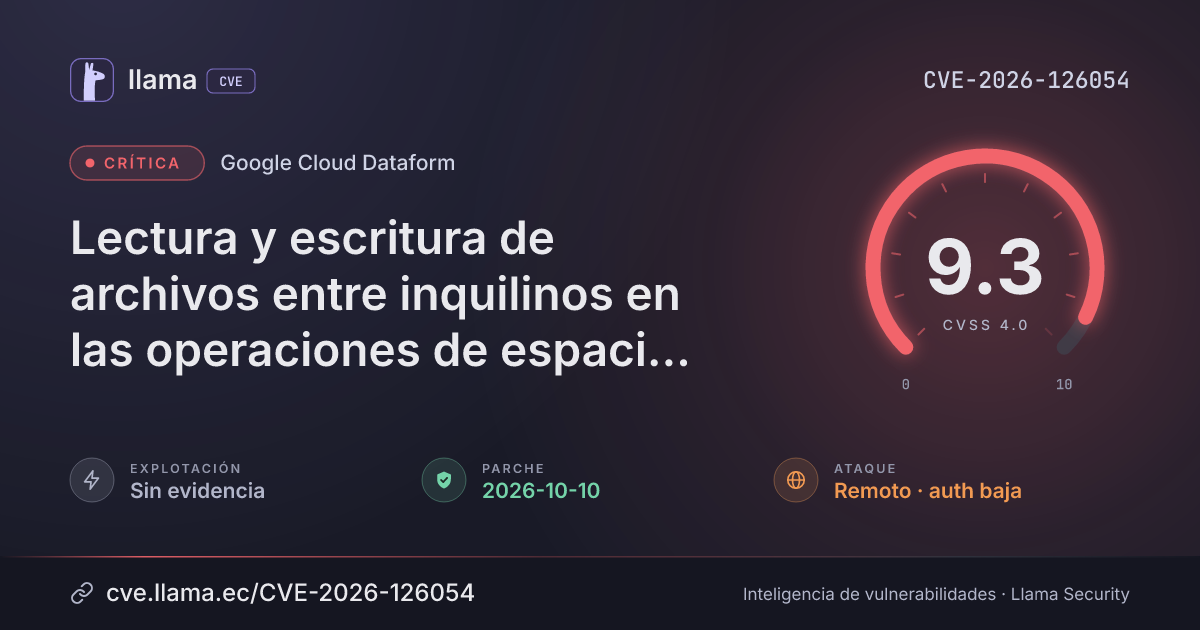
CVE-2026-126054
Google Cloud Dataform cross-tenant file read and write in workspace operations
A remote attacker with a low-privilege login can read private files and create files in other tenants' repos.
Texto original en inglés · Ver en español
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:N/SC:H/SI:H/SA:N/U:Clear
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-126054 divulgada · CVSS 9.3 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
A path traversal flaw in Google Cloud Dataform, BigQuery Studio, and Colab Enterprise lets a remote attacker with a low-privilege login read private files and create arbitrary files across tenant repositories. The attacker reaches it through crafted workspace operations and Git integration requests.
Descripción original del registro (GoogleCloud)
A Path Traversal vulnerability in workspace directory handling and Git integration in Google Cloud Dataform, BigQuery Studio and Colab Enterprise on Google Cloud Platform allows an authenticated remote attacker to read private files and create arbitrary files across tenant repositories using crafted workspace operations and Git integration requests. This vulnerability was patched on 10 October 2026, and no customer action is needed.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Dataform |
Corregida | 2026-10-10 | — | — |
2026-10-10Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://docs.cloud.google.com/support/bulletins/#gcp-2026-084https://docs.cloud.google.com/bigquery/docs/release-notes#November_19_2026https://docs.cloud.google.com/dataform/docs/release-notes#November_19_2026Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.