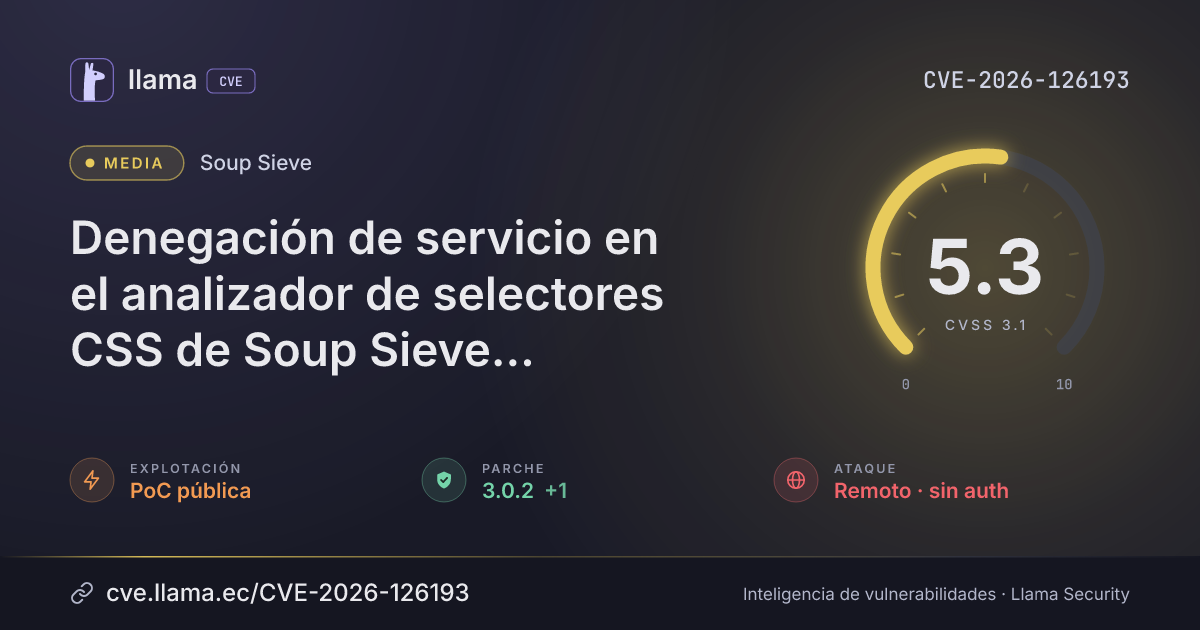
CVE-2026-126193
Soup Sieve denial of service in CSS selector parser via deep nesting
A remote, unauthenticated attacker can crash a request or task by supplying deeply nested pseudo-class selectors.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:L
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 3.0.2 | soupsieve · -31 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-126193 divulgada · CVSS 5.3 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Soup Sieve, a CSS selector library for Beautiful Soup, can be made to fail when it parses deeply nested pseudo-class selectors, which exhausts Python's call stack. An attacker can trigger this remotely, without logging in, by supplying crafted selectors to any application that accepts untrusted ones, causing the affected request or task to fail if the error is not handled.
Descripción original del registro (GitHub_M)
Soup Sieve is a CSS selector library for Beautiful Soup. From 0.4 until 3.0, deeply nested CSS pseudo-class selectors can cause recursive parsing to exceed Python’s recursion limit and raise RecursionError . Applications accepting untrusted selectors may experience failure of the affected request or task if the exception is not handled. The demonstrated behavior is recoverable and does not establish an interpreter crash or persistent service-wide denial of service. This vulnerability is fixed in version 3.0.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
pypisoupsieve |
Corregida | 3.0.2 | -31 d | 4.1.2 no afectada |
3.03.0.2Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/facelessuser/soupsieve/security/advisories/GHSA-7g44-g9rc-x53whttps://github.com/facelessuser/soupsieve/pull/306https://github.com/facelessuser/soupsieve/commit/52de12f157a373614ad0f486d434551c5a4378eehttps://github.com/facelessuser/soupsieve/releases/tag/3.0Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.