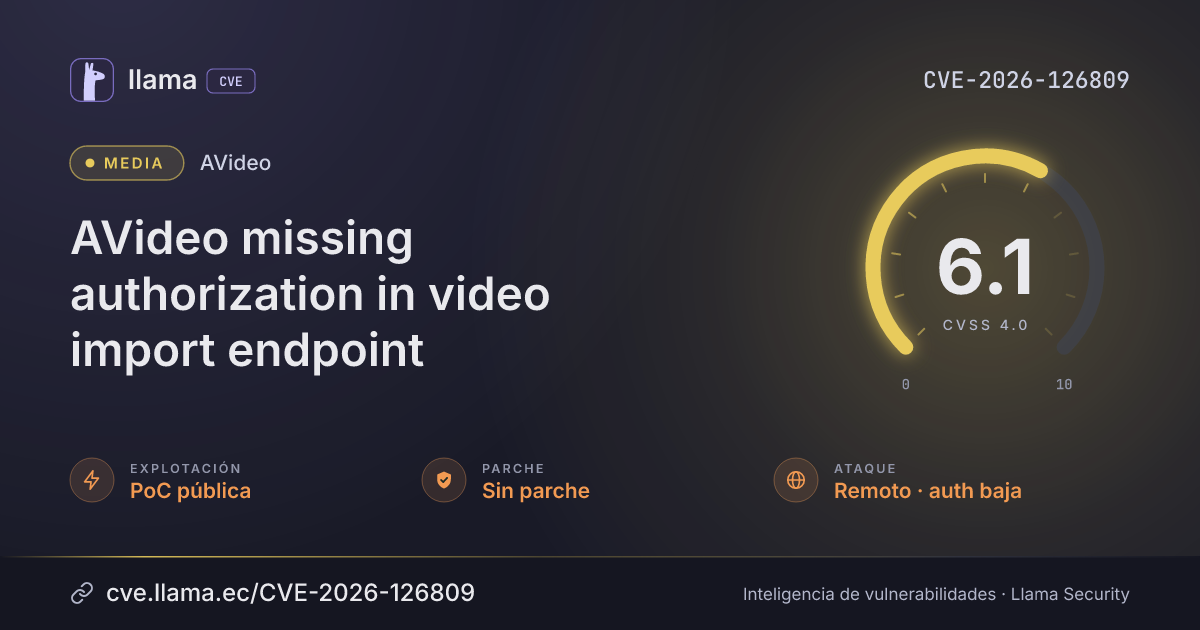
CVE-2026-126809
AVideo missing authorization in video import endpoint
A logged-in uploader can import other users' MP4 files and read, list, or delete their private media.
CVSS:4.0/AV:N/AC:L/AT:P/PR:L/UI:N/VC:H/VI:L/VA:H/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-126809 divulgada · CVSS 6.1 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
WWBN AVideo has a missing authorization flaw that lets a remote attacker with a low-privilege uploader account copy other users' MP4 videos, including private, unlisted, password-protected, and pay-per-view ones, and read their description files. The same flaw also lets the attacker list other users' files and delete their media.
Descripción original del registro (VulnCheck)
WWBN AVideo through 29.7.1 contains a missing authorization vulnerability in objects/import.json.php that allows uploaders to import other users' MP4 files by referencing any folder under videos/. Attackers can copy private, unlisted, password-protected or pay-per-view videos, read victims' .txt/.html sidecars as descriptions, list files via objects/listFiles.json.php, and delete victims' media using the delete parameter.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
AVideo |
Sin parche | — | — | — |
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/WWBN/AVideo/security/advisories/GHSA-g69x-xc9q-2g2vhttps://github.com/WWBN/AVideo/commit/02471a4ddab0c5e28d74784b89298e489c17aff0https://github.com/WWBN/AVideo/blob/v29.7.1/objects/import.json.php#L16-L81https://github.com/WWBN/AVideo/blob/v29.7.1/objects/listFiles.json.php#L15-L35https://www.vulncheck.com/advisories/wwbn-avideo-through-29.7.1-missing-authorization-via-objects-import-json-phpLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.