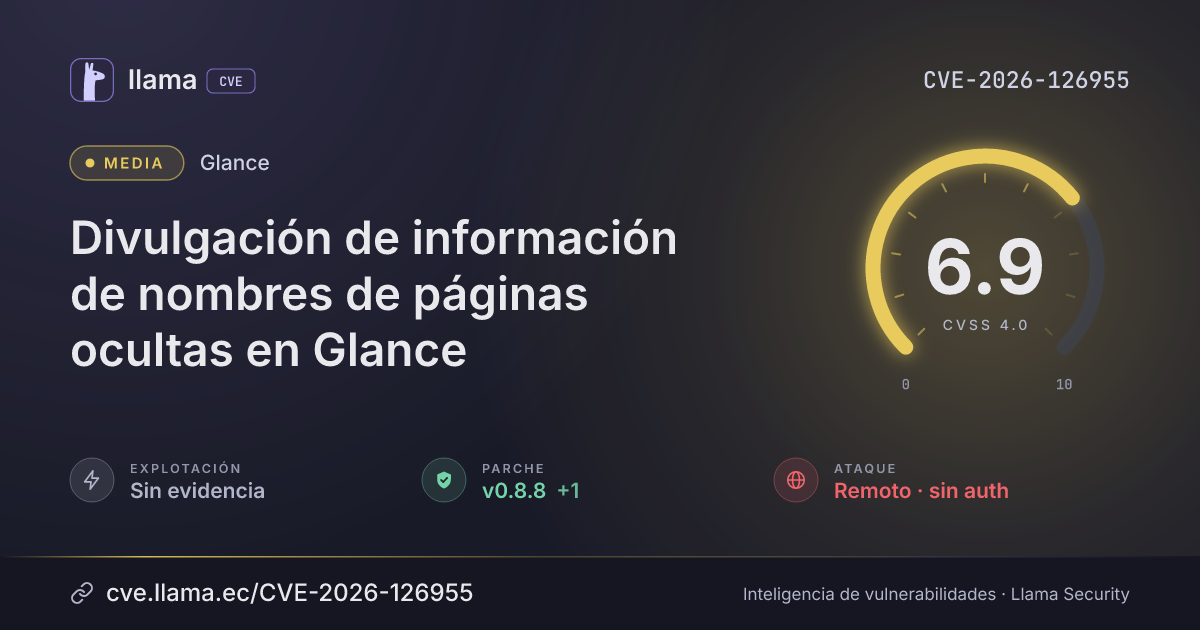
CVE-2026-126955
Glance information disclosure of hidden page names
An unauthenticated network attacker can find hidden page names by guessing them and comparing server responses.
Texto original en inglés · Ver en español
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche v0.8.8 | github.com/glanceapp/glance · -6 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-126955 divulgada · CVSS 6.9 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Glance, from 0.8.0 before 0.8.8, lets an unauthenticated attacker over the network enumerate configured page names by sending candidate names to the page and page-content endpoints and comparing the 303/401 and 404 status responses. This reveals hidden page slugs, though it does not directly expose page contents.
Descripción original del registro (VulnCheck)
Glance from 0.8.0 before 0.8.8 contains an observable response discrepancy in handlePageRequest and handlePageContentRequest that allows unauthenticated attackers to enumerate configured page slugs. Attackers can request candidate names against /{page} or /api/pages/{page}/content/ and compare 303/401 versus 404 status codes to discover hidden page names.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
gogithub.com/glanceapp/glance |
Corregida | v0.8.8 | -6 d | v0.8.8 no afectada |
0.8.8v0.8.8Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/glanceapp/glance/security/advisories/GHSA-294x-cjq2-6j5rhttps://github.com/glanceapp/glance/commit/e19081cfa029edbe16b1354ffe03076a8cdf0244https://github.com/glanceapp/glance/blob/v0.8.7/internal/glance/glance.go#L306-L316https://github.com/glanceapp/glance/releases/tag/v0.8.8https://www.vulncheck.com/advisories/glance-0.8.0-before-0.8.8-page-slug-enumeration-via-response-discrepancyLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.