llamaCVEVulnerability Intelligence
/
FrankenPHP

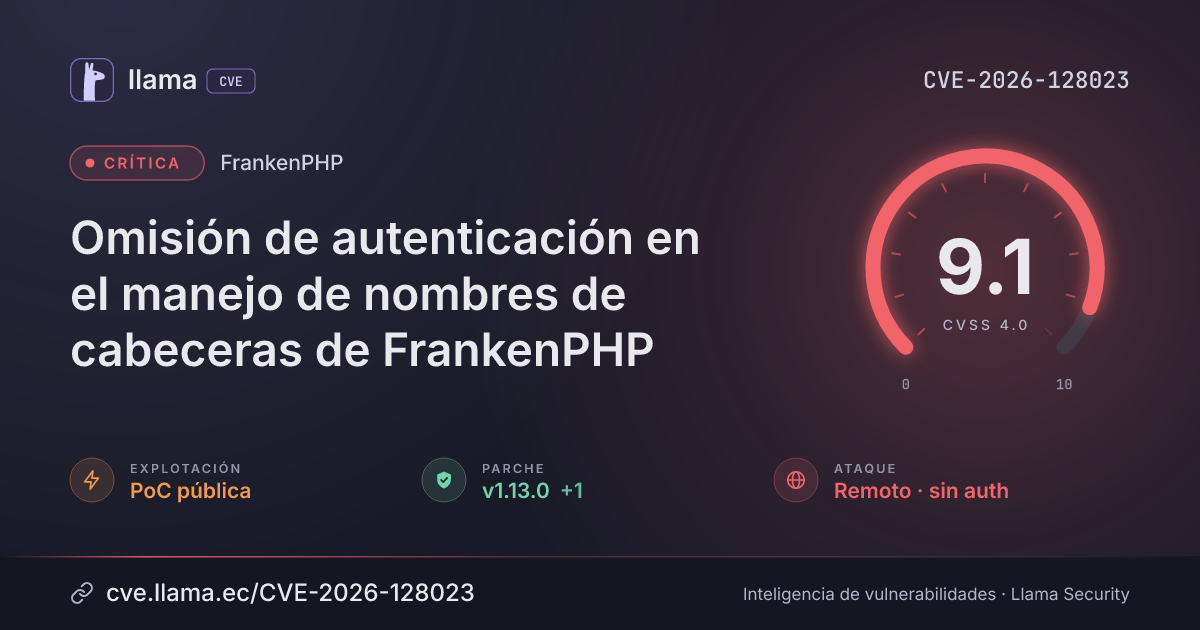
CVE-2026-128023

Omisión de autenticación en el manejo de nombres de cabeceras de FrankenPHP

Atacantes no autenticados pueden falsificar cabeceras de confianza para suplantar usuarios o alterar su IP y esquema de cliente aparentes.

Crítica · CVSS alto en tecnología listadaAfecta la configuración por defectoParche disponibleomisión de autenticación
Descargar PNG JSON
CVSS 4.0
9.1
Crítica
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N Fuente: CNA
ExplotaciónPoC públicaSSVC: PoC · no figura en CISA KEV
Exploits públicos0CISA-ADP reporta PoC; aún sin enlace público
Parche2 versionesPrimer parche a -40 d de la divulgación
Exposición7 dDesde la divulgación, 13 nov 2026, 4:34 a. m.
Detección6 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Existe PoC pública, no automatizable e impacto técnico total. Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Parche v1.13.0
Monitoreo
Detectada +1
Fuente: ENISA EUVD +1
Verificada
4 oct 26
13 nov 26
15 nov 26
17 nov 26
21 nov 26
4 oct 26
16 oct 26
28 oct 26
9 nov 26
21 nov 26
FechaFaseEventoDetalle
Remediación Parche v1.13.0 github.com/dunglas/frankenphp · -40 d desde divulgación
Divulgación Publicada CVE-2026-128023 divulgada · CVSS 9.1 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Monitoreo Fuente: ENISA EUVD Registro visto por primera vez en ENISA EUVD
Monitoreo Fuente: OSV Registro visto por primera vez en OSV
Divulgación Evaluación SSVC CISA-ADP · explotación PoC pública
Divulgación Modificada Última actualización del registro
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 13 nov 2026 · Traducción automática · Ver original

FrankenPHP tiene una falla que permite a un atacante remoto, sin iniciar sesión, enviar cabeceras con nombres especiales (usando puntos en lugar de guiones) que PHP reescribe como cabeceras de confianza. Esto permite al atacante falsificar cabeceras que PHP lee desde `$_SERVER`, lo que puede eludir la autenticación o la autorización, simular la IP del cliente para burlar el control de acceso basado en IP, la limitación de tasa y los registros de auditoría, o simular el esquema de la solicitud para degradar https a http.

Afecta a FrankenPHP anterior a 1.13.0 (modos Caddy e integrado) cuando una aplicación PHP o un proxy intermedio confía en cabeceras en forma de guiones como X-Forwarded-For desde `$_SERVER`. Corregido en 1.13.0.

¿Qué significa?Un cliente remoto puede enviar un nombre de cabecera escrito en forma de puntos que FrankenPHP asigna a una cabecera de confianza en forma de guiones dentro de `$_SERVER`. Esto permite al cliente falsificar cabeceras en las que confía la aplicación, como X-Forwarded-For o X-Authenticated-User, lo que puede eludir la autenticación o la autorización y falsificar la IP del cliente o el esquema de la solicitud.
¿Quién está afectado?FrankenPHP 1.12.7 y anteriores, hasta la primera versión, están afectados, tanto en el modo de servidor Caddy como en el modo independiente de biblioteca Go/integrado. Es relevante cuando la aplicación PHP o un proxy intermedio confía en una cabecera de solicitud en forma de guiones leída desde `$_SERVER`. Verifique la versión de FrankenPHP instalada y si la aplicación depende de dichas cabeceras.
¿Qué hacer?Actualice FrankenPHP a 1.13.0 o posterior. El aviso no indica ninguna solución alternativa.
Descripción original del registro (VulnCheck)

FrankenPHP anterior a 1.13.0 contiene una vulnerabilidad de omisión de autenticación que permite a atacantes no autenticados falsificar cabeceras de confianza enviando nombres de cabecera en forma de puntos que PHP reescribe con guiones bajos. Los atacantes pueden enviar cabeceras como X.Authenticated.User o X.Forwarded.For que se asignan a claves de $_SERVER, falsificando la identidad del usuario, la IP del cliente o el esquema.

Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Versión de FrankenPHP 1.12.7 o anterior (corregida en 1.13.0), tanto en el modo de servidor Caddy como en el modo independiente de biblioteca Go/integrado“The dot form described here is not covered by that fix and remains exploitable in 1.12.7”
02
La aplicación PHP o un proxy intermedio confía en una cabecera de solicitud en forma de guiones (como X-Forwarded-For o X-Authenticated-User) leída desde `$_SERVER`“The PHP application (or an upstream proxy) trusts a dash-form request header such as X-Forwarded-For or X-Authenticated-User from $_SERVER .”
¿Quién debe revisar?Equipos que ejecutan aplicaciones PHP en FrankenPHP 1.12.7 o anterior (Caddy o Go integrado) que confían en cabeceras como X-Forwarded-For o X-Authenticated-User desde `$_SERVER`.
No protegeCaddy 2.11.4, incluido en FrankenPHP 1.12.4, solo descarta cabeceras con guiones bajos y no detiene la forma con puntos.
Vector CVSS 4.0

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
Requisitos de ataqueAT:P
NingunoPresentes
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:H
AltoBajoNinguno
Integridad (sistema)VI:H
AltoBajoNinguno
Disponib. (sistema)VA:N
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
9.1/ 10Muy alto
Vector 7.1 (fácil) · +2.0 por PoC pública.
Versiones

Rangos afectados

Afectada Corregida Última
github.com/dunglas/frankenphp< 1.13.0
1.13.0
v1.13.6
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
gogithub.com/dunglas/frankenphp
Corregida v1.13.0 -40 d v1.13.6 no afectada
Versiones corregidas1.13.0v1.13.0
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Referencias
Fabricantehttps://github.com/php/frankenphp/security/advisories/GHSA-qcrp-8483-f2f2
Otrahttps://www.vulncheck.com/advisories/frankenphp-before-1.13.0-authentication-bypass-via-dot-form-header-name-aliasing

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.