llamaCVEVulnerability Intelligence
/
ExcelJS

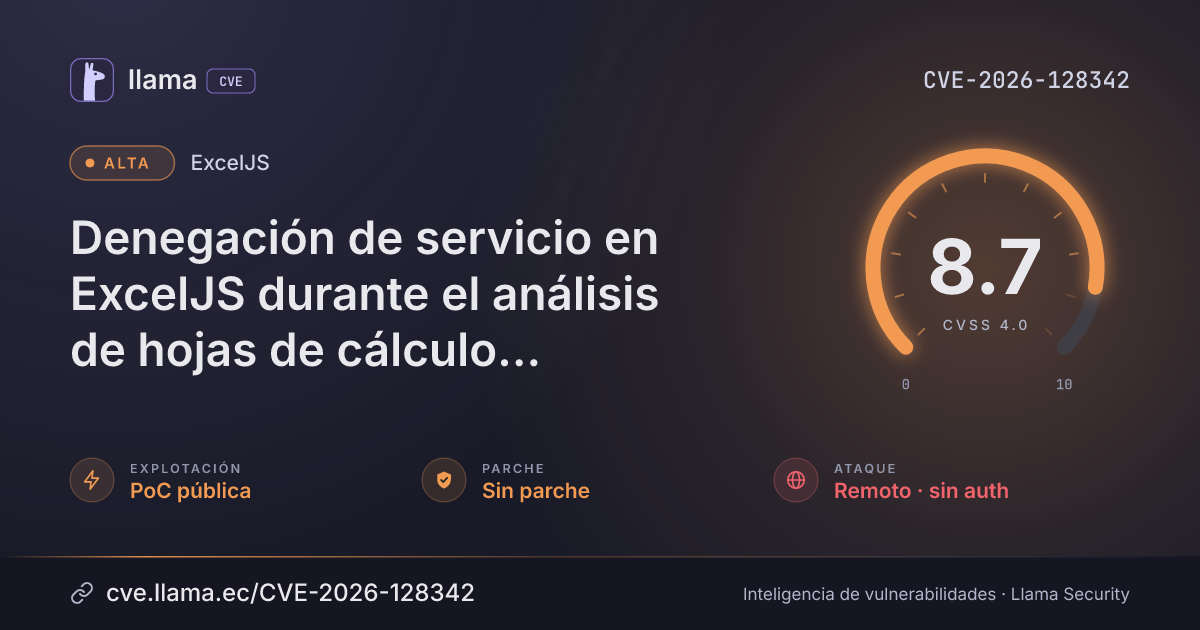
CVE-2026-128342

ExcelJS denial of service in worksheet parsing via sheetId

An attacker can make a file-processing app hang for seconds by supplying a workbook with a huge sheetId.

Texto original en inglés · Ver en español

UnclearSin parche publicadodenial of service
Descargar PNG JSON
CVSS 4.0
8.7
Alta
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:N Fuente: CNA
ExplotaciónPoC públicaSSVC: PoC · no figura en CISA KEV
Exploits públicos0CISA-ADP reporta PoC; aún sin enlace público
ParcheSin parcheEl fabricante no ha publicado corrección
Exposición8 dDesde la divulgación, 13 nov 2026, 4:33 a. m.
Detección7 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Existe PoC pública, automatizable e impacto técnico parcial. No hay versión corregida: aplique mitigaciones.
Medio riesgo, cero excusas.Tu yo del futuro te agradecerá revisarla hoy.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Monitoreo
Detectada +2
Fuente: OSV
Verificada
13 nov 26
15 nov 26
17 nov 26
21 nov 26
13 nov 26
15 nov 26
17 nov 26
19 nov 26
21 nov 26
FechaFaseEventoDetalle
Divulgación Publicada CVE-2026-128342 divulgada · CVSS 8.7 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Monitoreo Fuente: ENISA EUVD Registro visto por primera vez en ENISA EUVD
Monitoreo Fuente: OSV Registro visto por primera vez en OSV
Divulgación Evaluación SSVC CISA-ADP · explotación PoC pública
Divulgación Modificada Última actualización del registro
Monitoreo Verificada Última verificación contra las fuentes
Resumen

ExcelJS through 4.4.0 contains a denial of service vulnerability that allows attackers to block the event loop by supplying an unbounded sheetId in xl/workbook.xml. Attackers can provide a workbook with a huge sheetId, making the sparse worksheet array walk stall worksheets, getWorksheet and writeBuffer for seconds.

Affects exceljs 4.4.0 and earlier when an application loads a workbook containing a huge sheetId. No fixed version is listed in the checked facts.

¿Qué significa?A workbook with a huge sheetId makes ExcelJS walk the worksheet array, which blocks the Node.js event loop for seconds. While this runs, the process serves no other requests, causing a denial of service.
¿Quién está afectado?ExcelJS versions 4.4.0 and earlier are affected, in applications that load workbooks supplied from outside the application. To check, look at the exceljs version in package.json or run npm ls exceljs.
¿Qué hacer?The checked facts list no fixed version or vendor patch, so no upgrade target can be named. Check the advisory for a fix before relying on any version.
no-patchWhile no fix is available, avoid loading workbooks supplied by untrusted sources with ExcelJS, since the risk comes from attacker-provided files with a huge sheetId.
Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Affected exceljs versions are 4.4.0 and earlier.“Affecting exceljs <= 4.4.0”
02
The application loads a workbook supplied by the attacker that contains a huge sheetId.“Attackers can provide a workbook with a huge sheetId”
¿Quién debe revisar?Teams running exceljs 4.4.0 or earlier that load xlsx files from untrusted sources, and anyone whose service reads or writes workbooks with exceljs.
Vector CVSS 4.0

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
Requisitos de ataqueAT:N
NingunoPresentes
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:N
AltoBajoNinguno
Integridad (sistema)VI:N
AltoBajoNinguno
Disponib. (sistema)VA:H
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Vector 10.0 (muy fácil) · sin evidencia de explotación.
Versiones

Rangos afectados

Afectada Corregida Última
exceljs≤ 4.4.0
4.4.0
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
npmexceljs
Sin parche — — 4.4.0 afectada
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Referencias
Fabricantehttps://github.com/mateocallec/exceljs-hardened/security/advisories/GHSA-9vv6-5g3h-prg5
Otrahttps://github.com/exceljs/exceljs
Otrahttps://github.com/exceljs/exceljs/blob/v4.4.0/lib/doc/workbook.js#L200-L206
Otrahttps://github.com/exceljs/exceljs/blob/v4.4.0/lib/doc/workbook.js#L119-L125
Otrahttps://www.vulncheck.com/advisories/exceljs-through-4.4.0-denial-of-service-via-oversized-worksheet-sheetid

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.