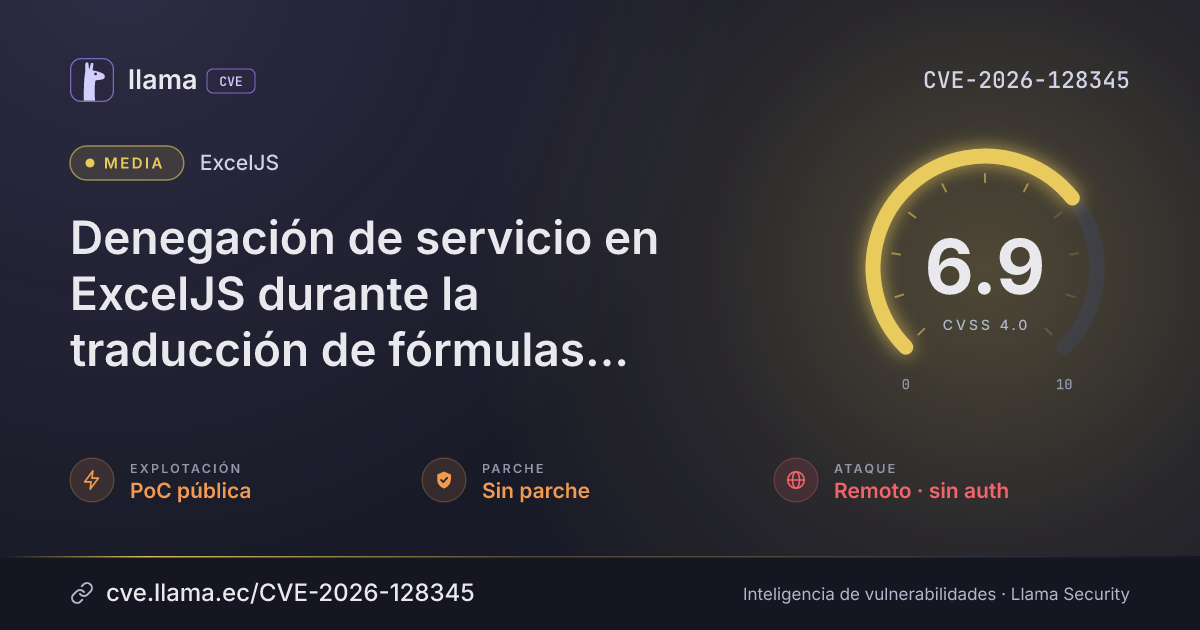
ExcelJS
CVE-2026-128345
ExcelJS denial of service in shared formula translation
An attacker can freeze a Node.js process by supplying a spreadsheet with very long shared formulas.
Texto original en inglés · Ver en español
Sin parche publicadoregex denial of service (ReDoS)
CVSS 4.0
6.9
Media
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:N/VA:L/SC:N/SI:N/SA:N
Fuente: CNA
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Existe PoC pública, automatizable e impacto técnico parcial. No hay versión corregida: aplique mitigaciones.
Sospechosa como un adjunto llamado factura_final2.exe.Ponle una regla en tu SIEM y seguimos.
Timeline
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-128345 divulgada · CVSS 6.9 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Resumen
ExcelJS through 4.4.0 contains a regular expression denial of service vulnerability in slideFormula in lib/utils/shared-formula.js when translating shared formulas to child cells. Attackers can supply a crafted spreadsheet with very long master formulas, such as runs of hyphens, causing quadratic regex backtracking that blocks the Node.js event loop.
Vector CVSS 4.0
Desglose de métricas
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
Requisitos de ataqueAT:N
NingunoPresentes
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:N
AltoBajoNinguno
Integridad (sistema)VI:N
AltoBajoNinguno
Disponib. (sistema)VA:L
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Versiones
Rangos afectados
Afectada
Corregida
Última
≤ 4.4.0
4.4.0
Remediación
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npmexceljs |
Sin parche | — | — | 4.4.0 afectada |
Explotación
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
Referencias
Fabricante
https://github.com/mateocallec/exceljs-hardened/security/advisories/GHSA-pr65-54q8-vhqmOtra
https://github.com/exceljs/exceljsOtra
https://github.com/exceljs/exceljs/blob/v4.4.0/lib/utils/shared-formula.js#L4-L12Otra
https://www.vulncheck.com/advisories/exceljs-through-4.4.0-redos-via-slideformula-shared-formula-translationLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.